



Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Исследователи обнаружили в Google Play Store опасные вредоносные программы, выполняющие функции адваре и крадущие конфиденциальные данные жертвы. Интересно, что в общей сложности этот софт имеет более двух миллионов загрузок.

Если пользователю не посчастливится установить такой зловред, ему будут показывать навязчивую и агрессивную рекламу, которая ощутимо разряжает аккумулятор мобильного устройства, нагревает девайс и даже приводит к несанкционированным расходам.

Попав в систему, этот вредонос пытается маскироваться под безобидный софт, параллельно генерируя прибыль для операторов за счёт имитации кликов и накручивания просмотров рекламных объявлений.

Стоит отметить и ещё более опасную функциональную возможность — кража пользовательских данных. Инфостилеры, кстати, возглавили рейтинг самых опасных вредоносов для Android в мае 2022 года (статистика «Доктор Веб»).

На данный момент в официальном магазине приложений Google Play Store можно найти пять программ, которые содержат вредоносный код:

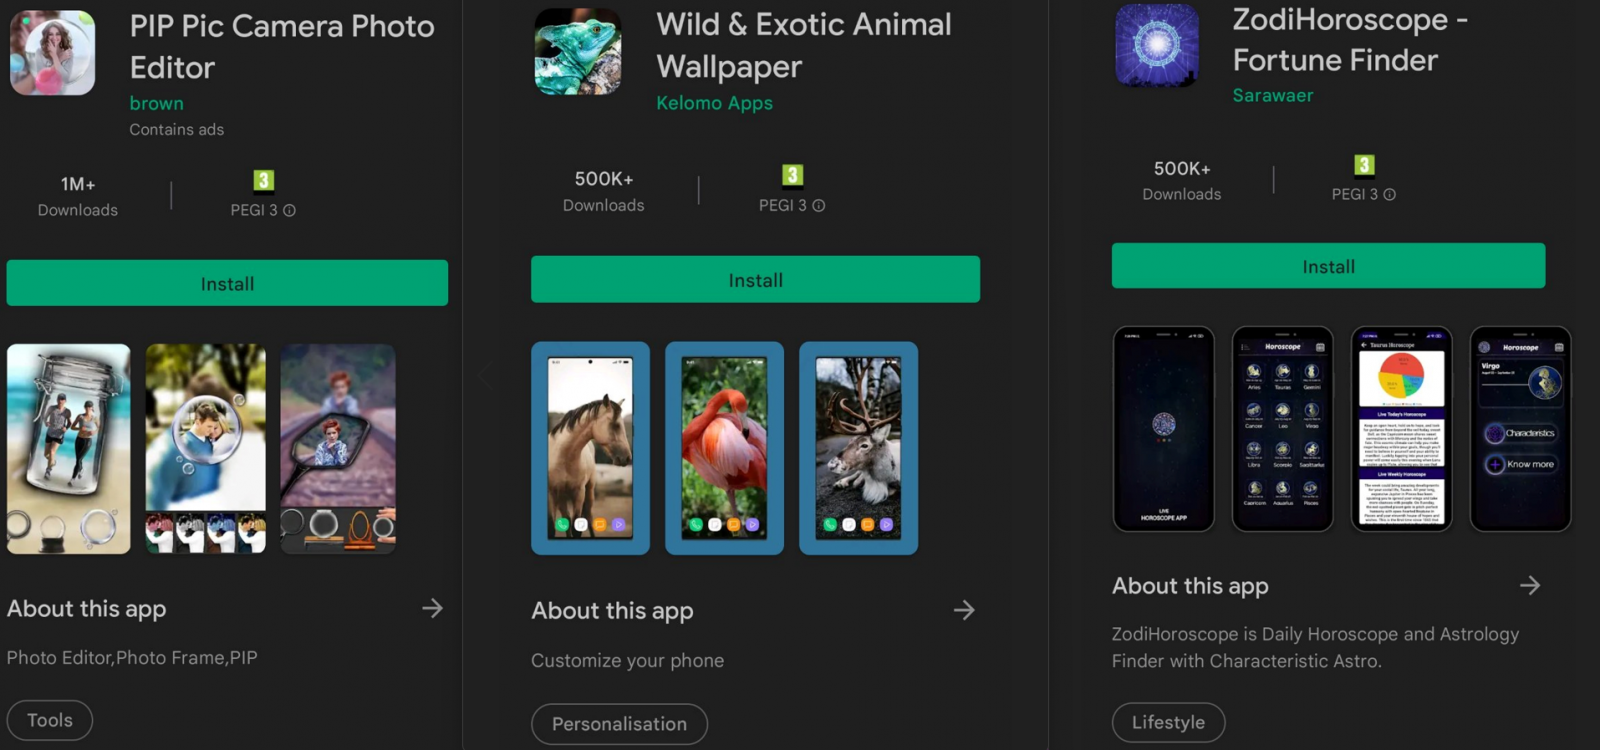
  1. PIP Pic Camera Photo Editor (1 миллион загрузок) — малварь маскируется под софт для обработки изображений, но на деле крадёт учётные данные от Facebook-аккаунтов.
  2. Wild & Exotic Animal Wallpaper (500 тыс. загрузок) — адрваре, выдающее себя за приложение “SIM Tool Kit“. Добавляет свой процесс в исключения режима сбережения заряда аккумулятора.
  3. ZodiHoroscope (500 тыс. загрузок) — также крадёт логины и пароли от Facebook, обманом заставляя жертву ввести их в специальную форму.
  4. PIP Camera 2022 (50 тыс. загрузок) — обещает эффекты для камеры, но тоже вытаскивает учётные данные.
  5. Magnifier Flashlight (10 тыс. загрузок) — адваре, демонстрирующее статичные баннеры и рекламу в видеоформате.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru