



Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Адваре и инфостилеры для Android загрузили более 2 млн пользователей

Исследователи обнаружили в Google Play Store опасные вредоносные программы, выполняющие функции адваре и крадущие конфиденциальные данные жертвы. Интересно, что в общей сложности этот софт имеет более двух миллионов загрузок.

Если пользователю не посчастливится установить такой зловред, ему будут показывать навязчивую и агрессивную рекламу, которая ощутимо разряжает аккумулятор мобильного устройства, нагревает девайс и даже приводит к несанкционированным расходам.

Попав в систему, этот вредонос пытается маскироваться под безобидный софт, параллельно генерируя прибыль для операторов за счёт имитации кликов и накручивания просмотров рекламных объявлений.

Стоит отметить и ещё более опасную функциональную возможность — кража пользовательских данных. Инфостилеры, кстати, возглавили рейтинг самых опасных вредоносов для Android в мае 2022 года (статистика «Доктор Веб»).

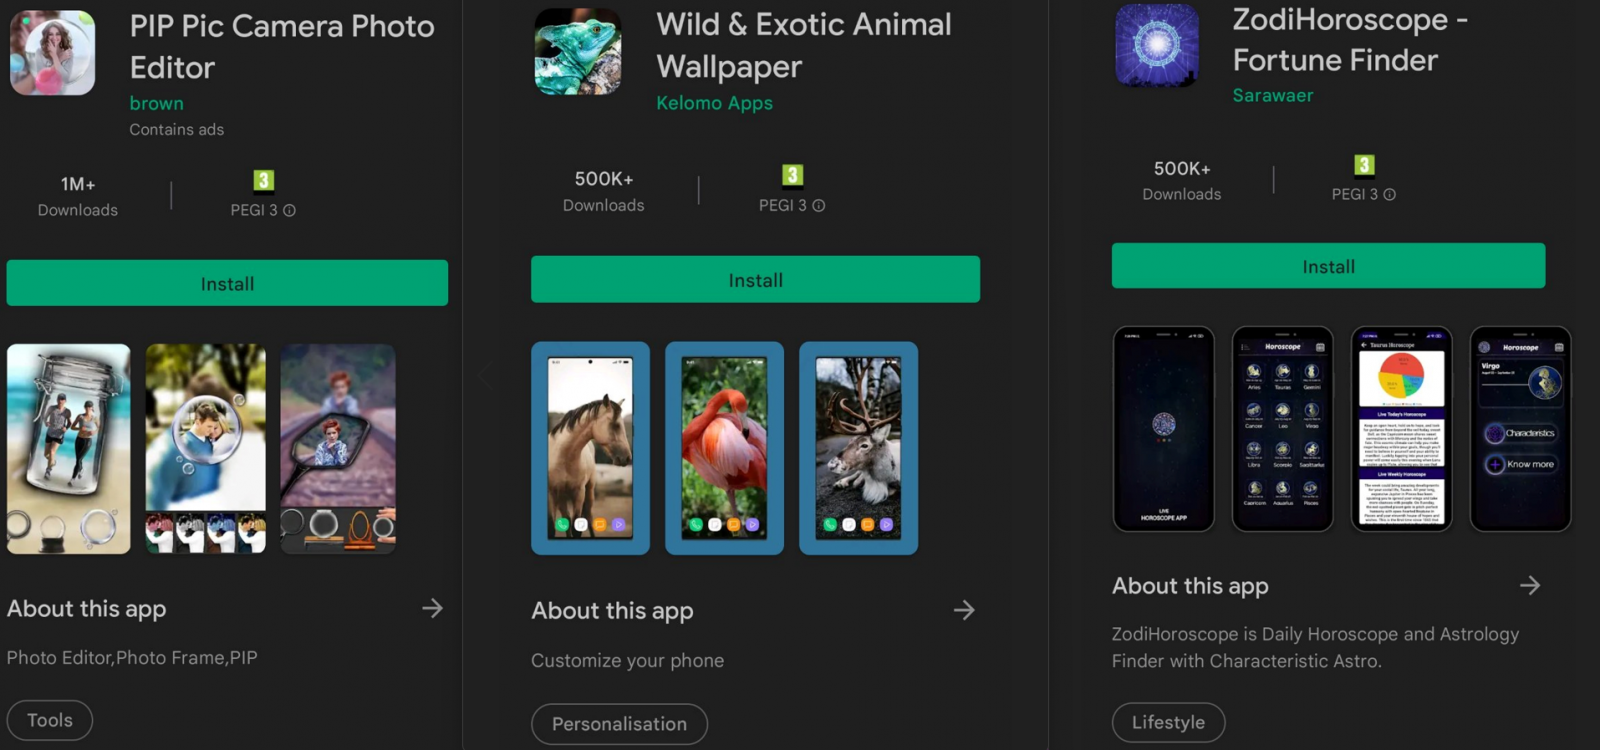
На данный момент в официальном магазине приложений Google Play Store можно найти пять программ, которые содержат вредоносный код:

  1. PIP Pic Camera Photo Editor (1 миллион загрузок) — малварь маскируется под софт для обработки изображений, но на деле крадёт учётные данные от Facebook-аккаунтов.
  2. Wild & Exotic Animal Wallpaper (500 тыс. загрузок) — адрваре, выдающее себя за приложение “SIM Tool Kit“. Добавляет свой процесс в исключения режима сбережения заряда аккумулятора.
  3. ZodiHoroscope (500 тыс. загрузок) — также крадёт логины и пароли от Facebook, обманом заставляя жертву ввести их в специальную форму.
  4. PIP Camera 2022 (50 тыс. загрузок) — обещает эффекты для камеры, но тоже вытаскивает учётные данные.
  5. Magnifier Flashlight (10 тыс. загрузок) — адваре, демонстрирующее статичные баннеры и рекламу в видеоформате.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru