




Спамеры раздают трояна SVCReady через шелл-код, скрытый в свойствах файла

Спамеры раздают трояна SVCReady через шелл-код, скрытый в свойствах файла

Спамеры раздают трояна SVCReady через шелл-код, скрытый в свойствах файла

Исследователи из HP зафиксировали спам-рассылки, нацеленные на засев троянского загрузчика, которому было присвоено кодовое имя SVCReady. Зловред примечателен тем, что его цепочка заражения включает шелл-код, спрятанный в свойствах вложенного файла.

Текущую вредоносную кампанию эксперты наблюдают с конца апреля. По их словам, новоявленный троян находится на раннем этапе разработки и в течение прошлого месяца обновлялся несколько раз.

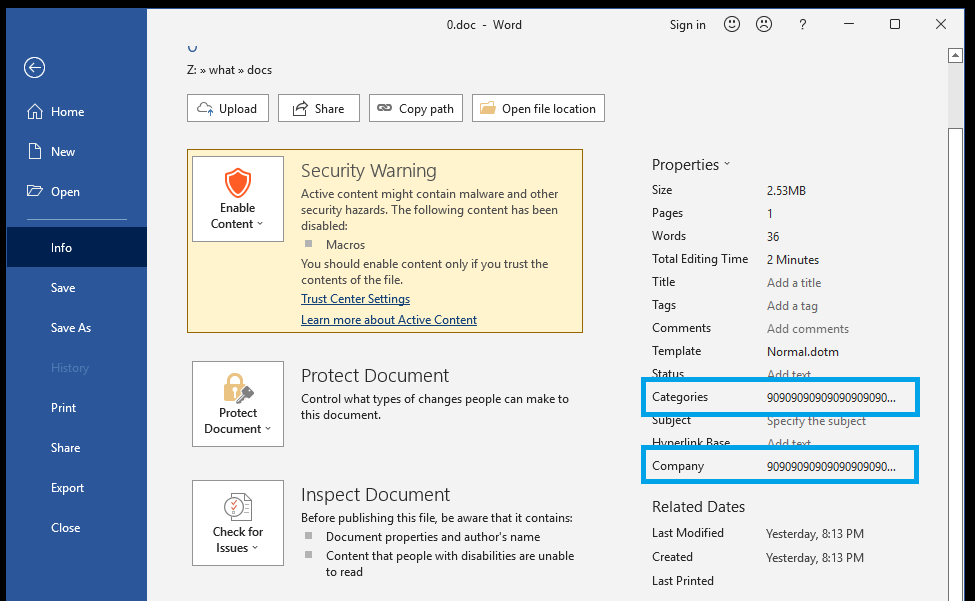
Распространяемые в спаме документы Microsoft Office (преимущественно Word) содержат вредоносный VBA-макрос. Тестирование показало, что при активации он ведет себя необычно — вместо того, чтобы с помощью PowerShell или MSHTA загрузить с удаленного сервера следующий пейлоад, он запускает шелл-код, вставленный в свойства файла в виде NOP-инструкций.


С таким нововведением HP уже сталкивалась, но только раз — в ходе апрельской спам-кампании, нацеленной на распространение банкера Ursnif, он же Gozi, Rovnix и Papras.

Загрузка шелл-кода, выводящего на старт SVCReady, производится с учетом архитектуры атакуемой системы — 32 или 64 бит.


При выполнении этот фрагмент кода загружает DLL в папку %TEMP%, затем копирует туда же rundll32.exe из системного каталога Windows. Копия Rundll32 переименовывается и запускается на исполнение с DLL и именем функции в качестве аргументов.

Стартовавший с помощью Rundll32 вредонос работает как даунлоудер, способный обеспечить запуск загружаемых файлов. На настоящий момент он также умеет совершать следующие действия:

  • собирать информацию о зараженной системе;
  • выходить на связь с центром управления (в ожидании команд сообщает свой статус каждые пять минут);
  • фиксировать наличие виртуального окружения;
  • уходить на полчаса в состояние сна;
  • выполнять шелл-команды;
  • делать скриншоты;
  • пересчитывать подключенные USB-устройства.

Чтобы обеспечить себе постоянное присутствие в системе, SVCReady создает запланированное задание. Из доставляемой с его помощью полезной нагрузки в HP зафиксировали только RedLine (26 апреля — по всей видимости, проба пера).

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru