



В компоненте Поиск Windows нашли уязвимость нулевого дня

В компоненте Поиск Windows нашли уязвимость нулевого дня

В компоненте Поиск Windows нашли уязвимость нулевого дня

Новая уязвимость нулевого дня (0-day) в компоненте Поиск Windows (Windows Search) позволяет злоумышленники открыть окно, содержащее хранящиеся удалённо исполняемые файлы вредоносных программ. Для эксплуатации достаточно запустить документ Word.

Проблема кроется в обработке URI-протокола “search-ms“, который позволяет приложениям и HTML-ссылкам запускать настраиваемый поиск на устройстве. Чаще всего поисковые запросы «обращаются» внутрь устройства, однако Поиск Windows можно заставить запросить общие файловые ресурсы, расположенные на удалённых хостах. Для этого применяются кастомные заголовки.

Например, популярный набор утилит Sysinternals позволяет пользователю удалённо подключить live.sysinternals.com как сетевую шару, после чего запускать инструменты оттуда. В подобной схеме может использоваться следующий URI “search-ms“:

search-ms:query=proc&crumb=location:%5C%5Clive.sysinternals.com&displayname=Searching%20Sysinternals

Как видно из запроса, переменная “crumb“ определяет местоположение, а другая переменная — “displayname“ — устанавливает поисковой заголовок. В системах Windows 7, Windows 10 и Windows 11 можно вызвать окно поиска с помощью команды в Run или запуска в строке веб-браузера.

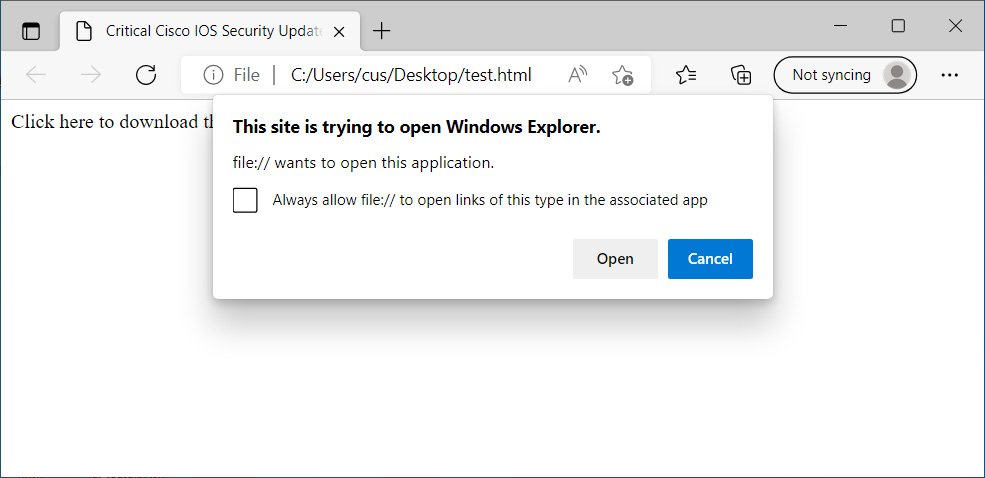
Есть и проблема такого метода эксплуатации: потенциальную жертву будет достаточно сложно заставить перейти по соответствующей ссылке, учитывая, что браузер выводит предупреждение.


Тем не менее основатель Hacker House и исследователь в области кибербезопасности Мэтью Хики нашёл способ задействовать брешь OLEObject в Microsoft Office вместе с “search-ms“, что в итоге позволило ему открыть окно удалённого поиска с помощью Word-документа.

Напомним, что другую 0-day в Microsoft Office начали использовать китайские киберпреступники из APT-группы TA413.

Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru