



В компоненте Поиск Windows нашли уязвимость нулевого дня

В компоненте Поиск Windows нашли уязвимость нулевого дня

В компоненте Поиск Windows нашли уязвимость нулевого дня

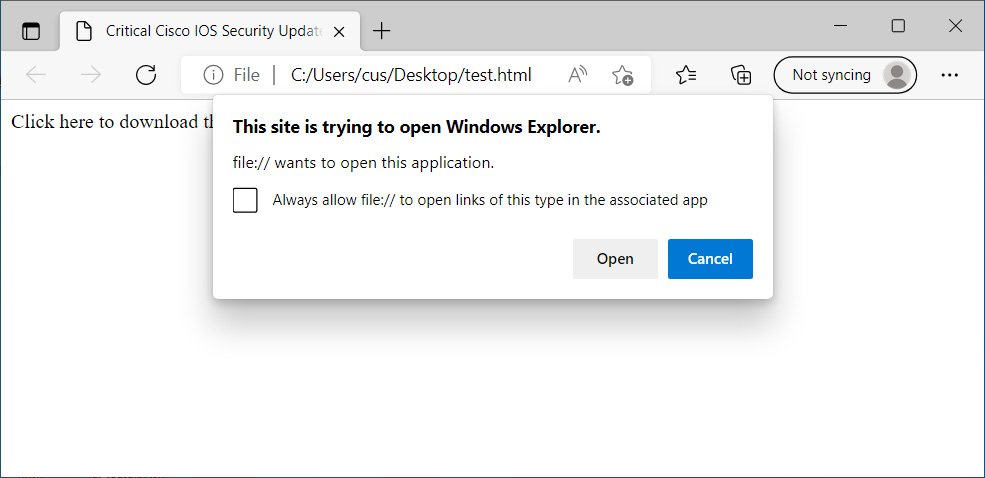
Новая уязвимость нулевого дня (0-day) в компоненте Поиск Windows (Windows Search) позволяет злоумышленники открыть окно, содержащее хранящиеся удалённо исполняемые файлы вредоносных программ. Для эксплуатации достаточно запустить документ Word.

Проблема кроется в обработке URI-протокола “search-ms“, который позволяет приложениям и HTML-ссылкам запускать настраиваемый поиск на устройстве. Чаще всего поисковые запросы «обращаются» внутрь устройства, однако Поиск Windows можно заставить запросить общие файловые ресурсы, расположенные на удалённых хостах. Для этого применяются кастомные заголовки.

Например, популярный набор утилит Sysinternals позволяет пользователю удалённо подключить live.sysinternals.com как сетевую шару, после чего запускать инструменты оттуда. В подобной схеме может использоваться следующий URI “search-ms“:

search-ms:query=proc&crumb=location:%5C%5Clive.sysinternals.com&displayname=Searching%20Sysinternals

Как видно из запроса, переменная “crumb“ определяет местоположение, а другая переменная — “displayname“ — устанавливает поисковой заголовок. В системах Windows 7, Windows 10 и Windows 11 можно вызвать окно поиска с помощью команды в Run или запуска в строке веб-браузера.

Есть и проблема такого метода эксплуатации: потенциальную жертву будет достаточно сложно заставить перейти по соответствующей ссылке, учитывая, что браузер выводит предупреждение.


Тем не менее основатель Hacker House и исследователь в области кибербезопасности Мэтью Хики нашёл способ задействовать брешь OLEObject в Microsoft Office вместе с “search-ms“, что в итоге позволило ему открыть окно удалённого поиска с помощью Word-документа.

Напомним, что другую 0-day в Microsoft Office начали использовать китайские киберпреступники из APT-группы TA413.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru