



Android-троян Escobar способен красть MFA-коды Google Authenticator

Android-троян Escobar способен красть MFA-коды Google Authenticator

Android-троян Escobar способен красть MFA-коды Google Authenticator

Банковский троян для Android, ранее известный как Aberebot, вернулся под именем Escobar. Помимо ребрендинга, вредонос отметился новыми функциями, которые теперь позволяют ему красть коды мультифакторной аутентификации Google Authenticator.

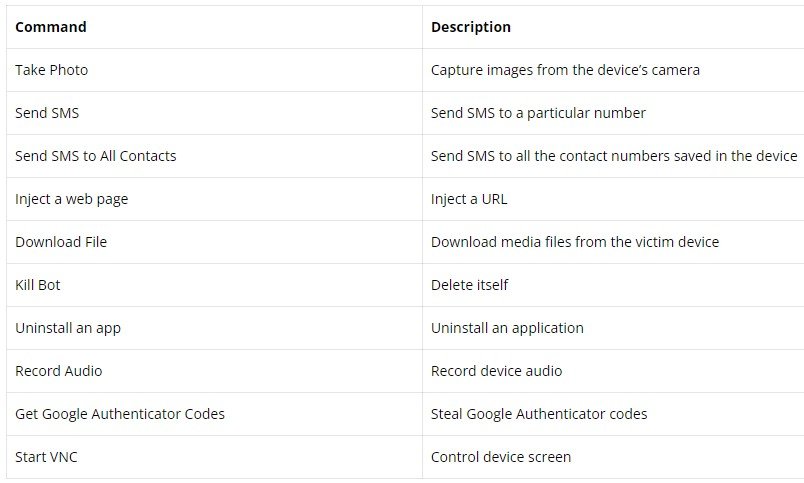
Также среди новых возможностей Escobar стоит отметить получение контроля над заражённым устройством через VNC, запись аудио, снятие фотографий и извлечение учётных данных из определённых приложений.

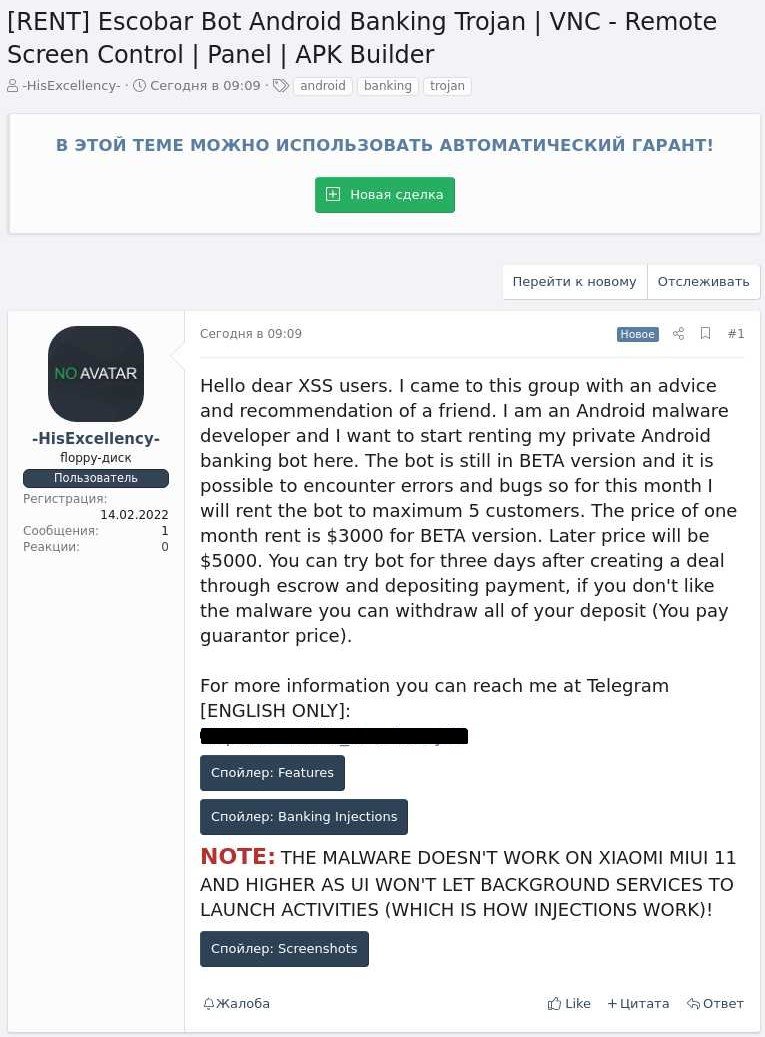
Цель трояна — украсть такое количество информации, которое бы позволило операторам захватить банковские аккаунты жертвы и провести несанкционированные транзакции. Платформа для киберразведки DARKBEAST помогла выйти на русскоязычный форум, где разработчики Aberebot рекламируют новую версию своего зловреда под именем «Escobar Bot Android Banking Trojan». Соответствующий пост датируется февралём 2022 года.


Команда MalwareHunterTeam обнаружила подозрительный APK 3 марта 2022 года. Установщик был замаскирован под приложение McAfee и обходил подавляющее большинство антивирусных движков на VirusTotal.


Исследователи из Cyble проанализировали один из новых образцов Escobar и пришли к выводу, что троян, как многие его аналоги, умеет накладывать свои окна поверх легитимных приложений и взаимодействовать с банковским софтом. Вредонос способен атаковать 190 кредитных организаций из 18 разных стран.

Попав в систему, Escobar запрашивает в общей сложности 25 разрешений, 15 из которых используются исключительно для вредоносной активности: запись аудио, чтение СМС-сообщений, звонки на различные номера и получение геолокации устройства.

Использование кросс-платформенной утилиты VNC Viewer, предназначенной для просмотра и расшаривания экрана, позволяет операторам трояна делать с устройством практически всё, что они пожелают. Специалисты опубликовали список команд, доступных Escobar, с их описанием:

Подпишитесь на новости

Россиян пугают штрафом в 50 тысяч рублей за реестр банковских карт

В соцсетях распространяют ложное сообщение о штрафе в 50 тысяч рублей за несвоевременную передачу данных в единый реестр банковских карт. Гражданам самостоятельно подавать такие сведения не нужно: информацию передают банки.

На недостоверную публикацию обратила внимание «Лапша Медиа». Проект также предполагает, что изображение с предупреждением создано с помощью ИИ, указывая на многочисленные ошибки и опечатки в тексте.

Единая система учёта платёжных карт действительно создаётся. Согласно разъяснению Банка России, до 1 сентября 2027 года банки должны передать в неё номера и виды действующих карт, а также ИНН владельцев. Оператором системы выступает НСПК.

С 1 сентября 2027 года банки начнут проверять общее количество карт клиента перед выдачей новой. Ограничение в 20 карт направлено против массового оформления карт для передачи мошенникам. 

При этом ранее выпущенные карты продолжат действовать, даже если их число превышает лимит: принудительно закрывать их не потребуется.

RSS: Новости на портале Anti-Malware.ru