



Android-троян Escobar способен красть MFA-коды Google Authenticator

Android-троян Escobar способен красть MFA-коды Google Authenticator

Android-троян Escobar способен красть MFA-коды Google Authenticator

Банковский троян для Android, ранее известный как Aberebot, вернулся под именем Escobar. Помимо ребрендинга, вредонос отметился новыми функциями, которые теперь позволяют ему красть коды мультифакторной аутентификации Google Authenticator.

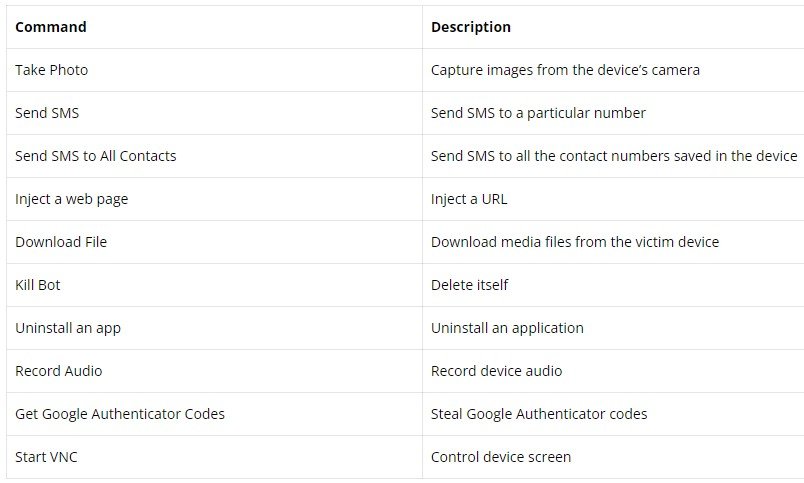
Также среди новых возможностей Escobar стоит отметить получение контроля над заражённым устройством через VNC, запись аудио, снятие фотографий и извлечение учётных данных из определённых приложений.

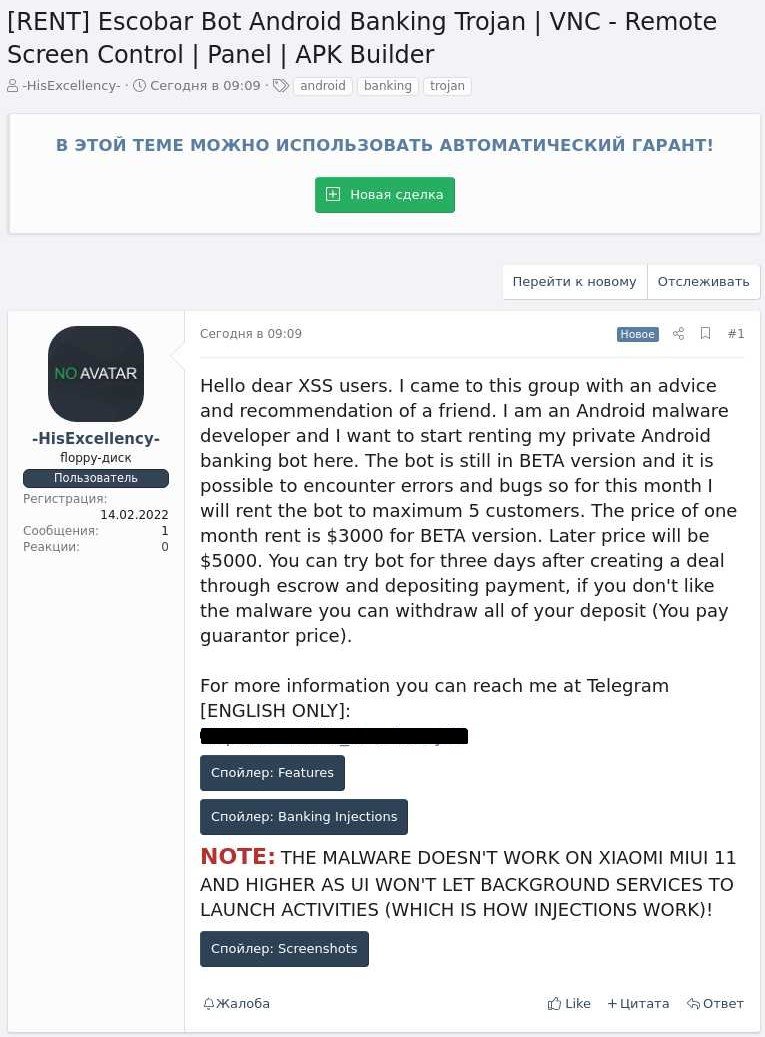
Цель трояна — украсть такое количество информации, которое бы позволило операторам захватить банковские аккаунты жертвы и провести несанкционированные транзакции. Платформа для киберразведки DARKBEAST помогла выйти на русскоязычный форум, где разработчики Aberebot рекламируют новую версию своего зловреда под именем «Escobar Bot Android Banking Trojan». Соответствующий пост датируется февралём 2022 года.


Команда MalwareHunterTeam обнаружила подозрительный APK 3 марта 2022 года. Установщик был замаскирован под приложение McAfee и обходил подавляющее большинство антивирусных движков на VirusTotal.


Исследователи из Cyble проанализировали один из новых образцов Escobar и пришли к выводу, что троян, как многие его аналоги, умеет накладывать свои окна поверх легитимных приложений и взаимодействовать с банковским софтом. Вредонос способен атаковать 190 кредитных организаций из 18 разных стран.

Попав в систему, Escobar запрашивает в общей сложности 25 разрешений, 15 из которых используются исключительно для вредоносной активности: запись аудио, чтение СМС-сообщений, звонки на различные номера и получение геолокации устройства.

Использование кросс-платформенной утилиты VNC Viewer, предназначенной для просмотра и расшаривания экрана, позволяет операторам трояна делать с устройством практически всё, что они пожелают. Специалисты опубликовали список команд, доступных Escobar, с их описанием:

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru