



Android-троян Escobar способен красть MFA-коды Google Authenticator

Android-троян Escobar способен красть MFA-коды Google Authenticator

Android-троян Escobar способен красть MFA-коды Google Authenticator

Банковский троян для Android, ранее известный как Aberebot, вернулся под именем Escobar. Помимо ребрендинга, вредонос отметился новыми функциями, которые теперь позволяют ему красть коды мультифакторной аутентификации Google Authenticator.

Также среди новых возможностей Escobar стоит отметить получение контроля над заражённым устройством через VNC, запись аудио, снятие фотографий и извлечение учётных данных из определённых приложений.

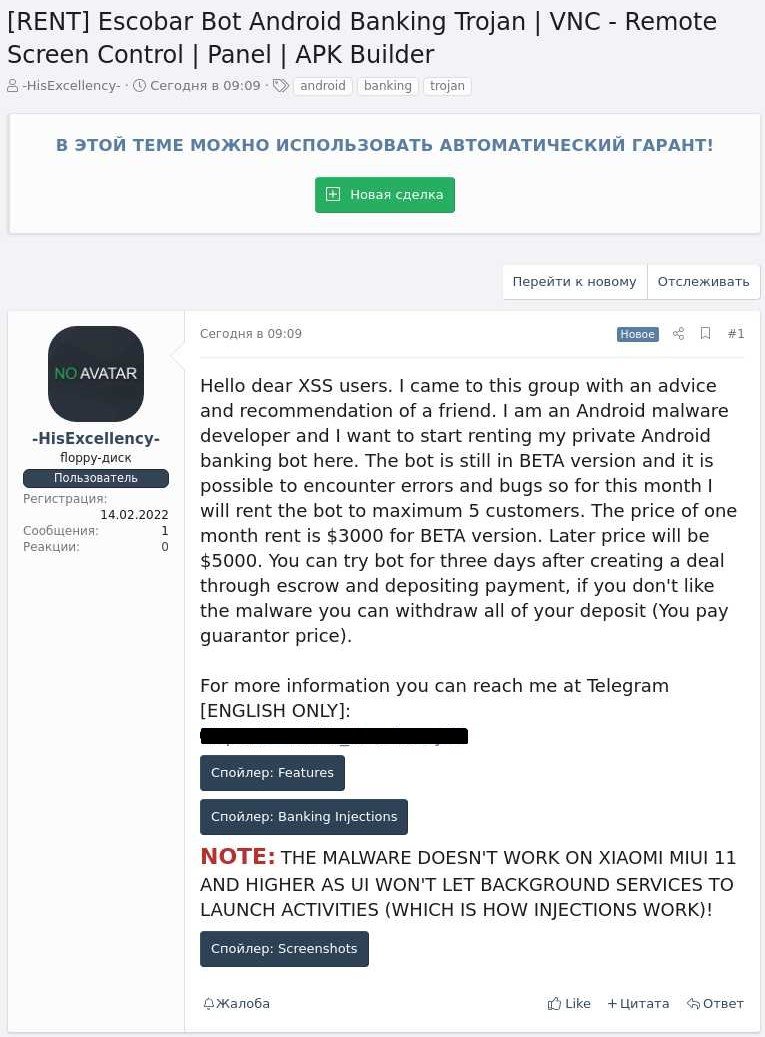
Цель трояна — украсть такое количество информации, которое бы позволило операторам захватить банковские аккаунты жертвы и провести несанкционированные транзакции. Платформа для киберразведки DARKBEAST помогла выйти на русскоязычный форум, где разработчики Aberebot рекламируют новую версию своего зловреда под именем «Escobar Bot Android Banking Trojan». Соответствующий пост датируется февралём 2022 года.


Команда MalwareHunterTeam обнаружила подозрительный APK 3 марта 2022 года. Установщик был замаскирован под приложение McAfee и обходил подавляющее большинство антивирусных движков на VirusTotal.


Исследователи из Cyble проанализировали один из новых образцов Escobar и пришли к выводу, что троян, как многие его аналоги, умеет накладывать свои окна поверх легитимных приложений и взаимодействовать с банковским софтом. Вредонос способен атаковать 190 кредитных организаций из 18 разных стран.

Попав в систему, Escobar запрашивает в общей сложности 25 разрешений, 15 из которых используются исключительно для вредоносной активности: запись аудио, чтение СМС-сообщений, звонки на различные номера и получение геолокации устройства.

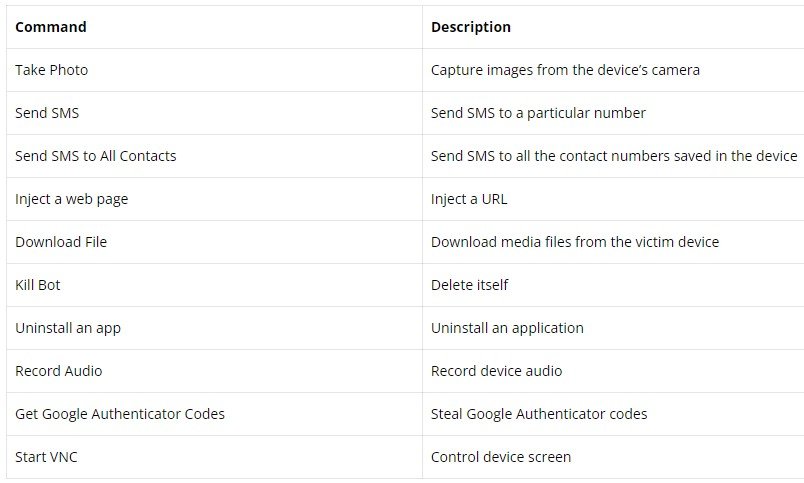
Использование кросс-платформенной утилиты VNC Viewer, предназначенной для просмотра и расшаривания экрана, позволяет операторам трояна делать с устройством практически всё, что они пожелают. Специалисты опубликовали список команд, доступных Escobar, с их описанием:

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru