



Вышла Kali Linux 2022.1 с новыми инструментами и лучшей SSH-совместимостью

Вышла Kali Linux 2022.1 с новыми инструментами и лучшей SSH-совместимостью

Вышла Kali Linux 2022.1 с новыми инструментами и лучшей SSH-совместимостью

Компания Offensive Security выпустила новую версию знаменитого дистрибутива Kali Linux, предназначенного для проведения тестирования защищённости систем. В релизе Kali Linux 2022.1 разработчики порадовали пользователей новыми инструментами, обоями и темой GRUB, а также расширенной SSH-совместимостью.

Оболочке командной строки добавили визуальные изменения, которые должны улучшить читаемость при копировании кода. Домашние страницы в Firefox и Chromium тоже претерпели изменения, чтобы пользователи легче находили необходимые инструменты.

Помимо этого, стоит отметить, что в установщик Kali Linux вернулся синтез речи, а подключаться к серверам по SSH теперь можно с помощью устаревших протоколов и шифров. Разработчики не поскупились и на новые инструменты, многие из которых перекочевали из ProjectDiscovery.

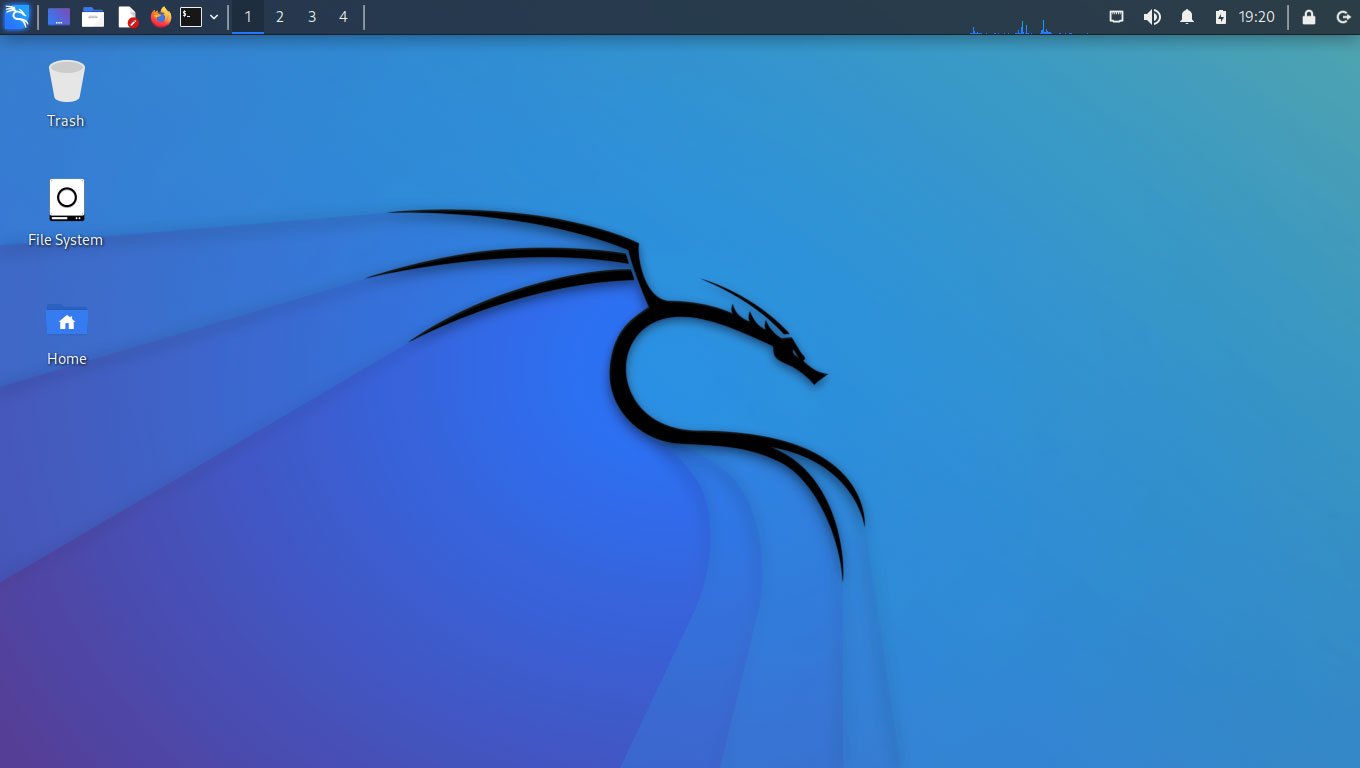
Поскольку это первый релиз дистрибутива в этом году, команда Kali поработала над внешним видом ОС. В частности, появились новые обои для рабочего стола, экрана входа и загрузки, а также новая тема.


Стоит особо отметить шесть новых инструментов, которые есть в Kali 2022.1:

  • dnsx — многозадачный DNS-тулкит, позволяющий отправлять большое количество запросов.
  • email2phonenumber — OSINT-инструмент, с помощью которого можно получить телефонный номер цели, зная только адрес её электронной почти.
  • naabu — шустрый сканер портов с упором на надёжность и незамысловатость.
  • nuclei — таргетированное сканирование на основе шаблонов.
  • PoshC2 — C2-фреймворк с возможностью постэксплуатационного и латерального перемещения по сети.
  • proxify — фактически швейцарский нож для всего, что связано с захватом и модификацией HTTP/HTTPS-трафика.

Полный список всех изменений в Kali 2022.1 вы сможете найти по этой ссылке.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru