



Фишеры используют дыры OAuth в реализации Microsoft и Google

Фишеры используют дыры OAuth в реализации Microsoft и Google

Фишеры используют дыры OAuth в реализации Microsoft и Google

Исследователи в области кибербезопасности обнаружили ранее неизвестные методы запуска кибератак с URL-редиректами на слабые имплементации OAuth 2.0. Такие атаки могут приводить к обходу средств детектирования фишинга и защиты электронной почты, а также внушать жертвам ложное чувство безопасности при посещении фишинговых страниц.

На проблемы в безопасности указали специалисты компании Proofpoint. По их словам, злоумышленники атакуют Outlook Web Access, PayPal, Microsoft 365 и Google Workspace, используя бреши в имплементации OAuth 2.0.

Кстати, уязвимостям протокола OAuth 2.0 мы посвятили аналитическую статью, в которой эксперт объясняет, опасно ли аутентифицироваться через профиль в соцсетях.

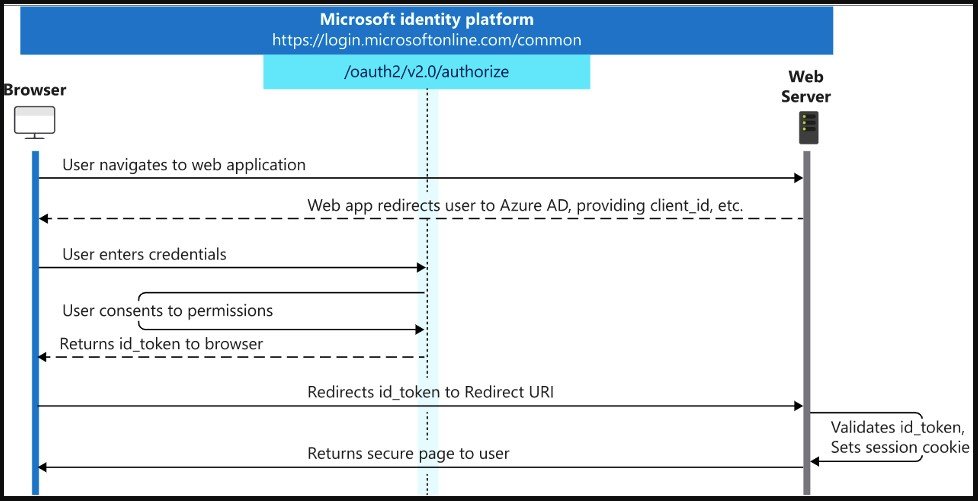
При разработке приложений с поддержкой OAuth девелоперы могут выбрать среди различных типов потоков, в зависимости от своих потребностей. На примере реализации от Microsoft можно посмотреть, как это взаимосвязано:


Потоки требуют от разработчика, чтобы тот определил конкретные параметры, среди которых уникальный идентификатор клиента и URL, на который будет перенаправляться пользователь после успешной аутентификации.

Как выяснили эксперты Proofpoint, атакующие могут модифицировать отдельные параметры в валидных потоках аутентификации. В итоге условный злоумышленник может организовать редирект жертвы на вредоносный сайт. Например, этого можно добиться изменением параметра запроса «response_type».

«Этот вектор атаки использует ряд сторонних приложений Microsoft 365 с вредоносными URL-редиректами, определёнными для каждого из таких приложений», — отмечают в отчёте исследователи.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru