



Фишеры используют дыры OAuth в реализации Microsoft и Google

Фишеры используют дыры OAuth в реализации Microsoft и Google

Фишеры используют дыры OAuth в реализации Microsoft и Google

Исследователи в области кибербезопасности обнаружили ранее неизвестные методы запуска кибератак с URL-редиректами на слабые имплементации OAuth 2.0. Такие атаки могут приводить к обходу средств детектирования фишинга и защиты электронной почты, а также внушать жертвам ложное чувство безопасности при посещении фишинговых страниц.

На проблемы в безопасности указали специалисты компании Proofpoint. По их словам, злоумышленники атакуют Outlook Web Access, PayPal, Microsoft 365 и Google Workspace, используя бреши в имплементации OAuth 2.0.

Кстати, уязвимостям протокола OAuth 2.0 мы посвятили аналитическую статью, в которой эксперт объясняет, опасно ли аутентифицироваться через профиль в соцсетях.

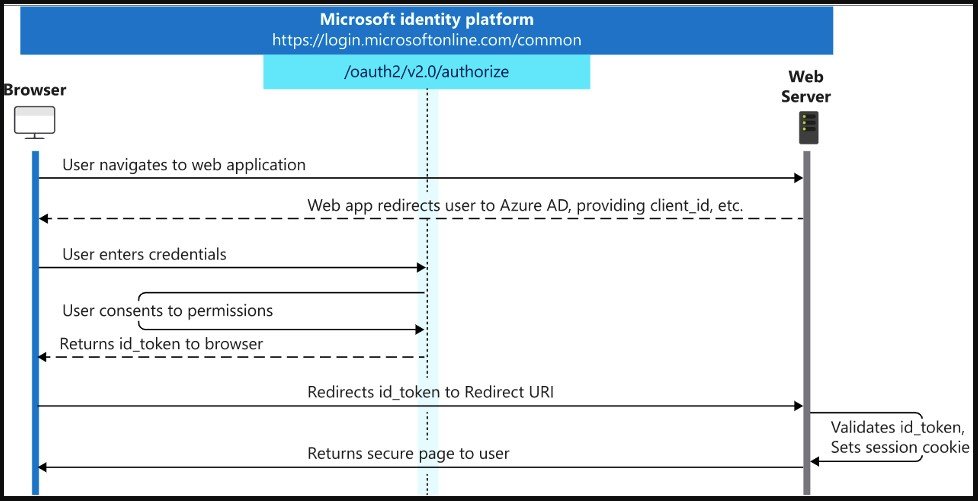
При разработке приложений с поддержкой OAuth девелоперы могут выбрать среди различных типов потоков, в зависимости от своих потребностей. На примере реализации от Microsoft можно посмотреть, как это взаимосвязано:


Потоки требуют от разработчика, чтобы тот определил конкретные параметры, среди которых уникальный идентификатор клиента и URL, на который будет перенаправляться пользователь после успешной аутентификации.

Как выяснили эксперты Proofpoint, атакующие могут модифицировать отдельные параметры в валидных потоках аутентификации. В итоге условный злоумышленник может организовать редирект жертвы на вредоносный сайт. Например, этого можно добиться изменением параметра запроса «response_type».

«Этот вектор атаки использует ряд сторонних приложений Microsoft 365 с вредоносными URL-редиректами, определёнными для каждого из таких приложений», — отмечают в отчёте исследователи.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru