



10 млн пользователей Android поразила мошенническая кампания UltimaSMS

10 млн пользователей Android поразила мошенническая кампания UltimaSMS

10 млн пользователей Android поразила мошенническая кампания UltimaSMS

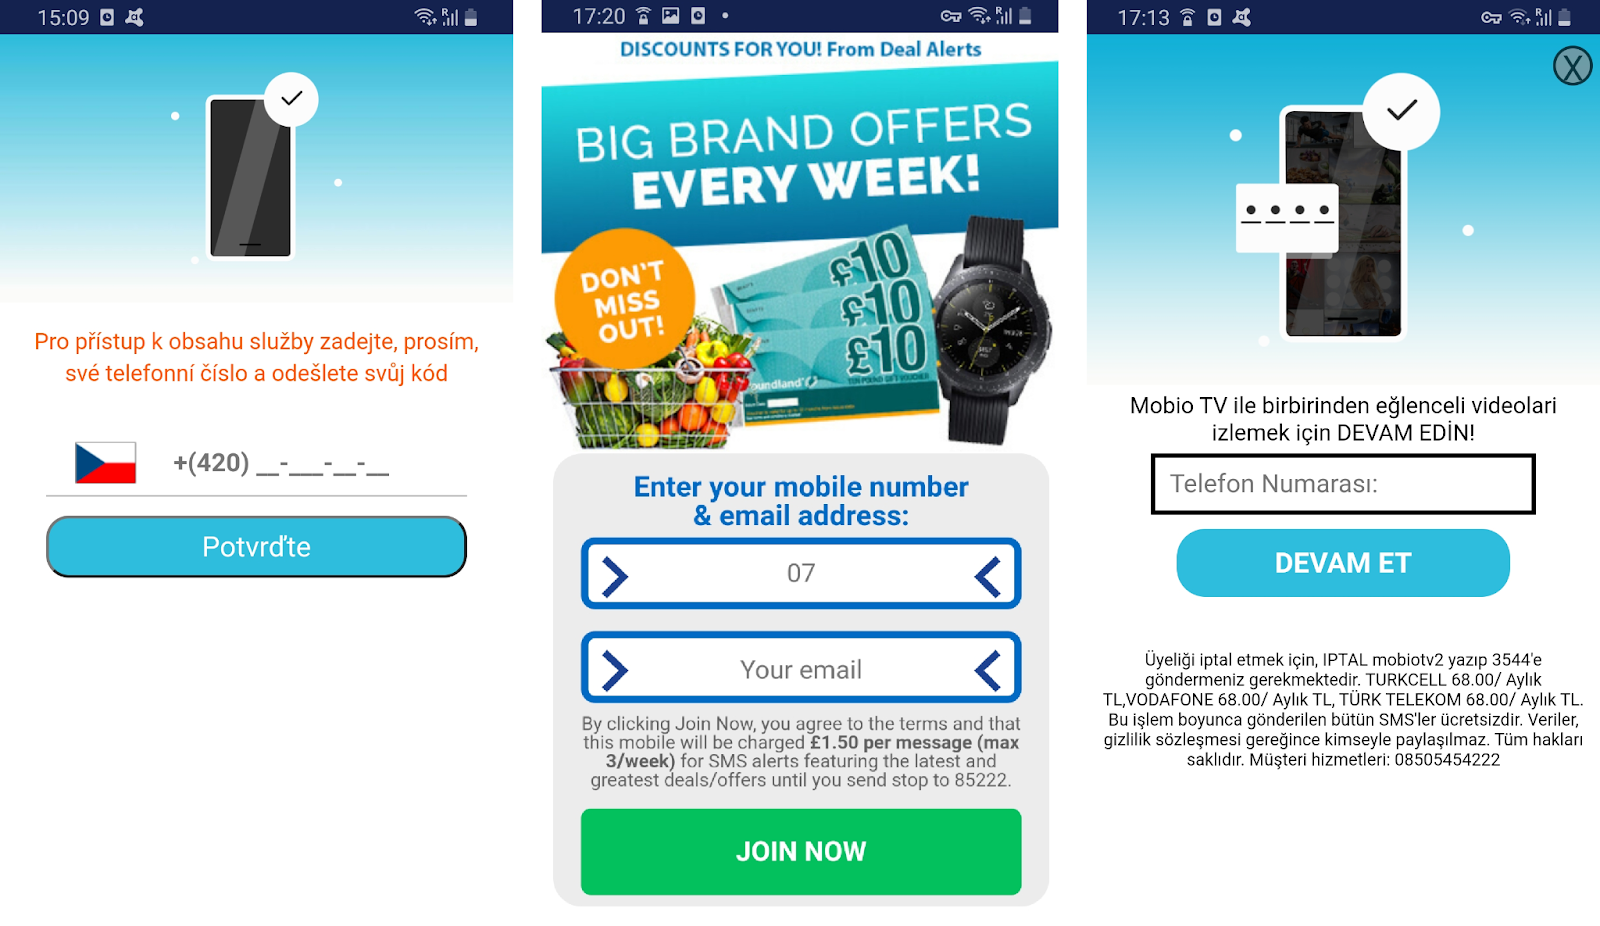
Крупная мошенническая кампания, в которой задействовано 151 приложение для Android, подписывает владельцев мобильных устройств на платные сервисы без их ведома. В общей сумме эти приложения загрузили более 10 миллионов раз.

На активность мошенников обратили внимание эксперты антивирусной компании Avast, они же присвоили ей имя — «UltimaSMS». Также специалисты уведомили Google о вредоносных приложениях, размещённых в официальном магазине Play Store.

Несмотря на то что Google достаточно оперативно удалила весь подозрительный софт, мошенники успели заработать миллионы долларов за счёт платных подписок и доверчивых пользователей.

Как мы уже отметили выше, в схеме использовалось 151 злонамеренное приложение. Эти программы злоумышленники маскировали под игры, сторонние клавиатуры, сканеры QR-кодов, фото- и видеоредакторы, блокировщики спамерских звонков, фильтры для камеры и многое другое.

Как только софт попадал на устройство жертвы, он сразу перехватывал такие данные, как местоположение, IMEI, язык операционной системы. Для доступа к функциям приложения предлагали ввести телефонный номер и адрес электронной почты.


Получив номер телефона и все необходимые права в ОС, вредоносная программа подписывала пользователя на платный СМС-сервис, за который с жертвы снимали 40 долларов каждый месяц. Сами скамеры выступали здесь в качестве партнера аффилированной сети.

Анализ Avast показал, что разработчики мошеннических приложений задействовали систему, выписывающую жертвам максимально возможные счета на основе геолокации.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru