



10 млн пользователей Android поразила мошенническая кампания UltimaSMS

10 млн пользователей Android поразила мошенническая кампания UltimaSMS

10 млн пользователей Android поразила мошенническая кампания UltimaSMS

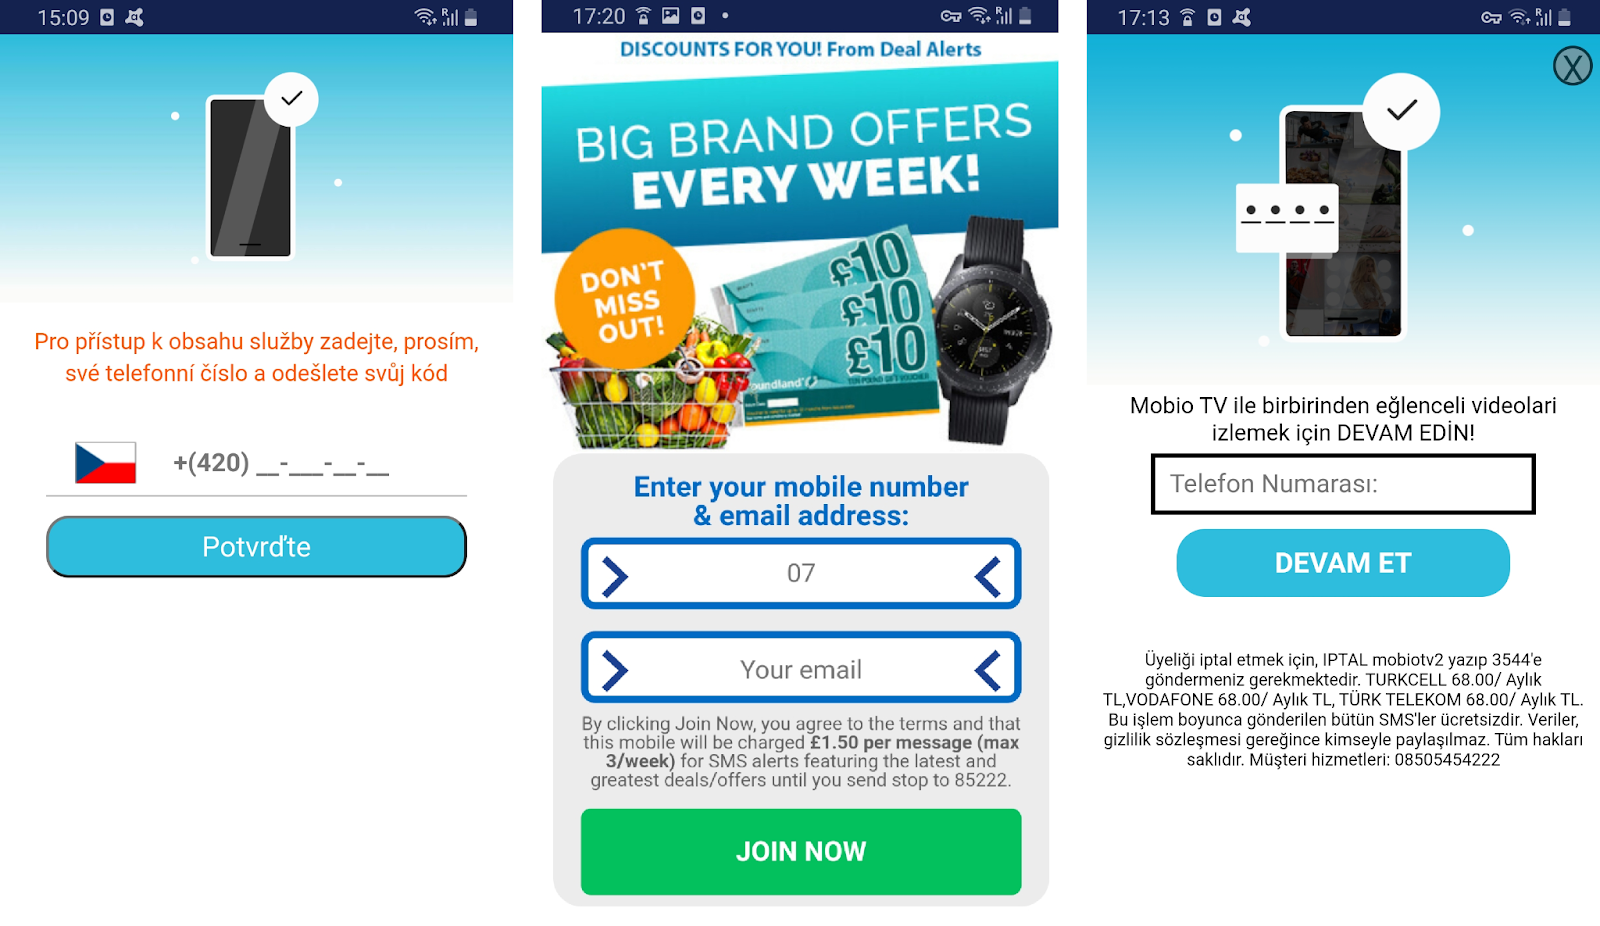
Крупная мошенническая кампания, в которой задействовано 151 приложение для Android, подписывает владельцев мобильных устройств на платные сервисы без их ведома. В общей сумме эти приложения загрузили более 10 миллионов раз.

На активность мошенников обратили внимание эксперты антивирусной компании Avast, они же присвоили ей имя — «UltimaSMS». Также специалисты уведомили Google о вредоносных приложениях, размещённых в официальном магазине Play Store.

Несмотря на то что Google достаточно оперативно удалила весь подозрительный софт, мошенники успели заработать миллионы долларов за счёт платных подписок и доверчивых пользователей.

Как мы уже отметили выше, в схеме использовалось 151 злонамеренное приложение. Эти программы злоумышленники маскировали под игры, сторонние клавиатуры, сканеры QR-кодов, фото- и видеоредакторы, блокировщики спамерских звонков, фильтры для камеры и многое другое.

Как только софт попадал на устройство жертвы, он сразу перехватывал такие данные, как местоположение, IMEI, язык операционной системы. Для доступа к функциям приложения предлагали ввести телефонный номер и адрес электронной почты.


Получив номер телефона и все необходимые права в ОС, вредоносная программа подписывала пользователя на платный СМС-сервис, за который с жертвы снимали 40 долларов каждый месяц. Сами скамеры выступали здесь в качестве партнера аффилированной сети.

Анализ Avast показал, что разработчики мошеннических приложений задействовали систему, выписывающую жертвам максимально возможные счета на основе геолокации.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru