



10 млн пользователей Android поразила мошенническая кампания UltimaSMS

10 млн пользователей Android поразила мошенническая кампания UltimaSMS

10 млн пользователей Android поразила мошенническая кампания UltimaSMS

Крупная мошенническая кампания, в которой задействовано 151 приложение для Android, подписывает владельцев мобильных устройств на платные сервисы без их ведома. В общей сумме эти приложения загрузили более 10 миллионов раз.

На активность мошенников обратили внимание эксперты антивирусной компании Avast, они же присвоили ей имя — «UltimaSMS». Также специалисты уведомили Google о вредоносных приложениях, размещённых в официальном магазине Play Store.

Несмотря на то что Google достаточно оперативно удалила весь подозрительный софт, мошенники успели заработать миллионы долларов за счёт платных подписок и доверчивых пользователей.

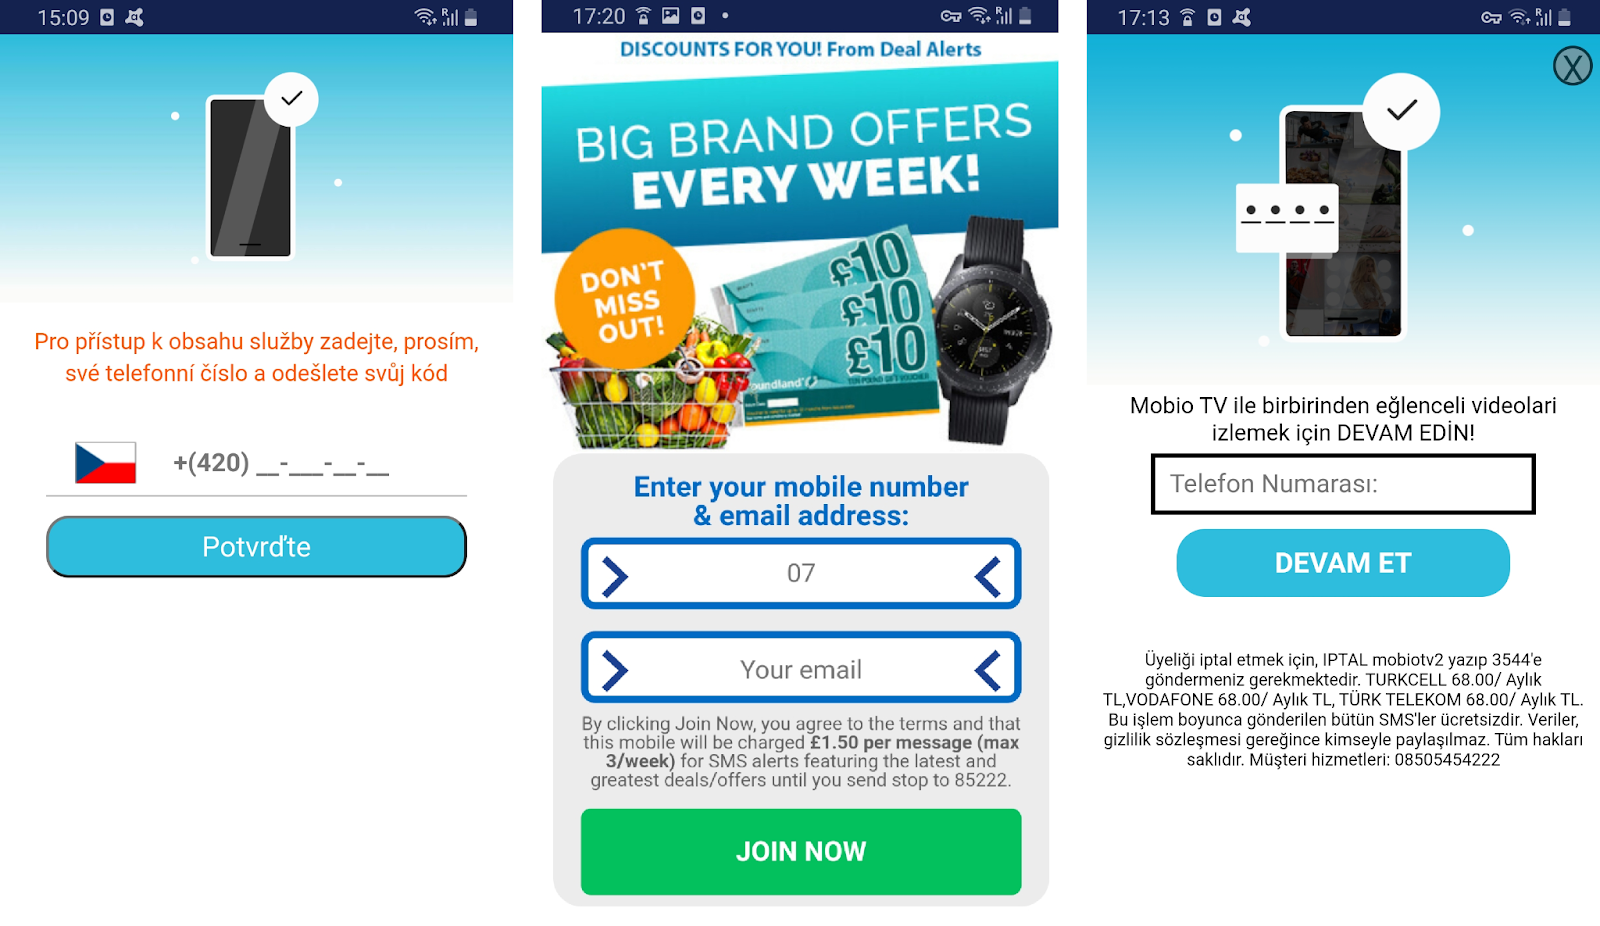
Как мы уже отметили выше, в схеме использовалось 151 злонамеренное приложение. Эти программы злоумышленники маскировали под игры, сторонние клавиатуры, сканеры QR-кодов, фото- и видеоредакторы, блокировщики спамерских звонков, фильтры для камеры и многое другое.

Как только софт попадал на устройство жертвы, он сразу перехватывал такие данные, как местоположение, IMEI, язык операционной системы. Для доступа к функциям приложения предлагали ввести телефонный номер и адрес электронной почты.


Получив номер телефона и все необходимые права в ОС, вредоносная программа подписывала пользователя на платный СМС-сервис, за который с жертвы снимали 40 долларов каждый месяц. Сами скамеры выступали здесь в качестве партнера аффилированной сети.

Анализ Avast показал, что разработчики мошеннических приложений задействовали систему, выписывающую жертвам максимально возможные счета на основе геолокации.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru