



10 млн пользователей Android поразила мошенническая кампания UltimaSMS

10 млн пользователей Android поразила мошенническая кампания UltimaSMS

10 млн пользователей Android поразила мошенническая кампания UltimaSMS

Крупная мошенническая кампания, в которой задействовано 151 приложение для Android, подписывает владельцев мобильных устройств на платные сервисы без их ведома. В общей сумме эти приложения загрузили более 10 миллионов раз.

На активность мошенников обратили внимание эксперты антивирусной компании Avast, они же присвоили ей имя — «UltimaSMS». Также специалисты уведомили Google о вредоносных приложениях, размещённых в официальном магазине Play Store.

Несмотря на то что Google достаточно оперативно удалила весь подозрительный софт, мошенники успели заработать миллионы долларов за счёт платных подписок и доверчивых пользователей.

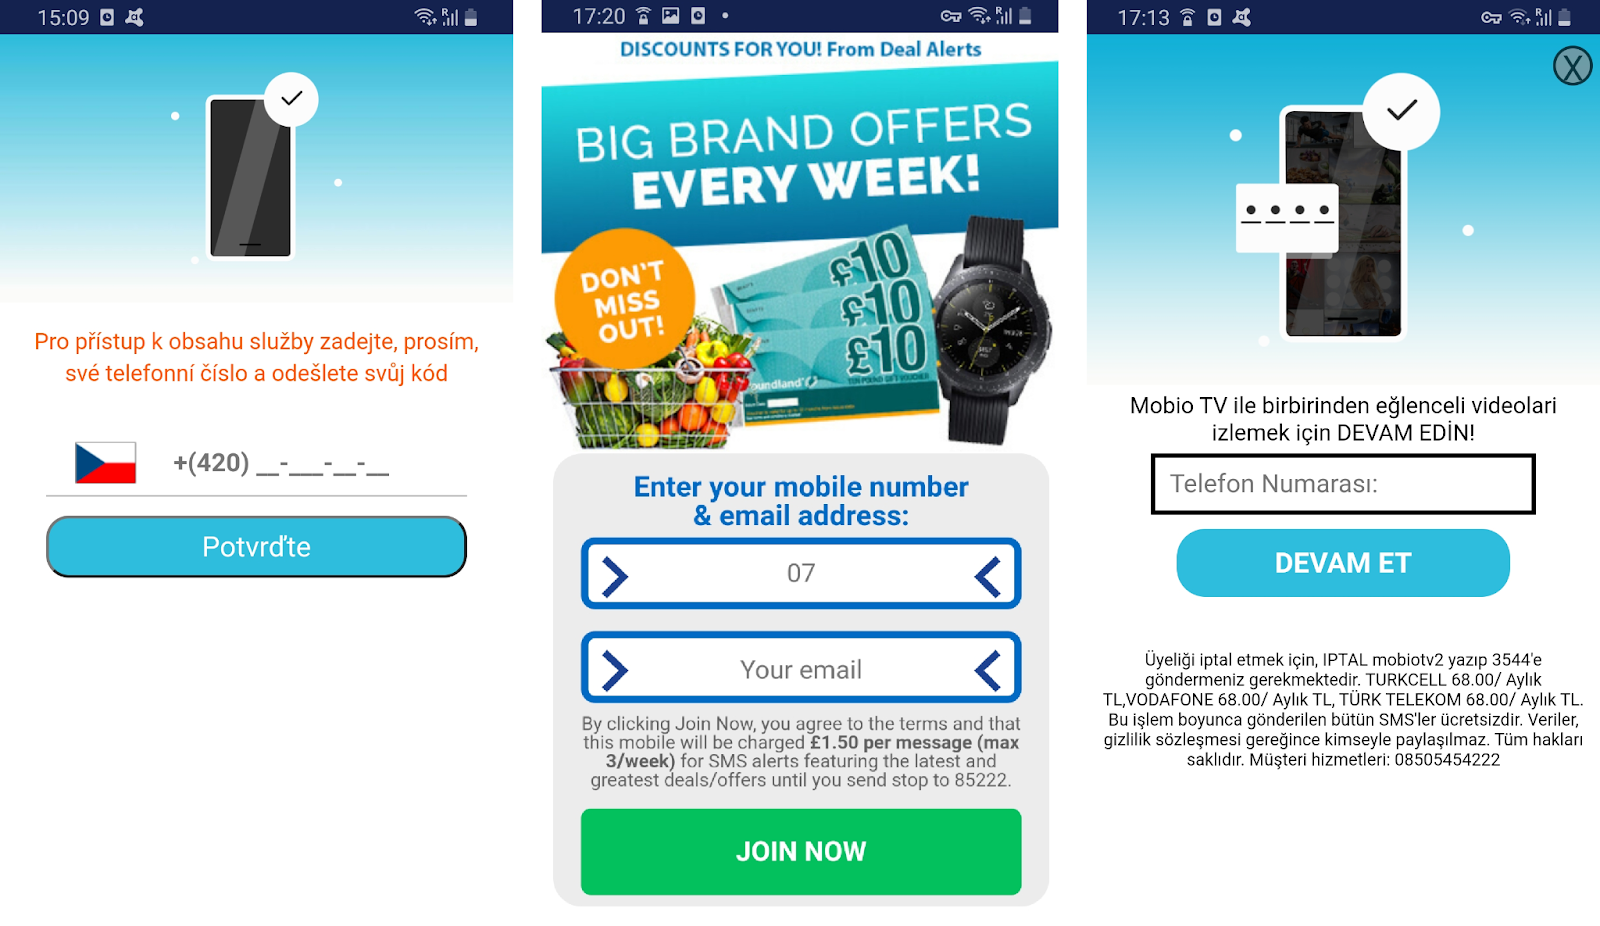
Как мы уже отметили выше, в схеме использовалось 151 злонамеренное приложение. Эти программы злоумышленники маскировали под игры, сторонние клавиатуры, сканеры QR-кодов, фото- и видеоредакторы, блокировщики спамерских звонков, фильтры для камеры и многое другое.

Как только софт попадал на устройство жертвы, он сразу перехватывал такие данные, как местоположение, IMEI, язык операционной системы. Для доступа к функциям приложения предлагали ввести телефонный номер и адрес электронной почты.


Получив номер телефона и все необходимые права в ОС, вредоносная программа подписывала пользователя на платный СМС-сервис, за который с жертвы снимали 40 долларов каждый месяц. Сами скамеры выступали здесь в качестве партнера аффилированной сети.

Анализ Avast показал, что разработчики мошеннических приложений задействовали систему, выписывающую жертвам максимально возможные счета на основе геолокации.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru