



10 млн пользователей Android поразила мошенническая кампания UltimaSMS

10 млн пользователей Android поразила мошенническая кампания UltimaSMS

10 млн пользователей Android поразила мошенническая кампания UltimaSMS

Крупная мошенническая кампания, в которой задействовано 151 приложение для Android, подписывает владельцев мобильных устройств на платные сервисы без их ведома. В общей сумме эти приложения загрузили более 10 миллионов раз.

На активность мошенников обратили внимание эксперты антивирусной компании Avast, они же присвоили ей имя — «UltimaSMS». Также специалисты уведомили Google о вредоносных приложениях, размещённых в официальном магазине Play Store.

Несмотря на то что Google достаточно оперативно удалила весь подозрительный софт, мошенники успели заработать миллионы долларов за счёт платных подписок и доверчивых пользователей.

Как мы уже отметили выше, в схеме использовалось 151 злонамеренное приложение. Эти программы злоумышленники маскировали под игры, сторонние клавиатуры, сканеры QR-кодов, фото- и видеоредакторы, блокировщики спамерских звонков, фильтры для камеры и многое другое.

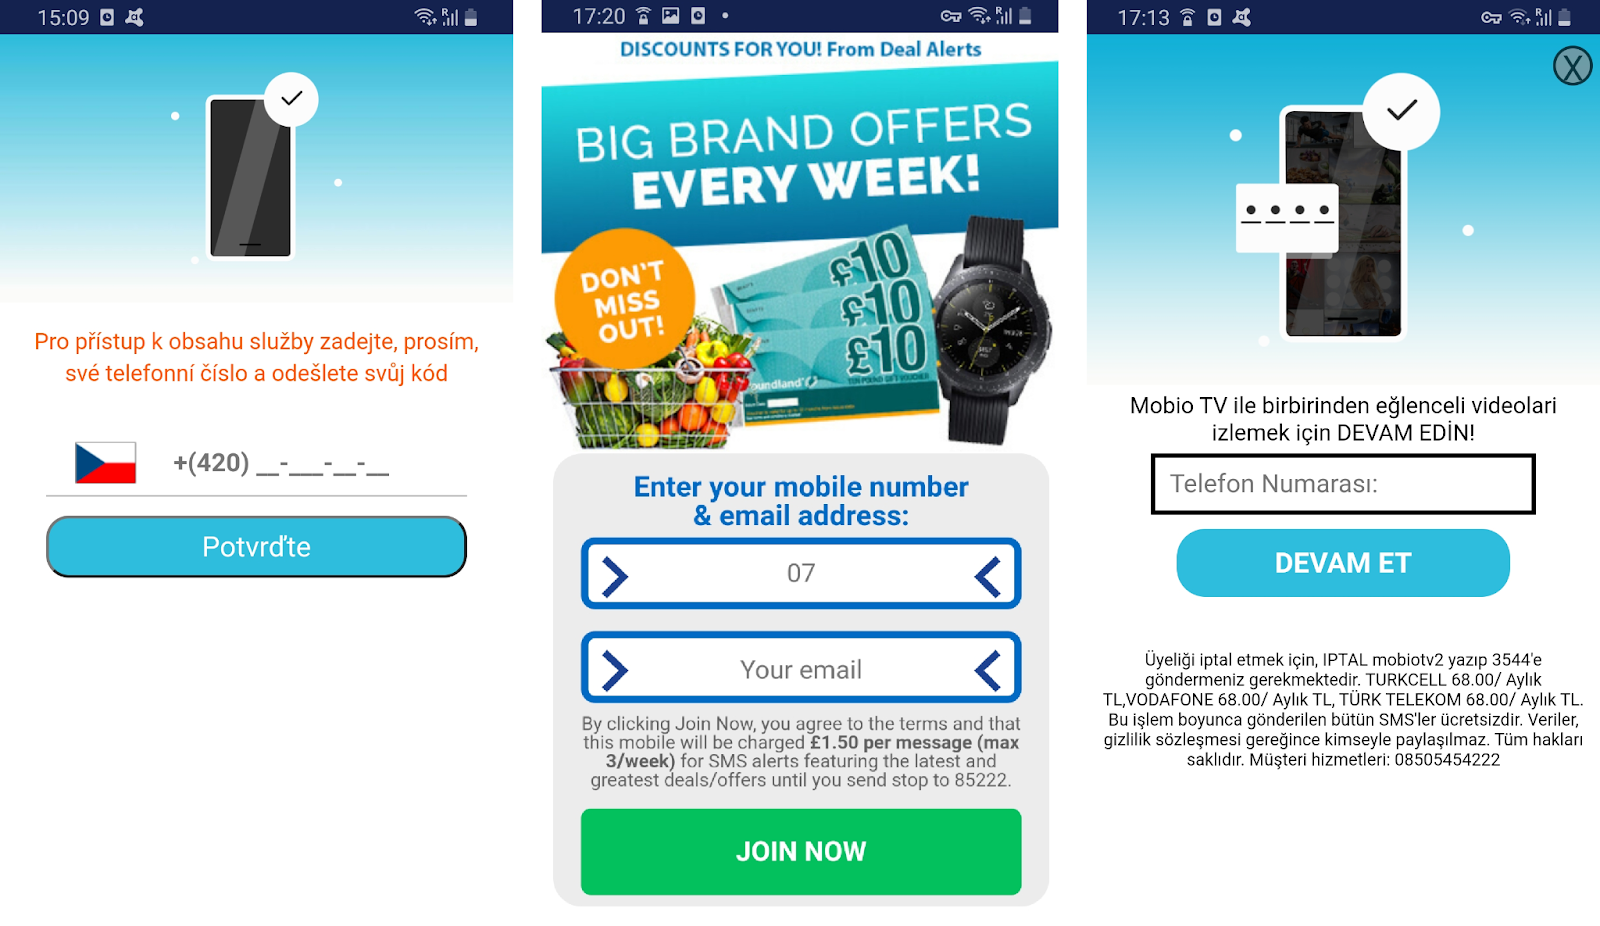
Как только софт попадал на устройство жертвы, он сразу перехватывал такие данные, как местоположение, IMEI, язык операционной системы. Для доступа к функциям приложения предлагали ввести телефонный номер и адрес электронной почты.


Получив номер телефона и все необходимые права в ОС, вредоносная программа подписывала пользователя на платный СМС-сервис, за который с жертвы снимали 40 долларов каждый месяц. Сами скамеры выступали здесь в качестве партнера аффилированной сети.

Анализ Avast показал, что разработчики мошеннических приложений задействовали систему, выписывающую жертвам максимально возможные счета на основе геолокации.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru