



RedLine стал основным поставщиком украденных данных на форумы дарквеба

RedLine стал основным поставщиком украденных данных на форумы дарквеба

RedLine стал основным поставщиком украденных данных на форумы дарквеба

Продажа большинства украденных учётных данных распределилась между двумя основными форумами дарквеба, а главным поставщиком скомпрометированных паролей стала вредоносная программа RedLine Stealer. Такую статистику представили специалисты Recorded Future.

Похищающий информацию зловред RedLine впервые попался на глаза экспертам в марте 2020 года. Фактически он представлял собой часть семейства программ, основная цель которых — собрать на компьютере жертвы как можно больше данных, а затем отправить их операторам.

Потом такие данные выставляются на продажу на одной из соответствующих площадок. Продавец создаёт пост, описывает БД, называет свою цену и предоставляет часть базы для ознакомления.

В силу своих функциональных возможностей RedLine может воровать учётные данные из браузеров, FTP-клиентов, почтовых клиентов, мессенджеров и VPN. Помимо этого, вредонос способен извлекать файлы cookie и данные банковских карт, переписки и информацию о криптовалютных кошельках.

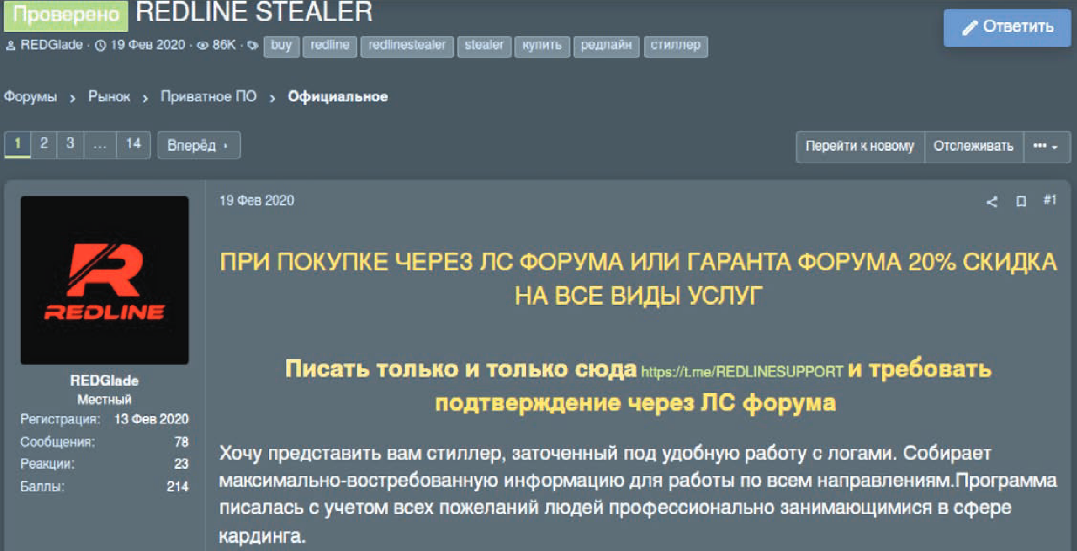
Изначально RedLine — разработка программиста, известного под псевдонимом REDGlade. С марта 2020 года зловред продаётся на нескольких форумах в дарквебе. Почти сразу RedLine получил массу положительных отзывов, после чего появились его пиратские версии.


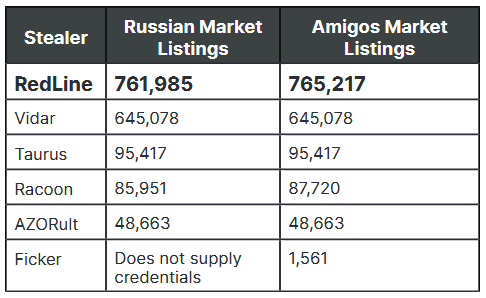
Согласно отчёту Insikt Group, подавляющее большинство скомпрометированных учётных данных поставляет на торговые онлайн-площадки исключительно RedLine. В частности, исследователи выделяют два таких форума: Amigos Market и Russian Market. Примечательно, что знаменитый Racoon в таблице экспертов занял лишь четвёртое место.


К слову, RedLine также упоминается в опубликованном Google предупреждении. Напомним, что интернет-гигант сообщил о вредоносных программах, похищающих пароли и cookie владельцев каналов на YouTube.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru