



RedLine стал основным поставщиком украденных данных на форумы дарквеба

RedLine стал основным поставщиком украденных данных на форумы дарквеба

RedLine стал основным поставщиком украденных данных на форумы дарквеба

Продажа большинства украденных учётных данных распределилась между двумя основными форумами дарквеба, а главным поставщиком скомпрометированных паролей стала вредоносная программа RedLine Stealer. Такую статистику представили специалисты Recorded Future.

Похищающий информацию зловред RedLine впервые попался на глаза экспертам в марте 2020 года. Фактически он представлял собой часть семейства программ, основная цель которых — собрать на компьютере жертвы как можно больше данных, а затем отправить их операторам.

Потом такие данные выставляются на продажу на одной из соответствующих площадок. Продавец создаёт пост, описывает БД, называет свою цену и предоставляет часть базы для ознакомления.

В силу своих функциональных возможностей RedLine может воровать учётные данные из браузеров, FTP-клиентов, почтовых клиентов, мессенджеров и VPN. Помимо этого, вредонос способен извлекать файлы cookie и данные банковских карт, переписки и информацию о криптовалютных кошельках.

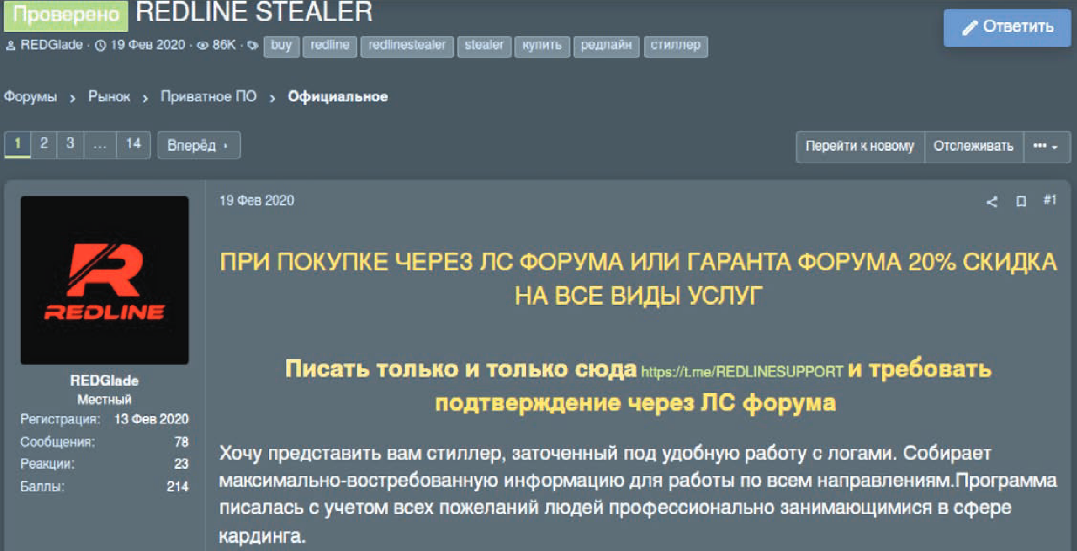
Изначально RedLine — разработка программиста, известного под псевдонимом REDGlade. С марта 2020 года зловред продаётся на нескольких форумах в дарквебе. Почти сразу RedLine получил массу положительных отзывов, после чего появились его пиратские версии.


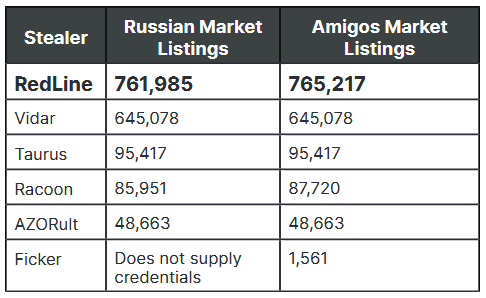
Согласно отчёту Insikt Group, подавляющее большинство скомпрометированных учётных данных поставляет на торговые онлайн-площадки исключительно RedLine. В частности, исследователи выделяют два таких форума: Amigos Market и Russian Market. Примечательно, что знаменитый Racoon в таблице экспертов занял лишь четвёртое место.


К слову, RedLine также упоминается в опубликованном Google предупреждении. Напомним, что интернет-гигант сообщил о вредоносных программах, похищающих пароли и cookie владельцев каналов на YouTube.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru