



RedLine стал основным поставщиком украденных данных на форумы дарквеба

RedLine стал основным поставщиком украденных данных на форумы дарквеба

RedLine стал основным поставщиком украденных данных на форумы дарквеба

Продажа большинства украденных учётных данных распределилась между двумя основными форумами дарквеба, а главным поставщиком скомпрометированных паролей стала вредоносная программа RedLine Stealer. Такую статистику представили специалисты Recorded Future.

Похищающий информацию зловред RedLine впервые попался на глаза экспертам в марте 2020 года. Фактически он представлял собой часть семейства программ, основная цель которых — собрать на компьютере жертвы как можно больше данных, а затем отправить их операторам.

Потом такие данные выставляются на продажу на одной из соответствующих площадок. Продавец создаёт пост, описывает БД, называет свою цену и предоставляет часть базы для ознакомления.

В силу своих функциональных возможностей RedLine может воровать учётные данные из браузеров, FTP-клиентов, почтовых клиентов, мессенджеров и VPN. Помимо этого, вредонос способен извлекать файлы cookie и данные банковских карт, переписки и информацию о криптовалютных кошельках.

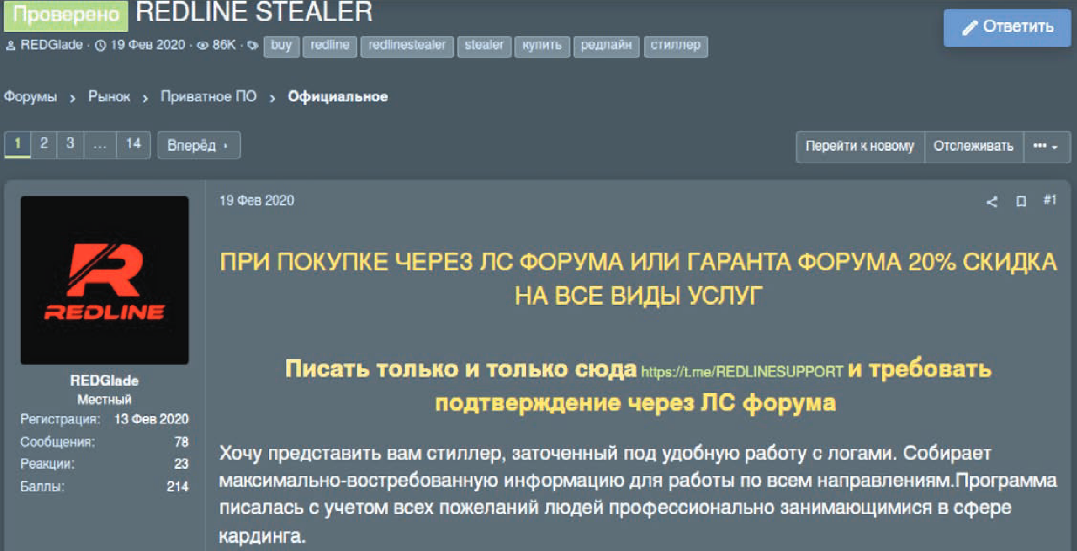
Изначально RedLine — разработка программиста, известного под псевдонимом REDGlade. С марта 2020 года зловред продаётся на нескольких форумах в дарквебе. Почти сразу RedLine получил массу положительных отзывов, после чего появились его пиратские версии.


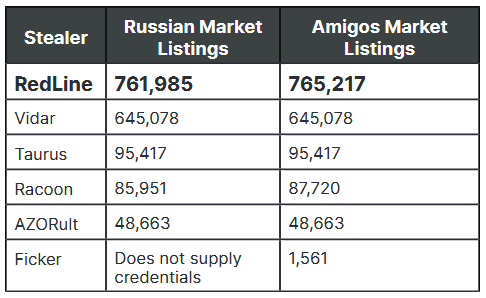
Согласно отчёту Insikt Group, подавляющее большинство скомпрометированных учётных данных поставляет на торговые онлайн-площадки исключительно RedLine. В частности, исследователи выделяют два таких форума: Amigos Market и Russian Market. Примечательно, что знаменитый Racoon в таблице экспертов занял лишь четвёртое место.


К слову, RedLine также упоминается в опубликованном Google предупреждении. Напомним, что интернет-гигант сообщил о вредоносных программах, похищающих пароли и cookie владельцев каналов на YouTube.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru