



Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Владельцы мобильных устройств на Android обратили внимание на особый тип рекламы в приложениях. По словам пользователей, мошеннические объявления пытаются установить софт в обход Google Play Store.

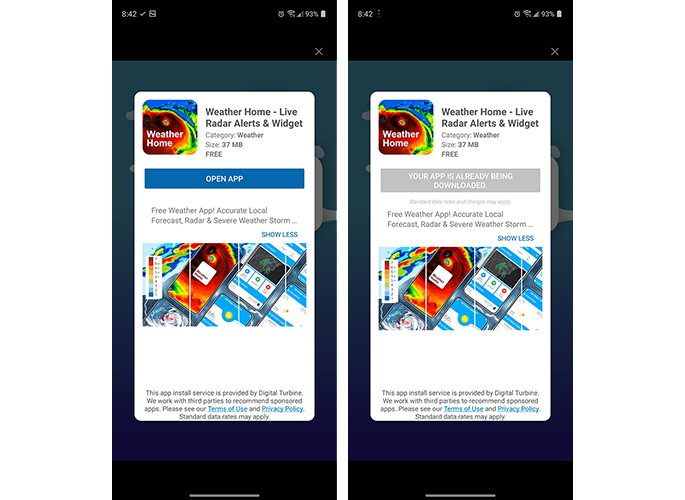
В ветке Reddit /r/AndroidDev, посвящённой разработке программ для Android, описывается реклама, способная установить приложения без согласия владельца девайса и в обход официального магазина Google.

Эти объявления выглядят как стандартный список приложений, который можно наблюдать, например, в том же Google Play Store. При попытке закрыть рекламное окно нежелательное приложение всё равно установится в систему без разрешения.


Оказалось, что скамеры используют автоматизированную систему покупки (DSP) от Digital Turbine, которая называется Appreciate. Системное приложение DT Ignite обходит взаимодействие с Play Store и диалоговые окна установки APK. Таким образом, нужное приложение через рекламу загружается с серверов Digital Turbine непосредственно на устройство пользователя.

Проблема в том, что DT Ignite идёт предустановленным на некоторых Android-смартфонах, за что можно «поблагодарить» либо производителя, либо операторов сотовой связи. На самом деле, DT Ignite как раз тесно связано с бэкдорами, мошенническими схемами и так называемым «раздутым софтом» (bloatware).

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru