



Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Владельцы мобильных устройств на Android обратили внимание на особый тип рекламы в приложениях. По словам пользователей, мошеннические объявления пытаются установить софт в обход Google Play Store.

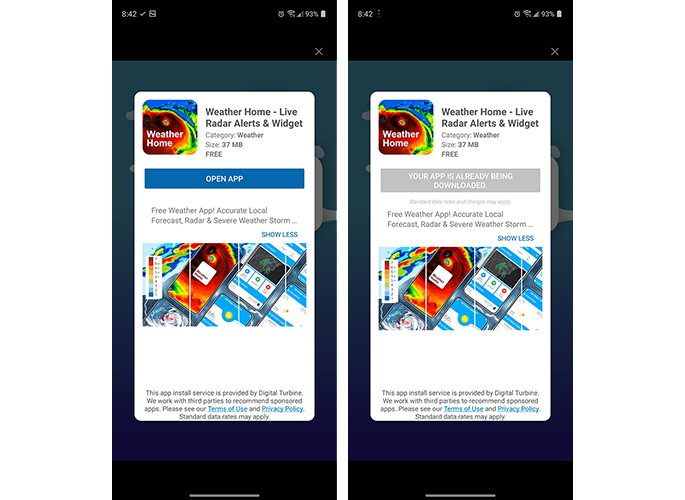
В ветке Reddit /r/AndroidDev, посвящённой разработке программ для Android, описывается реклама, способная установить приложения без согласия владельца девайса и в обход официального магазина Google.

Эти объявления выглядят как стандартный список приложений, который можно наблюдать, например, в том же Google Play Store. При попытке закрыть рекламное окно нежелательное приложение всё равно установится в систему без разрешения.


Оказалось, что скамеры используют автоматизированную систему покупки (DSP) от Digital Turbine, которая называется Appreciate. Системное приложение DT Ignite обходит взаимодействие с Play Store и диалоговые окна установки APK. Таким образом, нужное приложение через рекламу загружается с серверов Digital Turbine непосредственно на устройство пользователя.

Проблема в том, что DT Ignite идёт предустановленным на некоторых Android-смартфонах, за что можно «поблагодарить» либо производителя, либо операторов сотовой связи. На самом деле, DT Ignite как раз тесно связано с бэкдорами, мошенническими схемами и так называемым «раздутым софтом» (bloatware).

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru