



Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Скам-реклама устанавливает софт на Android-смартфоны в обход Play Store

Владельцы мобильных устройств на Android обратили внимание на особый тип рекламы в приложениях. По словам пользователей, мошеннические объявления пытаются установить софт в обход Google Play Store.

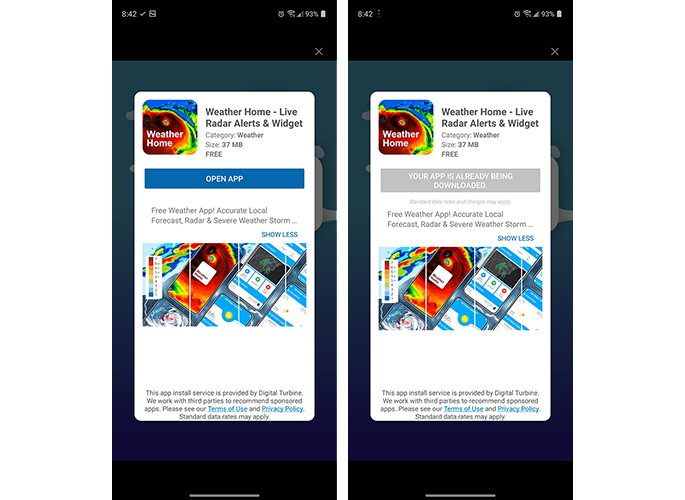
В ветке Reddit /r/AndroidDev, посвящённой разработке программ для Android, описывается реклама, способная установить приложения без согласия владельца девайса и в обход официального магазина Google.

Эти объявления выглядят как стандартный список приложений, который можно наблюдать, например, в том же Google Play Store. При попытке закрыть рекламное окно нежелательное приложение всё равно установится в систему без разрешения.


Оказалось, что скамеры используют автоматизированную систему покупки (DSP) от Digital Turbine, которая называется Appreciate. Системное приложение DT Ignite обходит взаимодействие с Play Store и диалоговые окна установки APK. Таким образом, нужное приложение через рекламу загружается с серверов Digital Turbine непосредственно на устройство пользователя.

Проблема в том, что DT Ignite идёт предустановленным на некоторых Android-смартфонах, за что можно «поблагодарить» либо производителя, либо операторов сотовой связи. На самом деле, DT Ignite как раз тесно связано с бэкдорами, мошенническими схемами и так называемым «раздутым софтом» (bloatware).

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru