



В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

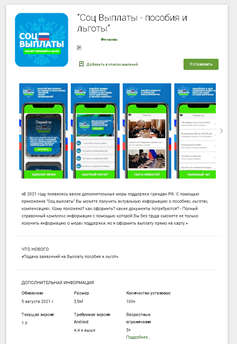
Официальный магазин приложения для Android никак не может избавиться от постоянных нашествий мошеннического софта. В августе 2021 года аналитики «Лаборатории Касперского» зафиксировали в Google Play Store несколько новых скамерских программ, использующих тему социальных выплат и нацеленных на российских пользователей.

Злонамеренные приложения не обошли тему распространения коронавирусной инфекции, в связи с которой некоторым гражданам положена социальная поддержка. На деле же мошеннический софт пытается выманить деньги граждан.

Злоумышленники действуют по старым схемам: после скачивания и запуска скамерского приложения жертва попадает на фейковую страницу, где её просят ввести персональные данные (ФИО и дату рождения).

Помимо этого, гражданин должен заплатить взнос, который якобы необходим для оплаты юридических услуг или оформления перевода. Само собой, далее пользователь не получает никаких выплат.


В этой кампании мошенники предлагают от 12 до 300 тысяч рублей от имени всем известных фондов. Чтобы дополнительно ввести жертв в заблуждение, преступники даже сделали диалоговое окно, в котором бот имитирует юриста, рассчитывающего размер предусмотренной выплаты.

Средний размер фейковой комиссии, которую придётся заплатить гражданину, составляет около 300 рублей. Как отметили в Kaspersky, число установок мошеннических приложений превысило 20 тысяч, а это значит, что потенциальный доход злоумышленников может составлять шесть миллионов рублей.

Также сегодня представитель «Лаборатории Касперского» Виктор Чебышев рассказал о новом Android-вредоносе, атакующем россиян.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru