



В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

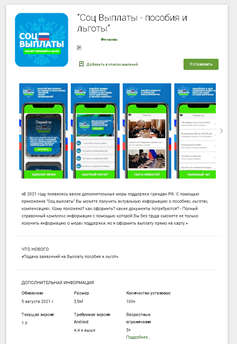
Официальный магазин приложения для Android никак не может избавиться от постоянных нашествий мошеннического софта. В августе 2021 года аналитики «Лаборатории Касперского» зафиксировали в Google Play Store несколько новых скамерских программ, использующих тему социальных выплат и нацеленных на российских пользователей.

Злонамеренные приложения не обошли тему распространения коронавирусной инфекции, в связи с которой некоторым гражданам положена социальная поддержка. На деле же мошеннический софт пытается выманить деньги граждан.

Злоумышленники действуют по старым схемам: после скачивания и запуска скамерского приложения жертва попадает на фейковую страницу, где её просят ввести персональные данные (ФИО и дату рождения).

Помимо этого, гражданин должен заплатить взнос, который якобы необходим для оплаты юридических услуг или оформления перевода. Само собой, далее пользователь не получает никаких выплат.


В этой кампании мошенники предлагают от 12 до 300 тысяч рублей от имени всем известных фондов. Чтобы дополнительно ввести жертв в заблуждение, преступники даже сделали диалоговое окно, в котором бот имитирует юриста, рассчитывающего размер предусмотренной выплаты.

Средний размер фейковой комиссии, которую придётся заплатить гражданину, составляет около 300 рублей. Как отметили в Kaspersky, число установок мошеннических приложений превысило 20 тысяч, а это значит, что потенциальный доход злоумышленников может составлять шесть миллионов рублей.

Также сегодня представитель «Лаборатории Касперского» Виктор Чебышев рассказал о новом Android-вредоносе, атакующем россиян.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru