



В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

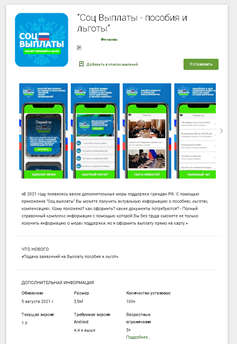
Официальный магазин приложения для Android никак не может избавиться от постоянных нашествий мошеннического софта. В августе 2021 года аналитики «Лаборатории Касперского» зафиксировали в Google Play Store несколько новых скамерских программ, использующих тему социальных выплат и нацеленных на российских пользователей.

Злонамеренные приложения не обошли тему распространения коронавирусной инфекции, в связи с которой некоторым гражданам положена социальная поддержка. На деле же мошеннический софт пытается выманить деньги граждан.

Злоумышленники действуют по старым схемам: после скачивания и запуска скамерского приложения жертва попадает на фейковую страницу, где её просят ввести персональные данные (ФИО и дату рождения).

Помимо этого, гражданин должен заплатить взнос, который якобы необходим для оплаты юридических услуг или оформления перевода. Само собой, далее пользователь не получает никаких выплат.


В этой кампании мошенники предлагают от 12 до 300 тысяч рублей от имени всем известных фондов. Чтобы дополнительно ввести жертв в заблуждение, преступники даже сделали диалоговое окно, в котором бот имитирует юриста, рассчитывающего размер предусмотренной выплаты.

Средний размер фейковой комиссии, которую придётся заплатить гражданину, составляет около 300 рублей. Как отметили в Kaspersky, число установок мошеннических приложений превысило 20 тысяч, а это значит, что потенциальный доход злоумышленников может составлять шесть миллионов рублей.

Также сегодня представитель «Лаборатории Касперского» Виктор Чебышев рассказал о новом Android-вредоносе, атакующем россиян.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru