



В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

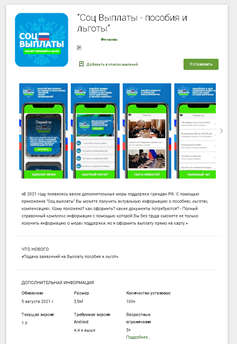
Официальный магазин приложения для Android никак не может избавиться от постоянных нашествий мошеннического софта. В августе 2021 года аналитики «Лаборатории Касперского» зафиксировали в Google Play Store несколько новых скамерских программ, использующих тему социальных выплат и нацеленных на российских пользователей.

Злонамеренные приложения не обошли тему распространения коронавирусной инфекции, в связи с которой некоторым гражданам положена социальная поддержка. На деле же мошеннический софт пытается выманить деньги граждан.

Злоумышленники действуют по старым схемам: после скачивания и запуска скамерского приложения жертва попадает на фейковую страницу, где её просят ввести персональные данные (ФИО и дату рождения).

Помимо этого, гражданин должен заплатить взнос, который якобы необходим для оплаты юридических услуг или оформления перевода. Само собой, далее пользователь не получает никаких выплат.


В этой кампании мошенники предлагают от 12 до 300 тысяч рублей от имени всем известных фондов. Чтобы дополнительно ввести жертв в заблуждение, преступники даже сделали диалоговое окно, в котором бот имитирует юриста, рассчитывающего размер предусмотренной выплаты.

Средний размер фейковой комиссии, которую придётся заплатить гражданину, составляет около 300 рублей. Как отметили в Kaspersky, число установок мошеннических приложений превысило 20 тысяч, а это значит, что потенциальный доход злоумышленников может составлять шесть миллионов рублей.

Также сегодня представитель «Лаборатории Касперского» Виктор Чебышев рассказал о новом Android-вредоносе, атакующем россиян.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru