



В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

В Google Play закрался новый Android-софт, обманывающий россиян с выплатами

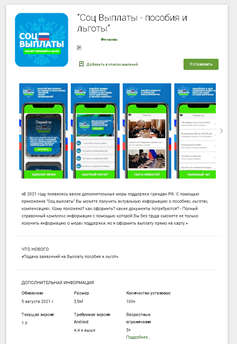
Официальный магазин приложения для Android никак не может избавиться от постоянных нашествий мошеннического софта. В августе 2021 года аналитики «Лаборатории Касперского» зафиксировали в Google Play Store несколько новых скамерских программ, использующих тему социальных выплат и нацеленных на российских пользователей.

Злонамеренные приложения не обошли тему распространения коронавирусной инфекции, в связи с которой некоторым гражданам положена социальная поддержка. На деле же мошеннический софт пытается выманить деньги граждан.

Злоумышленники действуют по старым схемам: после скачивания и запуска скамерского приложения жертва попадает на фейковую страницу, где её просят ввести персональные данные (ФИО и дату рождения).

Помимо этого, гражданин должен заплатить взнос, который якобы необходим для оплаты юридических услуг или оформления перевода. Само собой, далее пользователь не получает никаких выплат.


В этой кампании мошенники предлагают от 12 до 300 тысяч рублей от имени всем известных фондов. Чтобы дополнительно ввести жертв в заблуждение, преступники даже сделали диалоговое окно, в котором бот имитирует юриста, рассчитывающего размер предусмотренной выплаты.

Средний размер фейковой комиссии, которую придётся заплатить гражданину, составляет около 300 рублей. Как отметили в Kaspersky, число установок мошеннических приложений превысило 20 тысяч, а это значит, что потенциальный доход злоумышленников может составлять шесть миллионов рублей.

Также сегодня представитель «Лаборатории Касперского» Виктор Чебышев рассказал о новом Android-вредоносе, атакующем россиян.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru