



Google Play Protect провалил тест антивирусов для Android

Google Play Protect провалил тест антивирусов для Android

Google Play Protect провалил тест антивирусов для Android

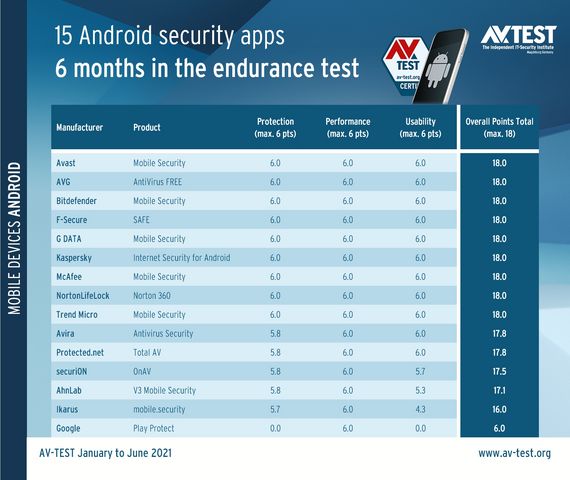
Google Play Protect, встроенная в Android система защиты от вредоносных программ, провалила реальный антивирусный тест. В ходе испытаний, которые провели специалисты компании AV-TEST, Google Play Protect нашёл две трети вредоносных образцов.

В общей сложности эксперты «скормили» встроенной защитной системе более 20 тысяч семплов вредоносов. Напомним, что Google ввела Google Play Protect в эксплуатацию в мае 2017 года, а на сегодняшний день функция автоматически сканирует более 100 миллиардов Android-приложений ежедневно.

Поскольку Google Play Protect работает на устройствах более чем 2,5 млрд активных пользователей мобильной операционной системы от Google, важно выяснить, насколько она действительно защищает от вредоносных приложений.

Именно поэтому специалисты компании AV-TEST решили проверить систему в реальных тестах. Исследователи взяли 15 защитных программ для Android и на протяжении шести месяцев (с января по июнь 2021 года) проверяли их состоятельность.

«Наше исследование показало, что Google Play Protect не способна обеспечить должный уровень безопасности мобильного устройства. Другие программы показали лучшие результаты в сравнении со встроенной защитной функцией», — объясняют специалисты.


За весь период тестов Google Play Protect удалось выявить всего две трети вредоносов от общего числа — 20 тыс. образцов. Помимо этого, система заклеймила 70 безобидных приложений потенциально опасными.

Также в исследовании принимали участие Android-антивирусы от «Лаборатории Касперского», Avast, Bitdefender, G DATA, McAfee, NortonLifeLock и Trend Micro.

Напомним, что в конце апреля мы рассмотрели девять лучших антивирусов для Android. Учитывалась как функциональность защитных приложений, так и количество скачиваний (популярность). Анализировались как платные, так и бесплатные Android-антивирусы.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru