



В среднем одно Android-приложение содержит 39 уязвимостей

В среднем одно Android-приложение содержит 39 уязвимостей

В среднем одно Android-приложение содержит 39 уязвимостей

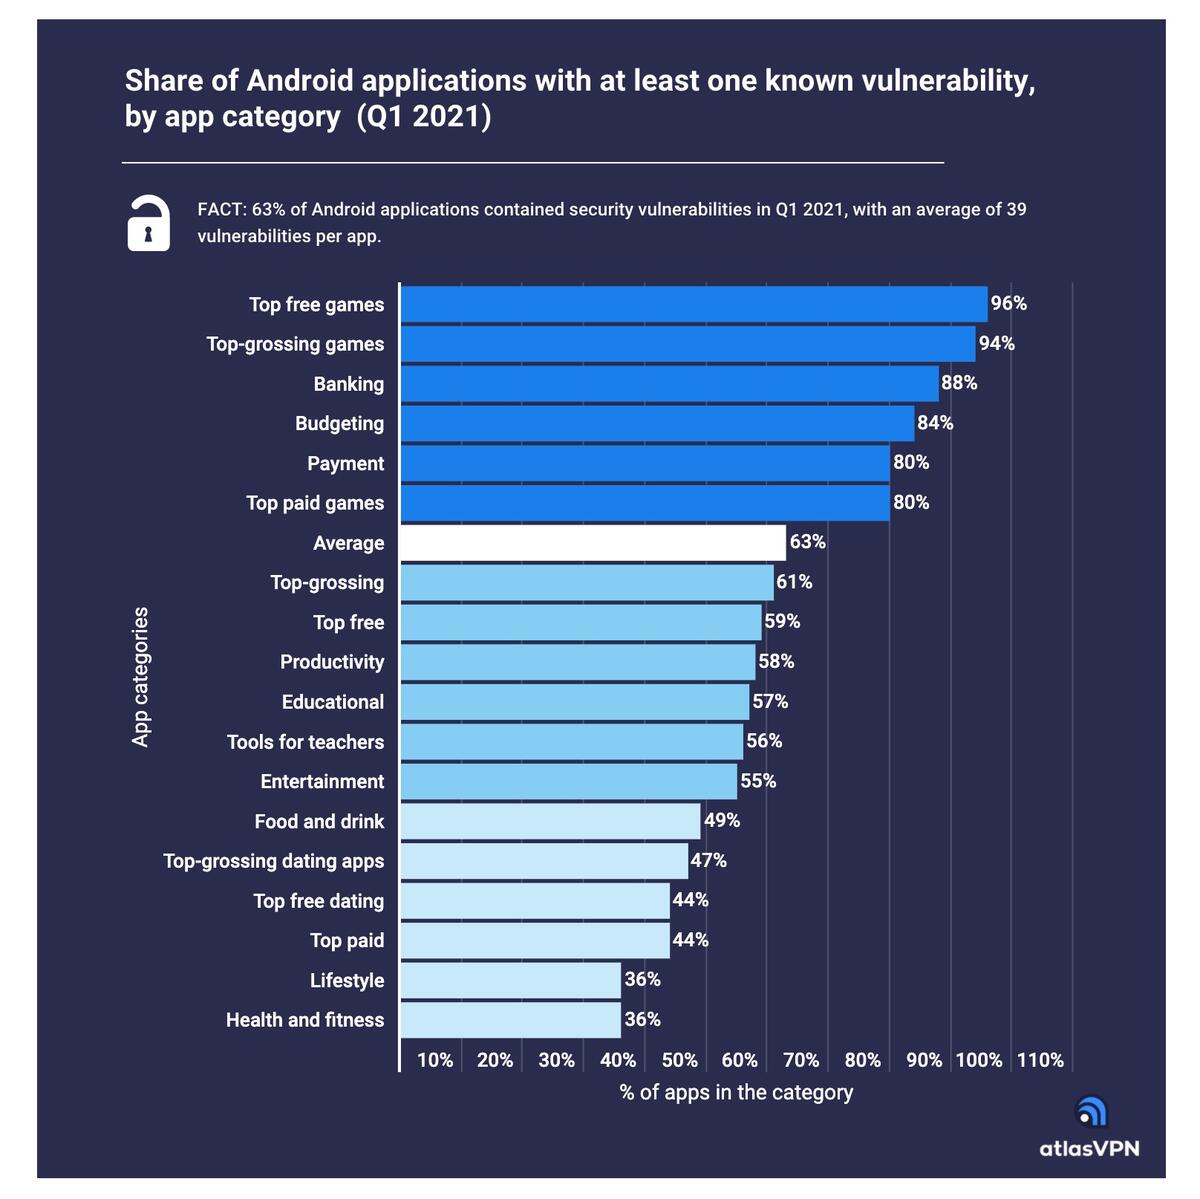
Более 60% приложений для мобильной операционной системы Android содержат уязвимости. Среднее число таких багов, приходящихся на одно приложение, составляет 39. Об этом заявили исследователи из компании Atlas VPN.

Специалисты проанализировали безопасность компонентов с открытым исходным кодом, которыми располагают как платные, так и бесплатные Android-приложения. Общее число исследованных программ — 3335, которые были отобраны в Google Play Store в первом квартале 2021 года.

Эксперты считают, что их отчёт наглядно демонстрирует серьёзные проблемы, с которыми вынуждены сталкиваться пользователи Android. Дело не только в бесплатных приложениях или играх, уязвимости затрагивают также банковские и платёжные приложения.

Ожидаемо, что хуже всего пришлось именно бесплатным играм, в которых исследователи выявили 96% уязвимых компонентов. За этой категорией идут самые продаваемые игры с 94% дырявых компонентов.


Печалит ещё и тот факт, что некоторые из этих брешей уже довольно старые. Специалисты так подытоживают результаты исследования:

«В общей сложности мы нашли 3137 уникальных уязвимостей, другими словами — более 82 тыс. по всем проанализированным Android-приложениям. 73% брешей известны уже более двух лет, однако они всё ещё актуальны для современных устройств».

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru