



В среднем одно Android-приложение содержит 39 уязвимостей

В среднем одно Android-приложение содержит 39 уязвимостей

В среднем одно Android-приложение содержит 39 уязвимостей

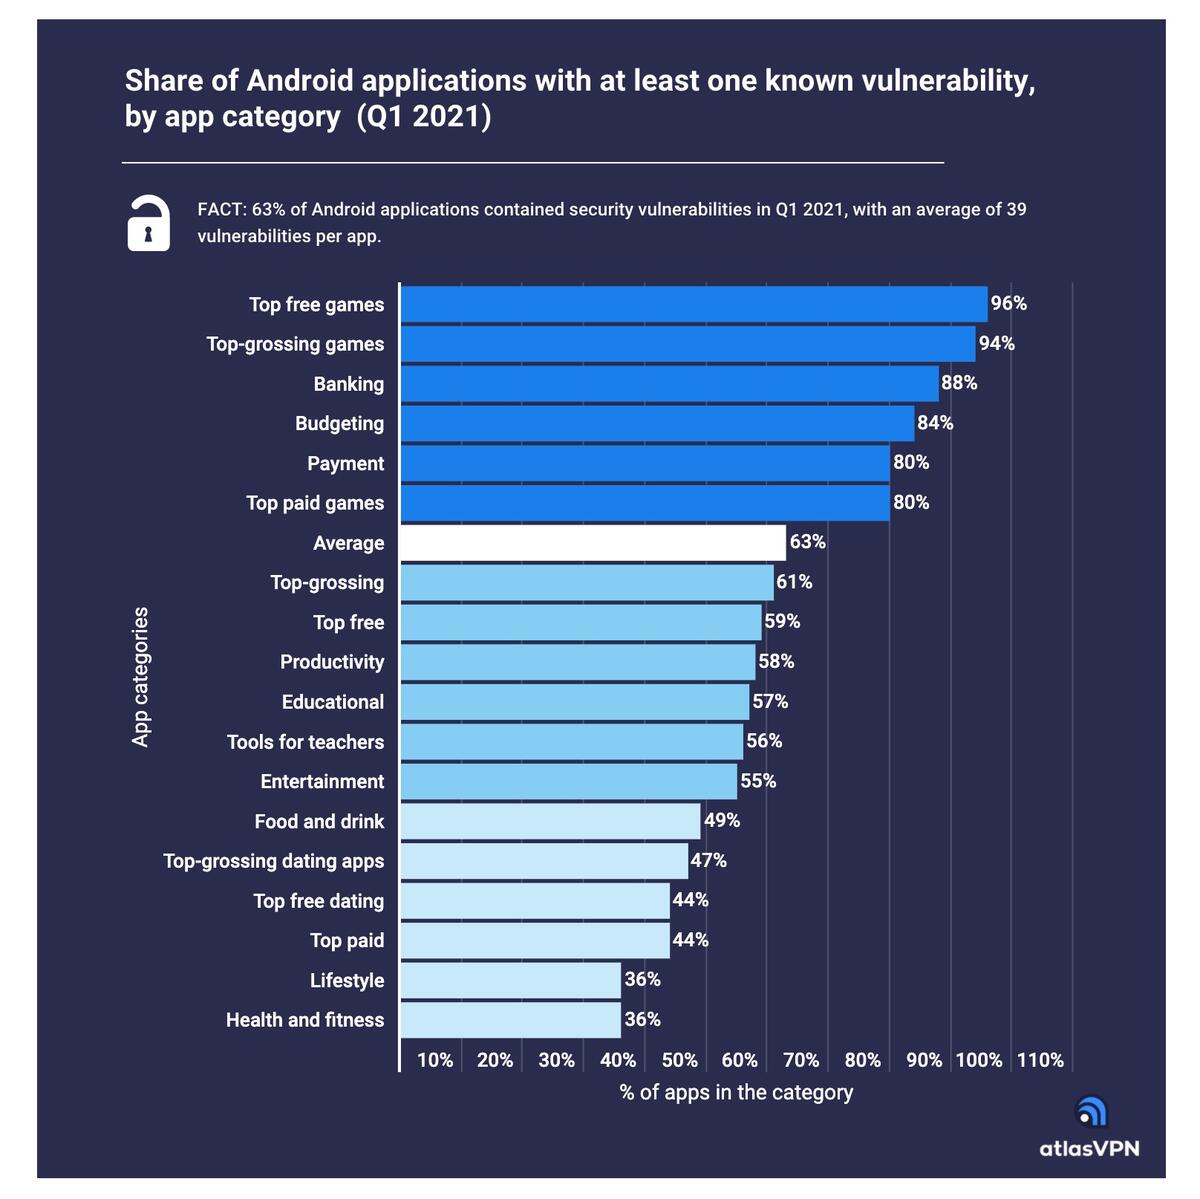
Более 60% приложений для мобильной операционной системы Android содержат уязвимости. Среднее число таких багов, приходящихся на одно приложение, составляет 39. Об этом заявили исследователи из компании Atlas VPN.

Специалисты проанализировали безопасность компонентов с открытым исходным кодом, которыми располагают как платные, так и бесплатные Android-приложения. Общее число исследованных программ — 3335, которые были отобраны в Google Play Store в первом квартале 2021 года.

Эксперты считают, что их отчёт наглядно демонстрирует серьёзные проблемы, с которыми вынуждены сталкиваться пользователи Android. Дело не только в бесплатных приложениях или играх, уязвимости затрагивают также банковские и платёжные приложения.

Ожидаемо, что хуже всего пришлось именно бесплатным играм, в которых исследователи выявили 96% уязвимых компонентов. За этой категорией идут самые продаваемые игры с 94% дырявых компонентов.


Печалит ещё и тот факт, что некоторые из этих брешей уже довольно старые. Специалисты так подытоживают результаты исследования:

«В общей сложности мы нашли 3137 уникальных уязвимостей, другими словами — более 82 тыс. по всем проанализированным Android-приложениям. 73% брешей известны уже более двух лет, однако они всё ещё актуальны для современных устройств».

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru