



Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

При разборе недавних атак, нацеленных на внедрение майнера Monero на Linux-серверы, исследователи из Bitdefender обнаружили новый инструмент для взлома паролей к SSH. Судя по применяемым техникам и тактикам, инициатором этой криптоджекинг-кампании является румынская криминальная группировка, которую аналитики отслеживают с прошлого года.

Тулкит с именем Diicot brute (можно перевести как «Кошмар для DIICOT» — румынского Управления по борьбе с оргпреступностью и терроризмом) работает по модели SaaS, подключаясь к ряду серверов для загрузки обновлений, дополнительных скриптов и отправки результатов сканов / попыток взлома. Создатель брутфорсера утверждает, что его продукт способен отсеивать ханипоты, однако в Bitdefender он все-таки засветился.

Просмотр данных на ловушках показал, что Diicot brute был введен в оборот в январе. Злоумышленники пока проводят атаки с небольшого количества IP-адресов и, по всей видимости, не используют взломанные системы для дальнейшего распространения инфекции.

Результаты поиска уязвимых систем Linux и попыток брутфорса собираются через Discord: возможности мессенджера обходятся дешевле, чем хостинг C2-сервера, к тому же здесь есть дополнительное удобство — просмотр всей информации в отдельном канале.

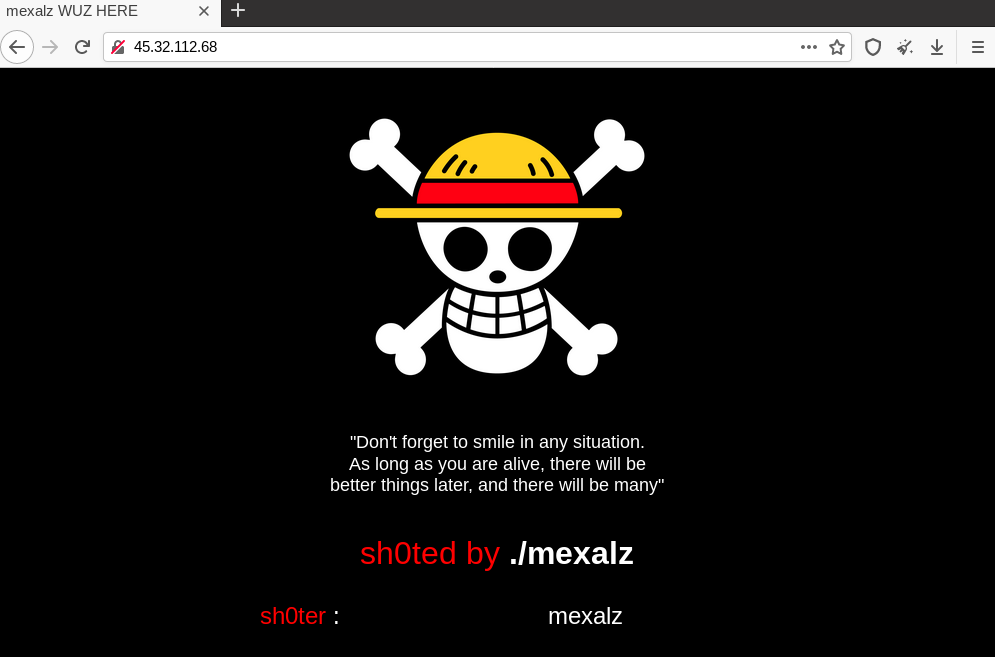
Атака начинается со сканирования портов; обнаружив SSH-сервер, Diicot brute пытается получить к нему доступ. В случае успеха на машину скачивается файл .93joshua — загрузчик майнера XMRig. На сервере-источнике, прописанном в Сингапуре, обнаружены также другие вредоносные файлы, в том числе два разных DDoS-бота. Ассоциированный с IP-адресом домен mexalz[.]us используется для хостинга зловредов как минимум с февраля.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru