



Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

При разборе недавних атак, нацеленных на внедрение майнера Monero на Linux-серверы, исследователи из Bitdefender обнаружили новый инструмент для взлома паролей к SSH. Судя по применяемым техникам и тактикам, инициатором этой криптоджекинг-кампании является румынская криминальная группировка, которую аналитики отслеживают с прошлого года.

Тулкит с именем Diicot brute (можно перевести как «Кошмар для DIICOT» — румынского Управления по борьбе с оргпреступностью и терроризмом) работает по модели SaaS, подключаясь к ряду серверов для загрузки обновлений, дополнительных скриптов и отправки результатов сканов / попыток взлома. Создатель брутфорсера утверждает, что его продукт способен отсеивать ханипоты, однако в Bitdefender он все-таки засветился.

Просмотр данных на ловушках показал, что Diicot brute был введен в оборот в январе. Злоумышленники пока проводят атаки с небольшого количества IP-адресов и, по всей видимости, не используют взломанные системы для дальнейшего распространения инфекции.

Результаты поиска уязвимых систем Linux и попыток брутфорса собираются через Discord: возможности мессенджера обходятся дешевле, чем хостинг C2-сервера, к тому же здесь есть дополнительное удобство — просмотр всей информации в отдельном канале.

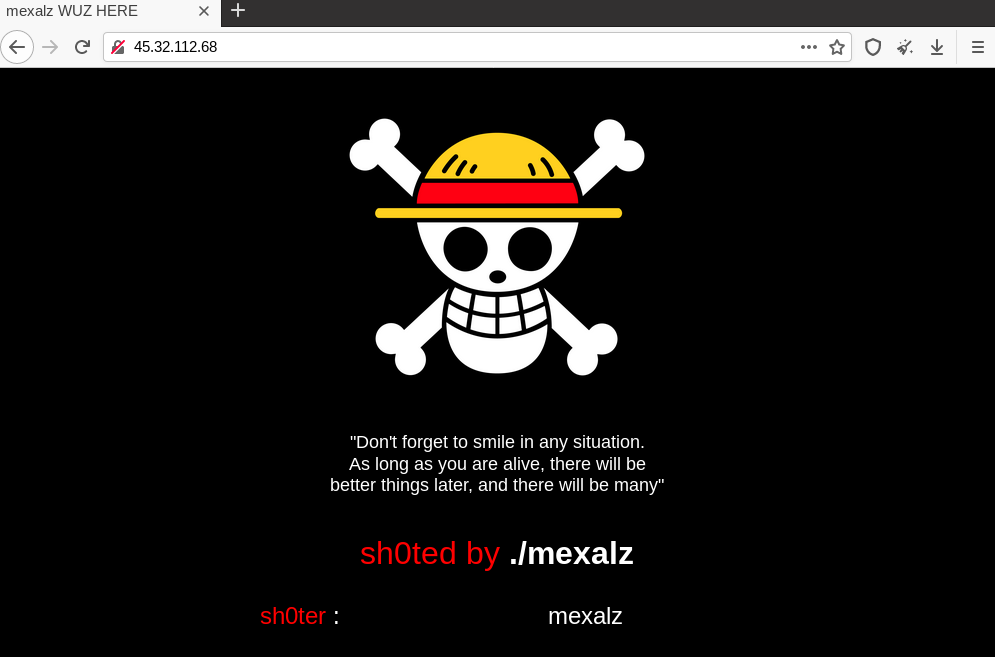
Атака начинается со сканирования портов; обнаружив SSH-сервер, Diicot brute пытается получить к нему доступ. В случае успеха на машину скачивается файл .93joshua — загрузчик майнера XMRig. На сервере-источнике, прописанном в Сингапуре, обнаружены также другие вредоносные файлы, в том числе два разных DDoS-бота. Ассоциированный с IP-адресом домен mexalz[.]us используется для хостинга зловредов как минимум с февраля.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru