



Более 100 тыс. файрволов и VPN-шлюзов Zyxel содержали бэкдор-аккаунт

Более 100 тыс. файрволов и VPN-шлюзов Zyxel содержали бэкдор-аккаунт

Более 100 тыс. файрволов и VPN-шлюзов Zyxel содержали бэкдор-аккаунт

Более ста тысяч межсетевых экранов, VPN-шлюзов и контроллеров точек доступа от Zyxel содержали жёстко закодированный административный бэкдор-аккаунт, который при случае мог открыть киберпреступникам root-доступ к устройствам через SSH-интерфейс или веб-панель администратора.

Опасную учётную запись обнаружили специалисты компании Eye Control, базирующейся в Нидерландах. Они же порекомендовали владельцам всех затронутых устройств как можно скорее обновить их, поскольку уязвимость действительно крайне неприятная.

Злоумышленники любого уровня — от операторов DDoS-ботнетов, до правительственных кибергруппировок и создателей шифровальщиков — могут использовать обнаруженный бэкдор-аккаунт для проникновения во внутренние сети.

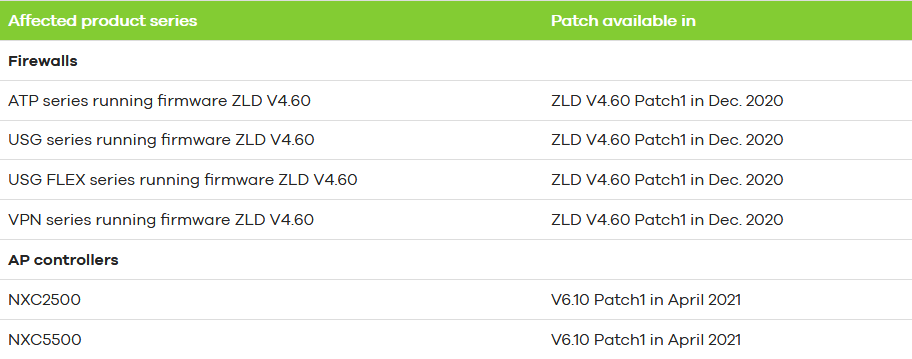
Среди уязвимых устройств есть популярные модели корпоративного уровня от Zyxel. Как правило, такие девайсы используются в частных организациях и правительственных сетях. Эксперты выделили следующие линейки продуктов, владельцам которых стоит опасаться бэкдора:

  • ATP-серия — используется преимущественно как межсетевой экран;
  • USG-серия — используется как гибрид файрвола и VPN-шлюза;
  • Серия USG FLEX — также используется как файрвол и VPN-шлюз;
  • VPN-серия — используется исключительно как VPN-шлюз;
  • NXC-серия — используется как контроллер точки доступа WLAN.

На сегодняшний день патчи готовы только для ATP, USG, USG Flex и VPN. Согласно официальному сообщению Zyxel, серия NXC получит обновление в апреле 2021 года.


Как отметили исследователи из Eye Control, выявленный бэдор-аккаунт использовал имя пользователя «zyfwp» и пароль «PrOw!aN_fXp». Все выпущенные патчи закрывают этот недокументированный доступ.

«Пароль в виде открытого текста можно было найти в одном из системных бинарников. У аккаунта был root-доступ на устройстве, поскольку он использовался для установки обновлений прошивки», — пишут эксперты в отчёте.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru