



Более 100 тыс. файрволов и VPN-шлюзов Zyxel содержали бэкдор-аккаунт

Более 100 тыс. файрволов и VPN-шлюзов Zyxel содержали бэкдор-аккаунт

Более 100 тыс. файрволов и VPN-шлюзов Zyxel содержали бэкдор-аккаунт

Более ста тысяч межсетевых экранов, VPN-шлюзов и контроллеров точек доступа от Zyxel содержали жёстко закодированный административный бэкдор-аккаунт, который при случае мог открыть киберпреступникам root-доступ к устройствам через SSH-интерфейс или веб-панель администратора.

Опасную учётную запись обнаружили специалисты компании Eye Control, базирующейся в Нидерландах. Они же порекомендовали владельцам всех затронутых устройств как можно скорее обновить их, поскольку уязвимость действительно крайне неприятная.

Злоумышленники любого уровня — от операторов DDoS-ботнетов, до правительственных кибергруппировок и создателей шифровальщиков — могут использовать обнаруженный бэкдор-аккаунт для проникновения во внутренние сети.

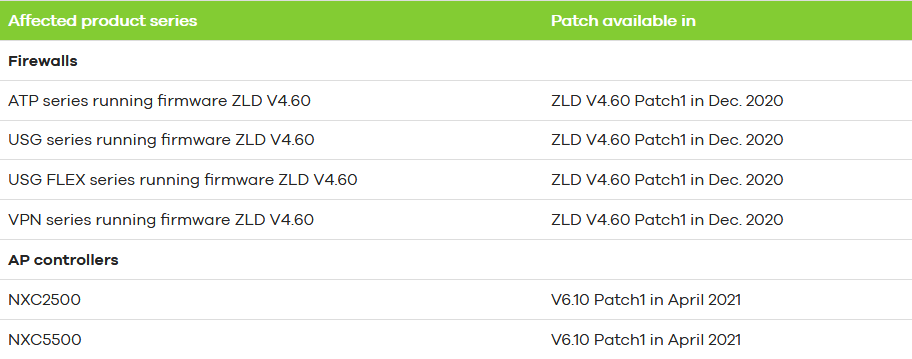
Среди уязвимых устройств есть популярные модели корпоративного уровня от Zyxel. Как правило, такие девайсы используются в частных организациях и правительственных сетях. Эксперты выделили следующие линейки продуктов, владельцам которых стоит опасаться бэкдора:

  • ATP-серия — используется преимущественно как межсетевой экран;
  • USG-серия — используется как гибрид файрвола и VPN-шлюза;
  • Серия USG FLEX — также используется как файрвол и VPN-шлюз;
  • VPN-серия — используется исключительно как VPN-шлюз;
  • NXC-серия — используется как контроллер точки доступа WLAN.

На сегодняшний день патчи готовы только для ATP, USG, USG Flex и VPN. Согласно официальному сообщению Zyxel, серия NXC получит обновление в апреле 2021 года.


Как отметили исследователи из Eye Control, выявленный бэдор-аккаунт использовал имя пользователя «zyfwp» и пароль «PrOw!aN_fXp». Все выпущенные патчи закрывают этот недокументированный доступ.

«Пароль в виде открытого текста можно было найти в одном из системных бинарников. У аккаунта был root-доступ на устройстве, поскольку он использовался для установки обновлений прошивки», — пишут эксперты в отчёте.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru