



Более 100 тыс. файрволов и VPN-шлюзов Zyxel содержали бэкдор-аккаунт

Более 100 тыс. файрволов и VPN-шлюзов Zyxel содержали бэкдор-аккаунт

Более 100 тыс. файрволов и VPN-шлюзов Zyxel содержали бэкдор-аккаунт

Более ста тысяч межсетевых экранов, VPN-шлюзов и контроллеров точек доступа от Zyxel содержали жёстко закодированный административный бэкдор-аккаунт, который при случае мог открыть киберпреступникам root-доступ к устройствам через SSH-интерфейс или веб-панель администратора.

Опасную учётную запись обнаружили специалисты компании Eye Control, базирующейся в Нидерландах. Они же порекомендовали владельцам всех затронутых устройств как можно скорее обновить их, поскольку уязвимость действительно крайне неприятная.

Злоумышленники любого уровня — от операторов DDoS-ботнетов, до правительственных кибергруппировок и создателей шифровальщиков — могут использовать обнаруженный бэкдор-аккаунт для проникновения во внутренние сети.

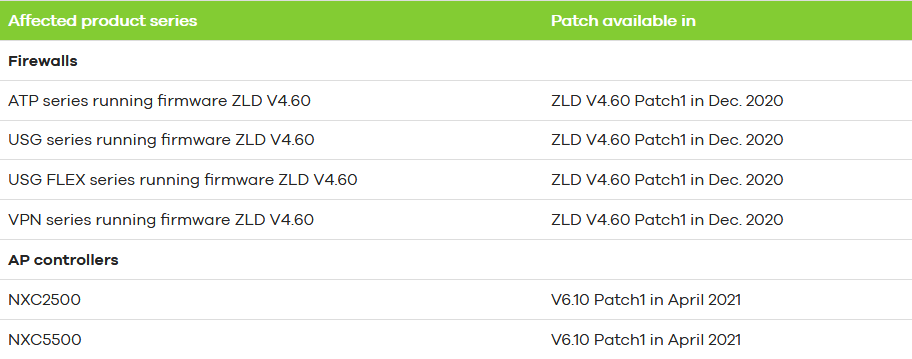
Среди уязвимых устройств есть популярные модели корпоративного уровня от Zyxel. Как правило, такие девайсы используются в частных организациях и правительственных сетях. Эксперты выделили следующие линейки продуктов, владельцам которых стоит опасаться бэкдора:

  • ATP-серия — используется преимущественно как межсетевой экран;
  • USG-серия — используется как гибрид файрвола и VPN-шлюза;
  • Серия USG FLEX — также используется как файрвол и VPN-шлюз;
  • VPN-серия — используется исключительно как VPN-шлюз;
  • NXC-серия — используется как контроллер точки доступа WLAN.

На сегодняшний день патчи готовы только для ATP, USG, USG Flex и VPN. Согласно официальному сообщению Zyxel, серия NXC получит обновление в апреле 2021 года.


Как отметили исследователи из Eye Control, выявленный бэдор-аккаунт использовал имя пользователя «zyfwp» и пароль «PrOw!aN_fXp». Все выпущенные патчи закрывают этот недокументированный доступ.

«Пароль в виде открытого текста можно было найти в одном из системных бинарников. У аккаунта был root-доступ на устройстве, поскольку он использовался для установки обновлений прошивки», — пишут эксперты в отчёте.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru