



Let's Encrypt придумал способ поддержать старые Android-устройства

Let's Encrypt придумал способ поддержать старые Android-устройства

Let's Encrypt придумал способ поддержать старые Android-устройства

Центр сертификации Let's Encrypt решил учесть интересы владельцев стареньких смартфонов на базе операционной системы Android и придумал, как обойти проблемы, связанные с окончанием срока действия корневого сертификата. Напомним, что ранее пользователи переживали, что множество Android-устройств перестанут нормально функционировать.

Если углубиться в историю, можно вспомнить, что Let's Encrypt выпустил собственный корневой сертификат «ISRG Root X1» в 2016 году, после чего крупнейшие разработчики софта приняли его.

Параллельно встал вопрос об окончании срока действия сертификата «DST Root X3», выпущенного IdenTrust, — в сентябре 2021 года он окончательно устареет. Именно поэтому центру Let's Encrypt придётся рассчитывать исключительно на собственный сертификат.

Казалось бы, чего проще, просто обновите все затронутые операционные системы, указав корневой сертификат Let's Encrypt. И это вполне рабочее решение для всех ОС, исключая лишь одну — Android.

Основная проблема кроется в самом принципе обновлений Android, согласно которому за них отвечает не только Google (изначальный разработчик), но и вендоры, выпускающие смартфоны и планшеты (Samsung, Sony, Nokia и другие).

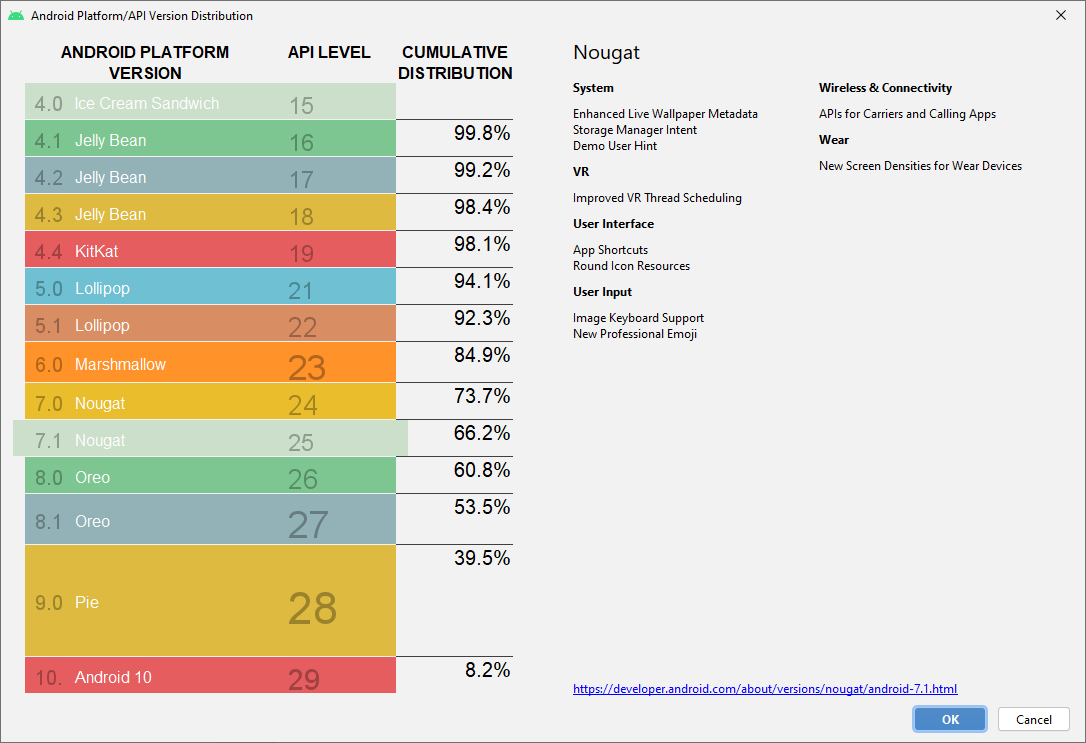
На деле сегодня есть люди, которые пользуются версией Android, выпущенной целых четыре года назад. Согласно статистике Google, на 33,8% текущих Android-смартфонов установлена версия операционной системы древнее 7.1.1. Если перевести всё в более понятные цифры, то около 845 миллионов людей пользуются старой ОС.


Что значит устаревший сертификат для таких людей? В сущности, это может нарушить работу многих приложений, которые используют сертификаты для проверки защищённого соединения. Самый очевидный подобный софт — браузеры.

На днях центр сертификации Let's Encrypt сообщил о возможном решении проблемы для пользователей старых Android-смартфонов. Оказалось, что всё можно исправить кросс-подписью.

«IdenTrust согласился организовать кросс-подпись ISRG Root X1 и DST Root CA X3 на три года. Таким образом, пользователи устаревшей версии Android не столкнутся с рядом проблем, вызванных недействительным сертификатом», — пишут представители Let's Encrypt.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru