



Google Play Protect провалился в антивирусных тестах для Android

Google Play Protect провалился в антивирусных тестах для Android

Google Play Protect провалился в антивирусных тестах для Android

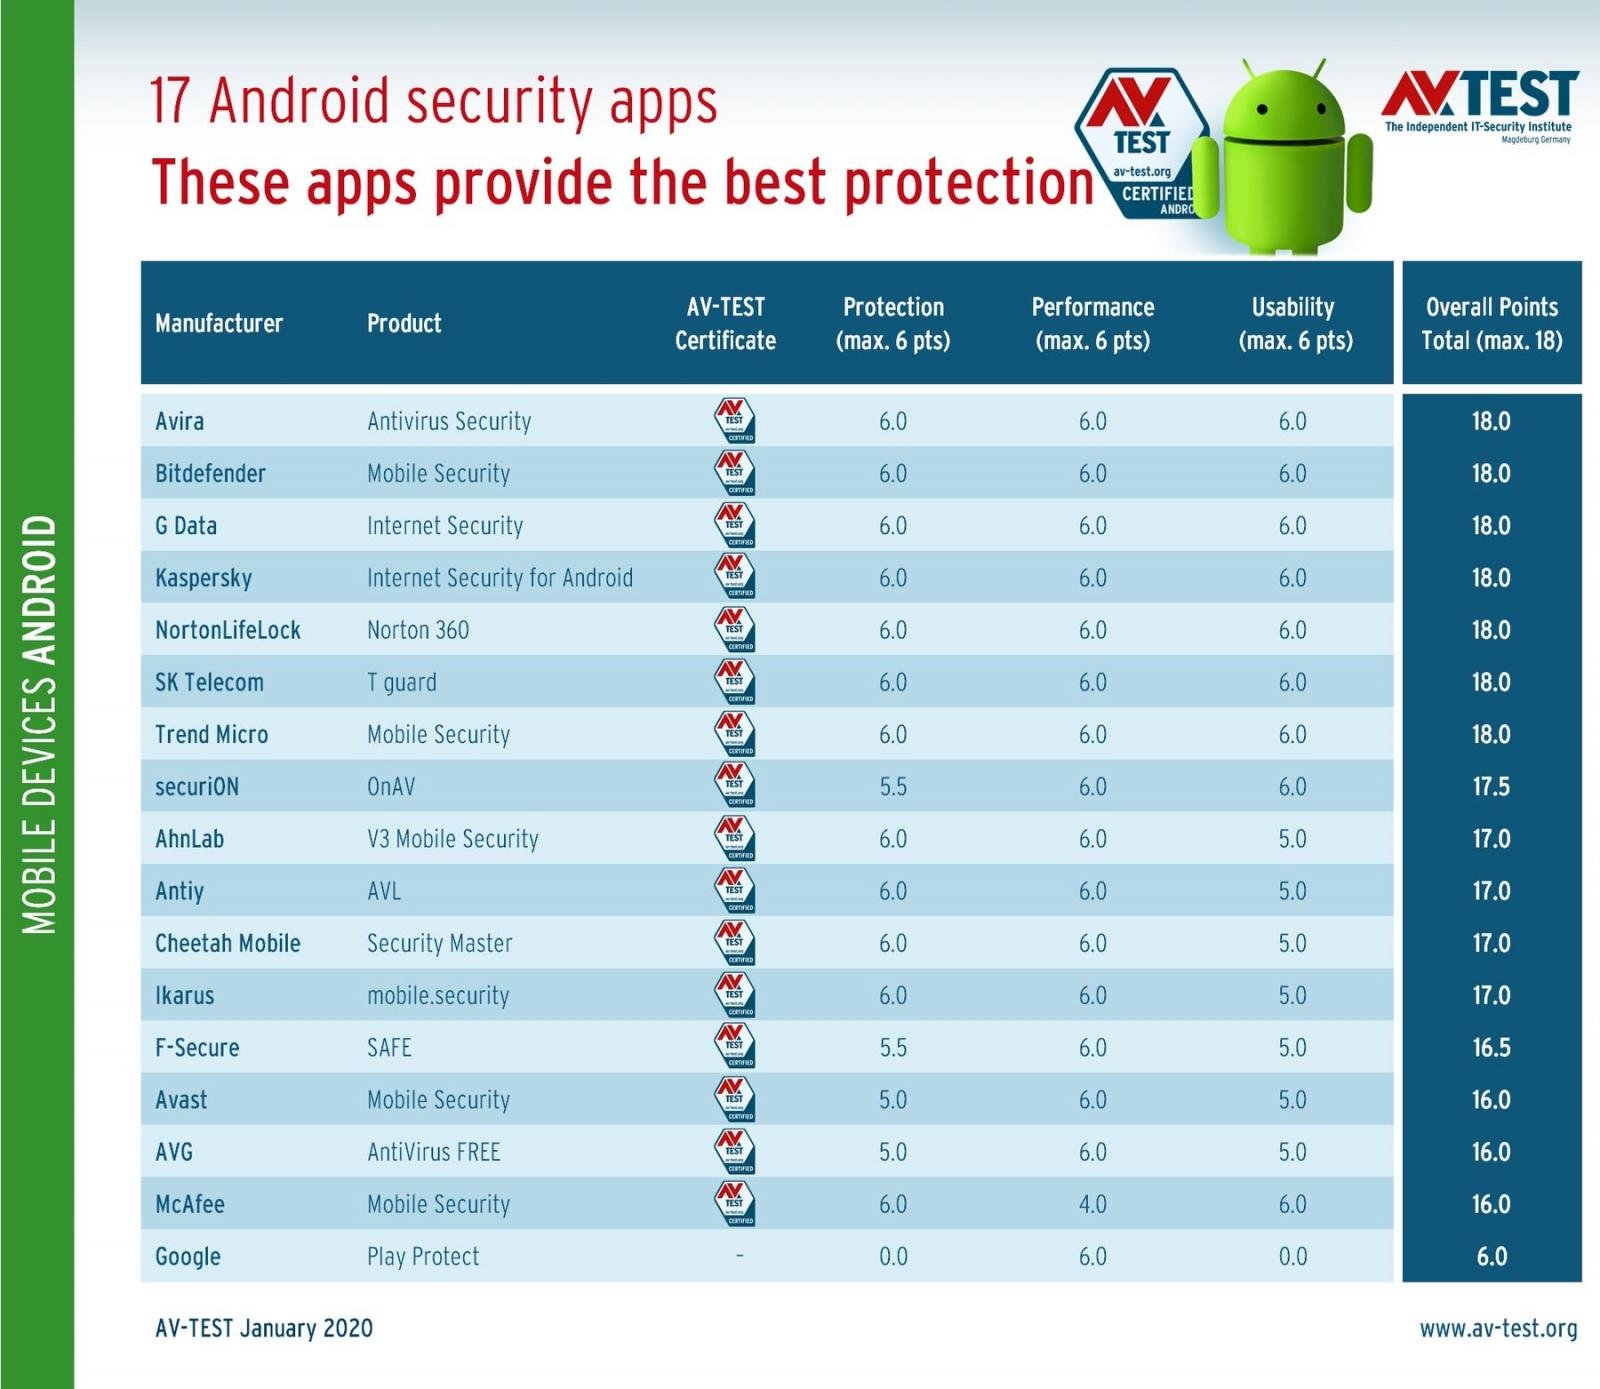
Система защиты от мобильных угроз Google Play Protect, реализованная в операционной системе Android, полностью провалила тесты немецкой антивирусной лаборатории AV-Test. Защитная функция очень вяло детектировала вредоносные приложения, набрав 0 баллов из 6 возможных.

Разработчики представили Google Play Protect почти три года назад, в мае 2017-го. Уже в июле Google начал устанавливать защитный механизм на все Android-устройства. На сегодняшний день, согласно данным Центра безопасности Android, Google Play Protect установлена более чем на 2,5 млрд мобильных девайсов.

Согласно результатам теста AV-Test, Google Play Protect смог выявить чуть более одной третьей от общего числа вредоносных семплов — 6700. Это значит, что более 4 тыс. зловредов смогли заразить Android-устройства под защитой Google Play Protect.

Из новых семплов, которых насчитали 3300, защитная функция Google детектировала 37%. Среди такого же числа более старых версий вредоносных приложений Google Play Protect смог опознать 33,1%.

Оба этих результата обеспечили данной системе безопасности последнее место в рейтинге AV-Test. К примеру, другие мобильные антивирусные средства обнаружили около 98% угроз в обоих тестах.

Самыми надёжными защитниками Android оказались решения от Antiy, Bitdefender, Cheetah Mobile, NortonLifeLock, Trend Micro и Kaspersky — все они выявили 100% вредоносов.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru