



Google Play Protect провалился в антивирусных тестах для Android

Google Play Protect провалился в антивирусных тестах для Android

Google Play Protect провалился в антивирусных тестах для Android

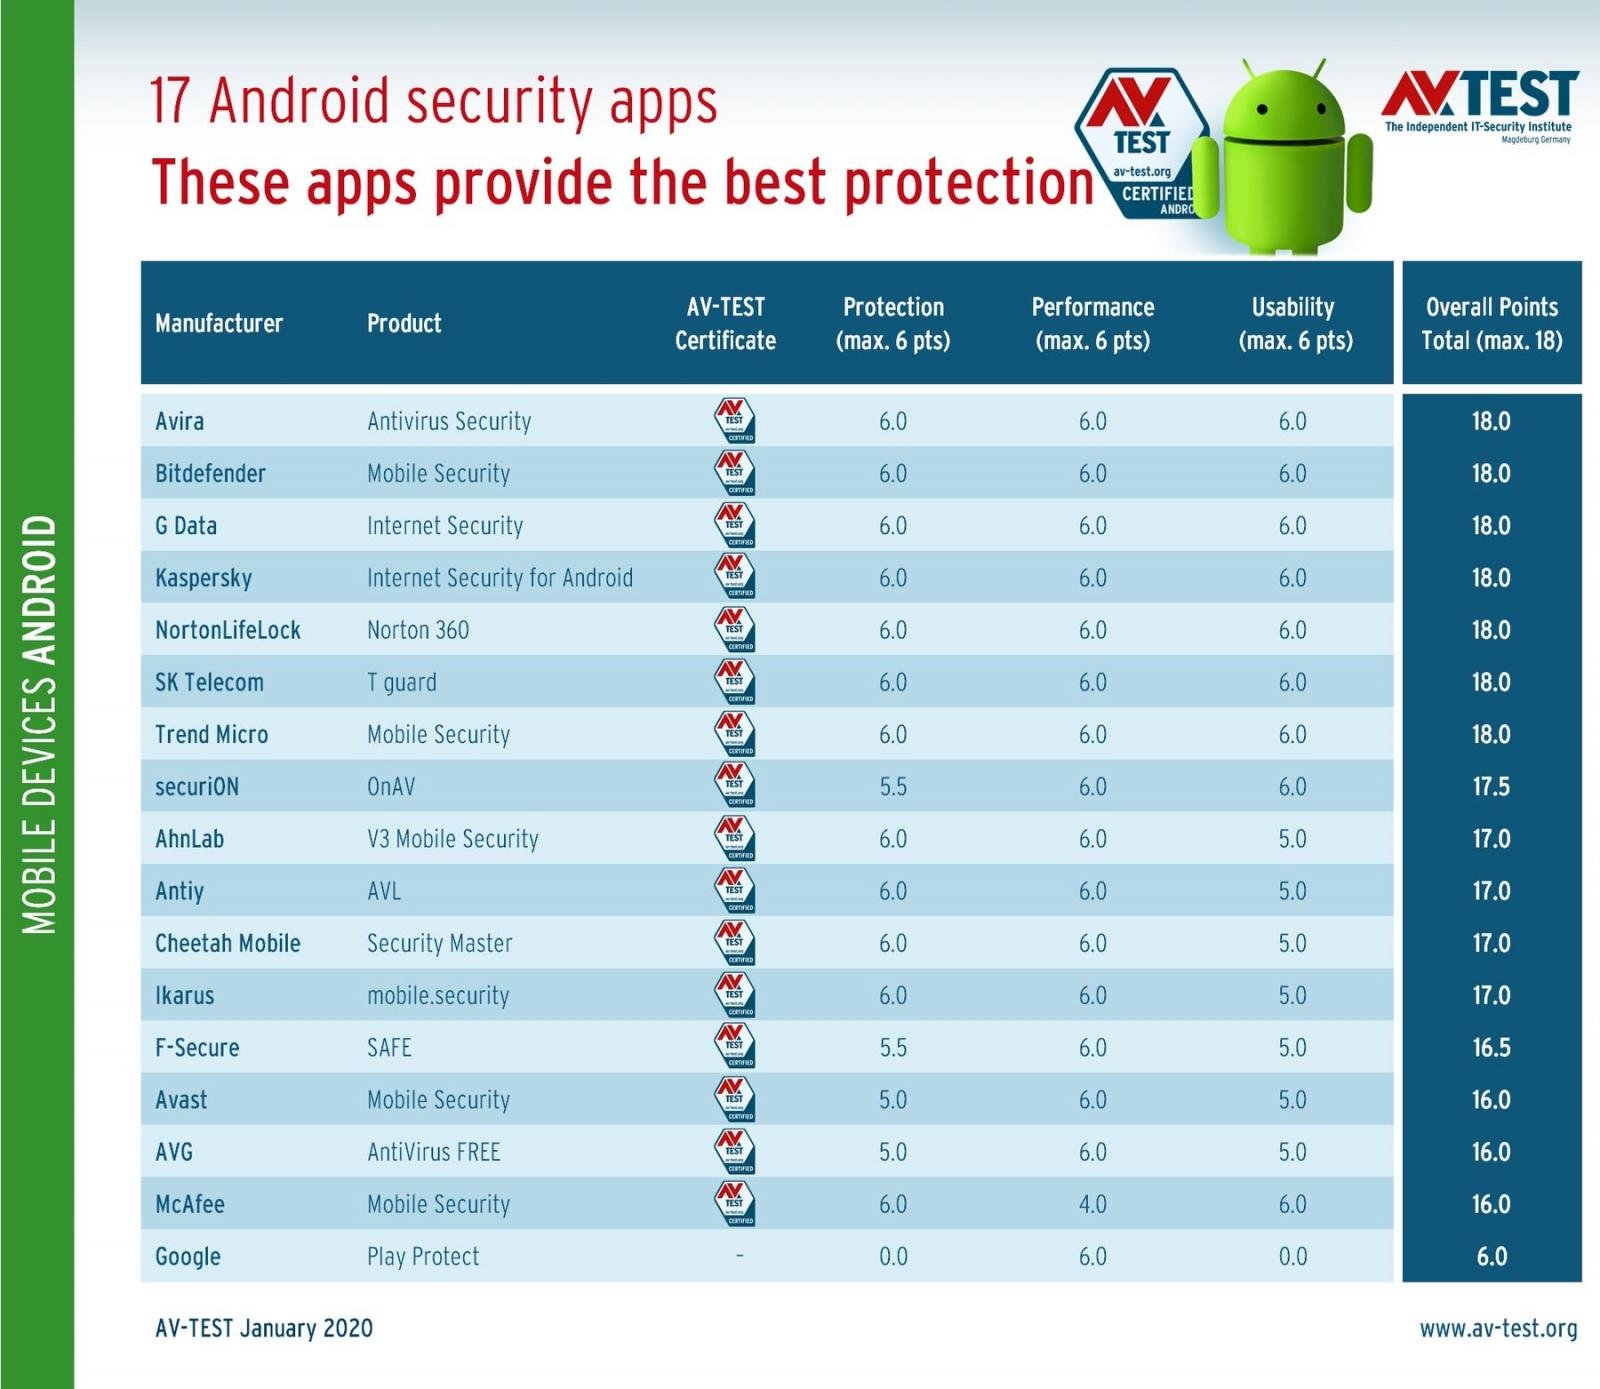
Система защиты от мобильных угроз Google Play Protect, реализованная в операционной системе Android, полностью провалила тесты немецкой антивирусной лаборатории AV-Test. Защитная функция очень вяло детектировала вредоносные приложения, набрав 0 баллов из 6 возможных.

Разработчики представили Google Play Protect почти три года назад, в мае 2017-го. Уже в июле Google начал устанавливать защитный механизм на все Android-устройства. На сегодняшний день, согласно данным Центра безопасности Android, Google Play Protect установлена более чем на 2,5 млрд мобильных девайсов.

Согласно результатам теста AV-Test, Google Play Protect смог выявить чуть более одной третьей от общего числа вредоносных семплов — 6700. Это значит, что более 4 тыс. зловредов смогли заразить Android-устройства под защитой Google Play Protect.

Из новых семплов, которых насчитали 3300, защитная функция Google детектировала 37%. Среди такого же числа более старых версий вредоносных приложений Google Play Protect смог опознать 33,1%.

Оба этих результата обеспечили данной системе безопасности последнее место в рейтинге AV-Test. К примеру, другие мобильные антивирусные средства обнаружили около 98% угроз в обоих тестах.

Самыми надёжными защитниками Android оказались решения от Antiy, Bitdefender, Cheetah Mobile, NortonLifeLock, Trend Micro и Kaspersky — все они выявили 100% вредоносов.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru