



Google Play Protect провалился в антивирусных тестах для Android

Google Play Protect провалился в антивирусных тестах для Android

Google Play Protect провалился в антивирусных тестах для Android

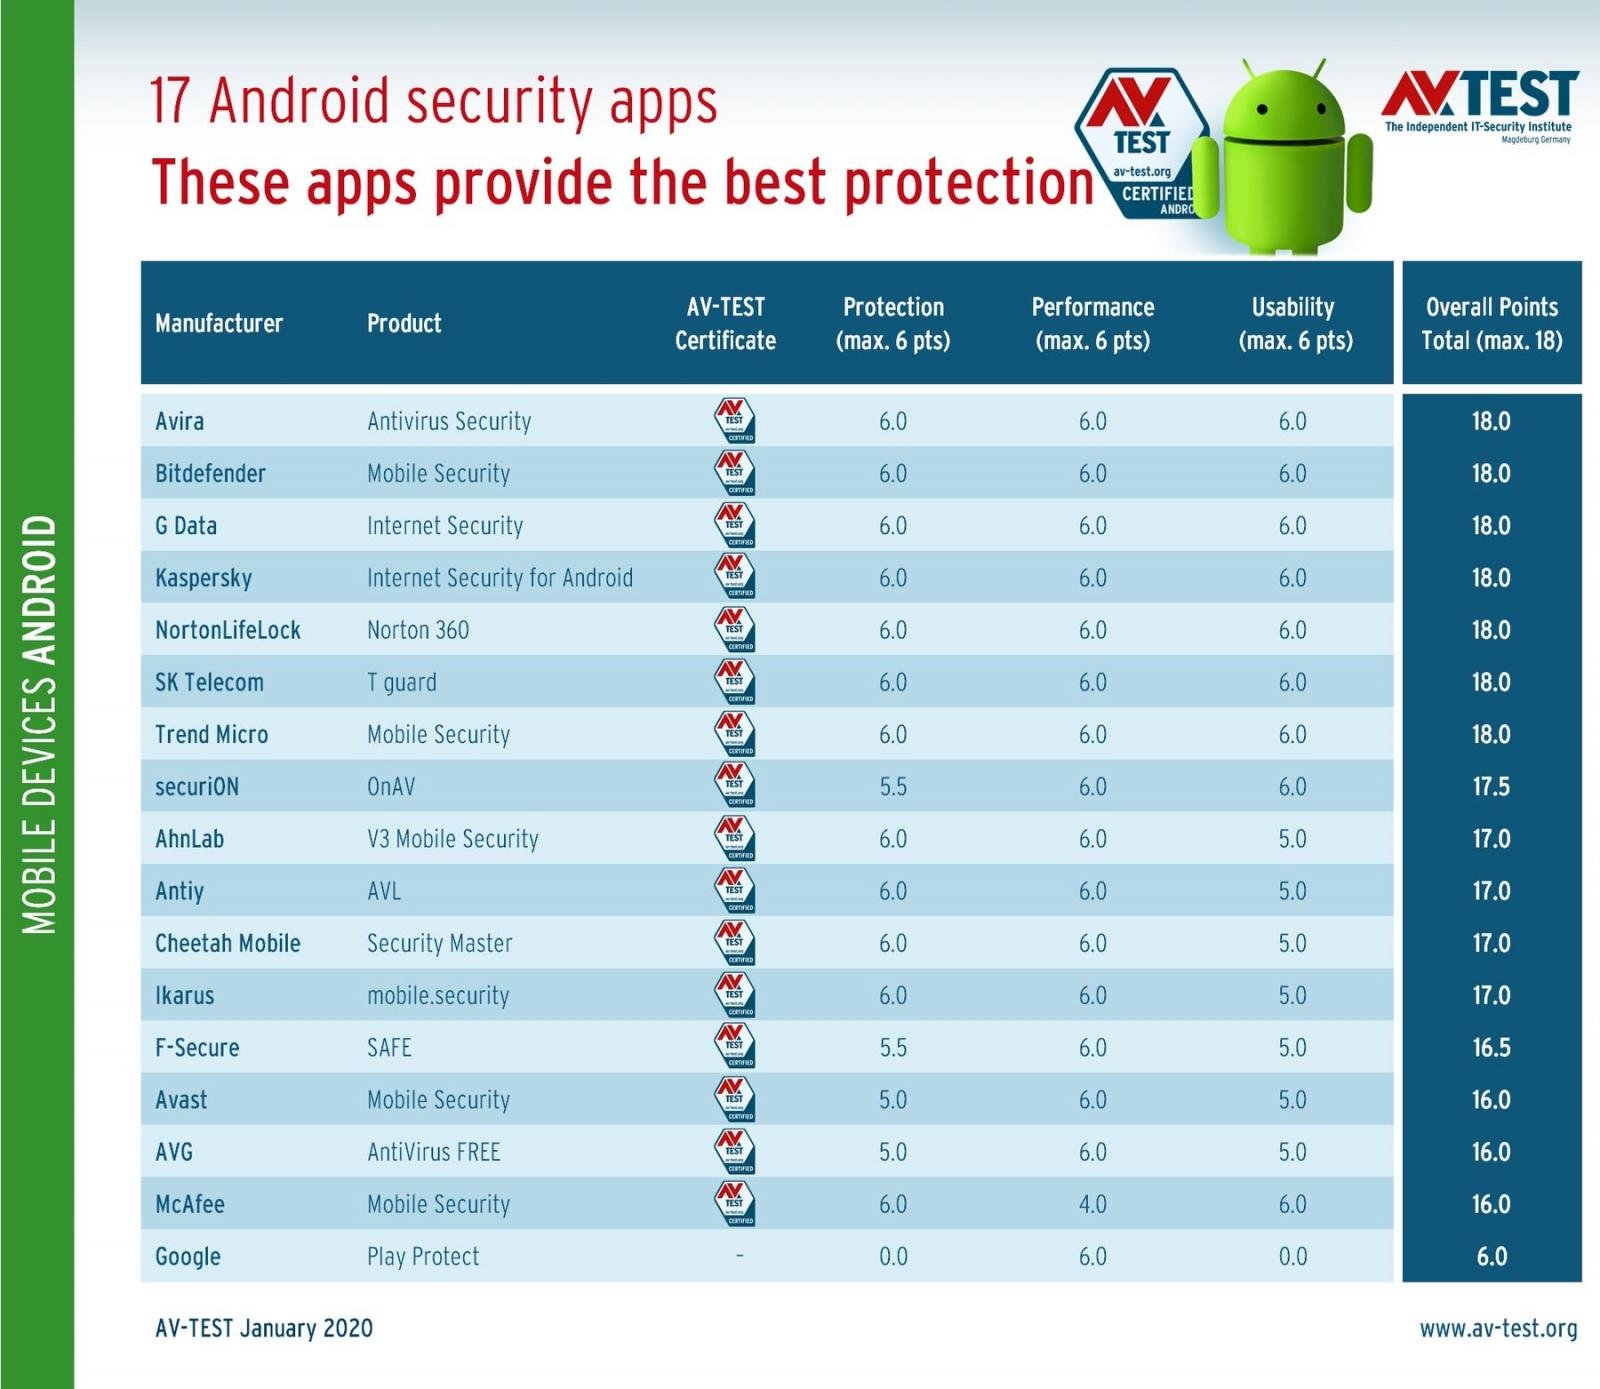
Система защиты от мобильных угроз Google Play Protect, реализованная в операционной системе Android, полностью провалила тесты немецкой антивирусной лаборатории AV-Test. Защитная функция очень вяло детектировала вредоносные приложения, набрав 0 баллов из 6 возможных.

Разработчики представили Google Play Protect почти три года назад, в мае 2017-го. Уже в июле Google начал устанавливать защитный механизм на все Android-устройства. На сегодняшний день, согласно данным Центра безопасности Android, Google Play Protect установлена более чем на 2,5 млрд мобильных девайсов.

Согласно результатам теста AV-Test, Google Play Protect смог выявить чуть более одной третьей от общего числа вредоносных семплов — 6700. Это значит, что более 4 тыс. зловредов смогли заразить Android-устройства под защитой Google Play Protect.

Из новых семплов, которых насчитали 3300, защитная функция Google детектировала 37%. Среди такого же числа более старых версий вредоносных приложений Google Play Protect смог опознать 33,1%.

Оба этих результата обеспечили данной системе безопасности последнее место в рейтинге AV-Test. К примеру, другие мобильные антивирусные средства обнаружили около 98% угроз в обоих тестах.

Самыми надёжными защитниками Android оказались решения от Antiy, Bitdefender, Cheetah Mobile, NortonLifeLock, Trend Micro и Kaspersky — все они выявили 100% вредоносов.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru