



Функция изоляции сайтов теперь пришла и на Android-версию Chrome

Функция изоляции сайтов теперь пришла и на Android-версию Chrome

Функция изоляции сайтов теперь пришла и на Android-версию Chrome

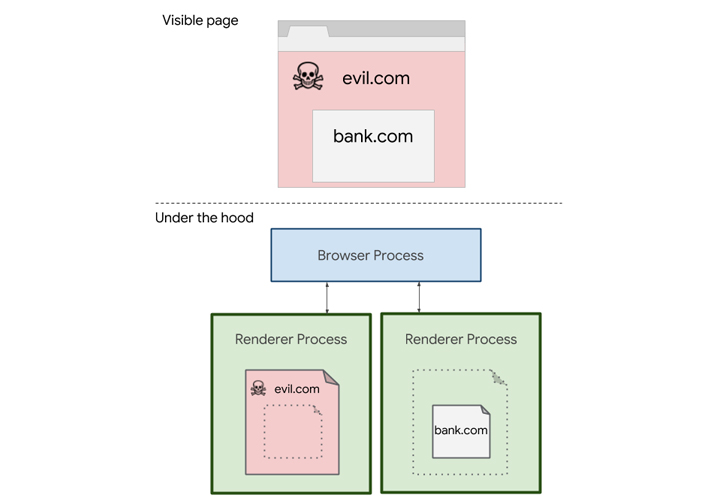
В прошлом году Google представил функцию «Site Isolation» в десктопной версии Chrome. Теперь пришёл черёд и Android-версии браузера. «Site Isolation» представляет собой дополнительную защитную меру, которая проводит некую границу между сайтами. В результате каждая веб-страница откроется в своём процессе песочницы.

Другими словами, каждый ресурс получается свой изолированный процесс. Такой подход защищает браузер от Spectre и других атак по сторонним каналам.

Злоумышленнику уже гораздо труднее использовать вредоносный сайт для извлечения данных из соседней вкладки.

«Site Isolation» помогает защитить используемые для аутентификации cookies, сохранённые пароли, сетевые данные, а также процесс обмена сообщениями между доменами.

С выходом Chrome 77 для Android эта функция безопасности стала доступна пользователям мобильной версии браузера. Для корректной работы «Site Isolation» на вашем устройстве должно быть не менее 2 Гб оперативной памяти.

Следует отметить, что в отличие от десктопного Chrome Android-версия не изолирует все вкладки подряд. Чтобы поддерживать приемлемый уровень производительности, изолируются только те ресурсы, на которых пользователь прошёл аутентификацию.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru