



Обновление Windows Defender сломало быстрое и полное сканирование

Обновление Windows Defender сломало быстрое и полное сканирование

Обновление Windows Defender сломало быстрое и полное сканирование

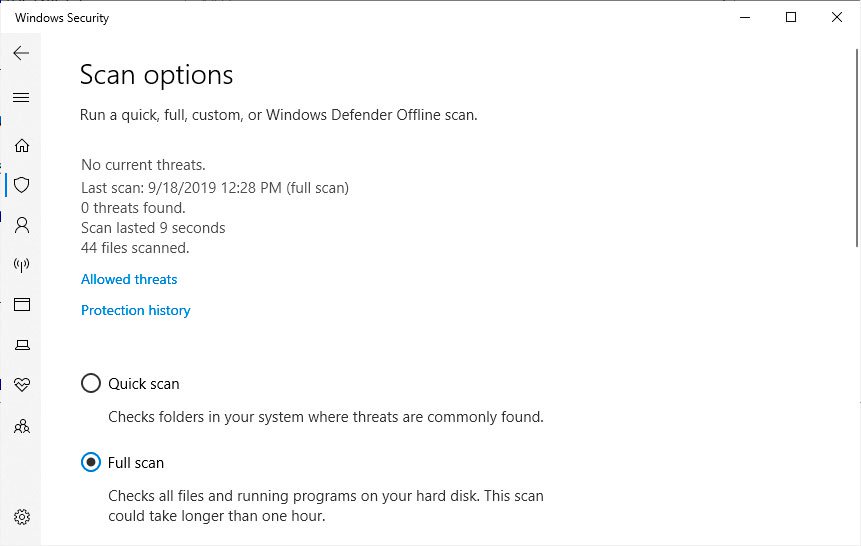
Microsoft выпустила новое обновление встроенной антивирусной программы Защитник Windows (Windows Defender). Скорее всего, уже никого не удивит, что и в этот раз не обошлось без проблем. Этот апдейт сломал антивирусу функцию как быстрого, так и полного сканирования системы.

По сообщениям некоторых пользователей, если запустить сканирование после установки обновления, Защитник Windows справится приблизительно лишь с 40 файлами.

В августе Microsoft сообщила, что разработчики работают над релизом Защитника Windows под номером 4.18.1908.7. С выходом этой версии корпорация планировала устранить баг, приводящий к ошибке команды SFC /scannow.

Однако уже по традиции с выпуском 4.18.1908.7 на место устраненного бага пришёл абсолютно новый.

После установки новой версии Защитника Windows пользователи начали сообщать о проблемах с функциями быстрого и полного сканирования. Если попробовать осуществить одно из этих действий, Windows Defender просканирует только около 40 файлов.

Тем не менее пользователи все ещё могут настроить кастомное сканирование и выбрать определённую директорию, файлы в которой необходимо проверить.

Пока неизвестно, знает ли Microsoft об этой проблеме и планирует ли устранять ее в ближайшее время.

На этой неделе мы писали, что Microsoft признала очередную проблему, вызванную обновлениями систем Windows 10 1903. На этот раз сетевые адаптеры пользователей перестали работать после установки патча.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru