



Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

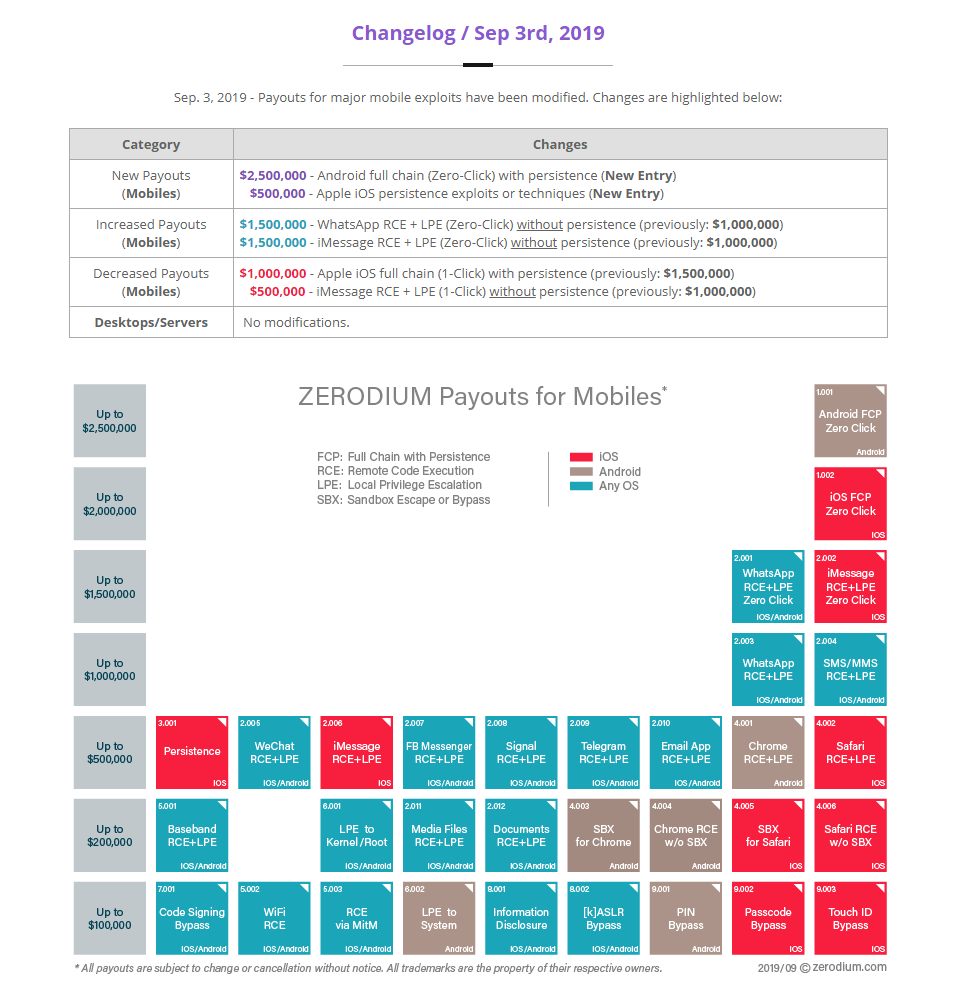
Компания Zerodium, занимающаяся скупкой эксплойтов, впервые в истории предлагает больше денег за 0-day в Android, чем за схожие проблемы в iOS. Напомним, что Zerodium покупает, а затем перепродаёт эксплойты властям и спецслужбам.

Компания обновила свой прайс-лист 3 сентября. Теперь впервые эксплойты для Android стоят больше, чем iOS-эксплойты.

Исследователи в области кибербезопасности могут заработать до $2,5 миллионов за цепочку уязвимостей в Android, эксплуатация которых не требует взаимодействия с пользователем. Для сравнения — аналогичная цепочка для iOS стоит $2 миллиона.

Примечательно, что всего год назад Zerodium предлагал в двенадцать раз меньше за Android-эксплойт. Максимальная сумма вознаграждения тогда составляла всего $200 000.

При этом компания, очевидно, приурочила повышение цен к выходу Android 10, релиз которой состоялся буквально несколько часов назад. Представители Google пока никак не прокомментировали решение Zerodium.

В марте Zerodium объявил, что готов выплатить до $500 000 за обнаружение 0-day уязвимостей в облачных технологиях вроде Microsoft Hyper-V и VMware vSphere. Hyper-V и vSphere представляют собой гипервизоры — определенный софт, позволяющий одному хост-компьютеру запустить несколько операционных систем.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru