



Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

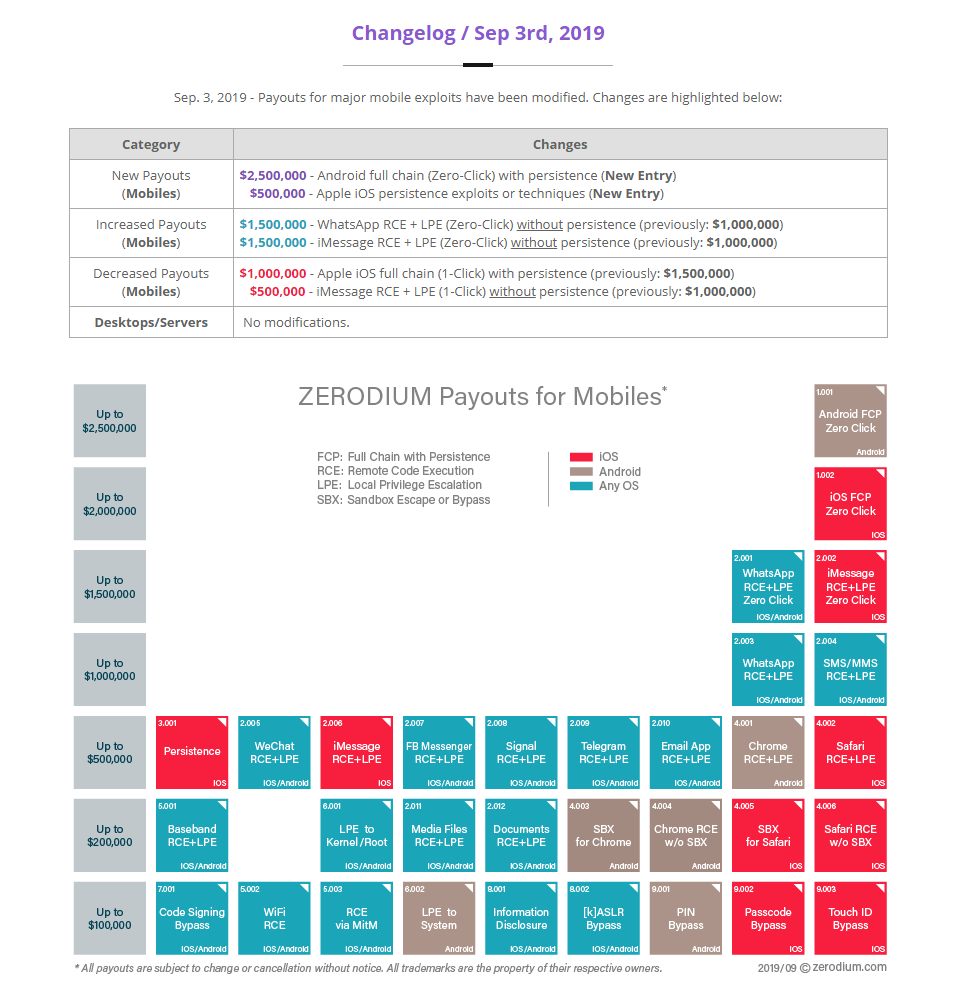
Компания Zerodium, занимающаяся скупкой эксплойтов, впервые в истории предлагает больше денег за 0-day в Android, чем за схожие проблемы в iOS. Напомним, что Zerodium покупает, а затем перепродаёт эксплойты властям и спецслужбам.

Компания обновила свой прайс-лист 3 сентября. Теперь впервые эксплойты для Android стоят больше, чем iOS-эксплойты.

Исследователи в области кибербезопасности могут заработать до $2,5 миллионов за цепочку уязвимостей в Android, эксплуатация которых не требует взаимодействия с пользователем. Для сравнения — аналогичная цепочка для iOS стоит $2 миллиона.

Примечательно, что всего год назад Zerodium предлагал в двенадцать раз меньше за Android-эксплойт. Максимальная сумма вознаграждения тогда составляла всего $200 000.

При этом компания, очевидно, приурочила повышение цен к выходу Android 10, релиз которой состоялся буквально несколько часов назад. Представители Google пока никак не прокомментировали решение Zerodium.

В марте Zerodium объявил, что готов выплатить до $500 000 за обнаружение 0-day уязвимостей в облачных технологиях вроде Microsoft Hyper-V и VMware vSphere. Hyper-V и vSphere представляют собой гипервизоры — определенный софт, позволяющий одному хост-компьютеру запустить несколько операционных систем.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru