



Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

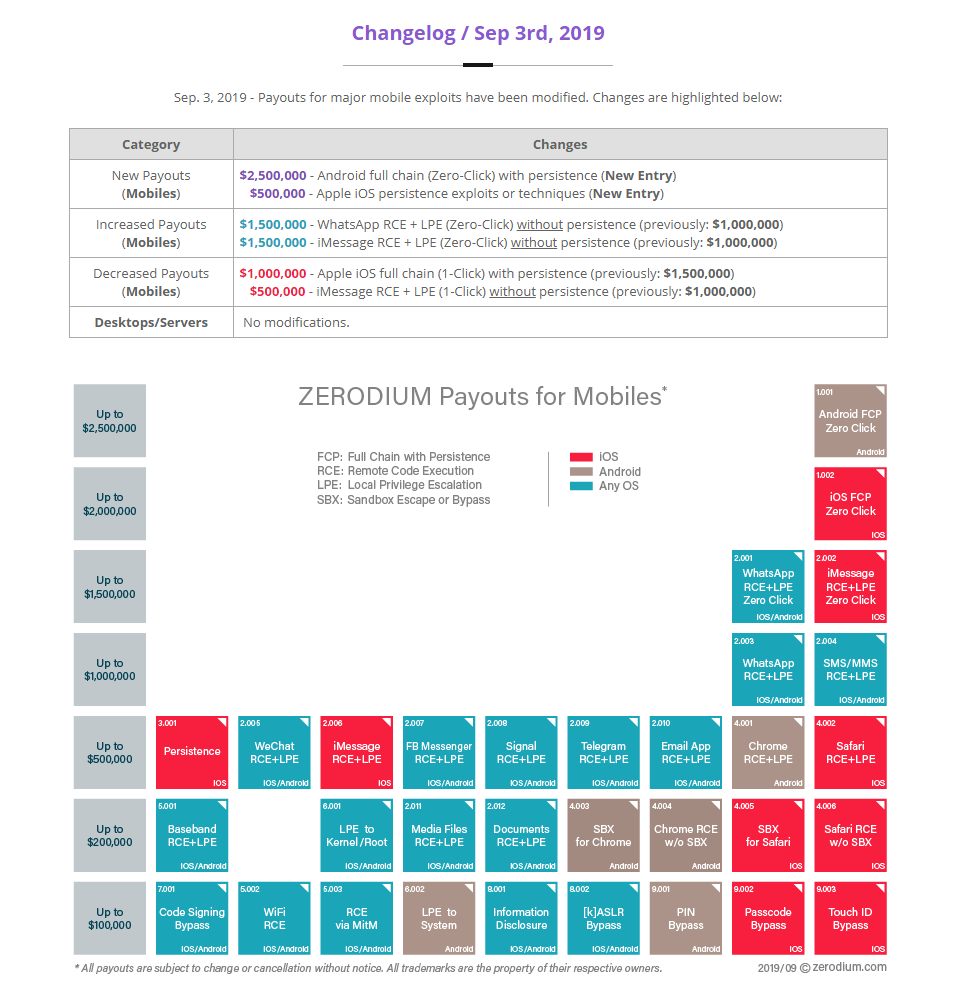
Компания Zerodium, занимающаяся скупкой эксплойтов, впервые в истории предлагает больше денег за 0-day в Android, чем за схожие проблемы в iOS. Напомним, что Zerodium покупает, а затем перепродаёт эксплойты властям и спецслужбам.

Компания обновила свой прайс-лист 3 сентября. Теперь впервые эксплойты для Android стоят больше, чем iOS-эксплойты.

Исследователи в области кибербезопасности могут заработать до $2,5 миллионов за цепочку уязвимостей в Android, эксплуатация которых не требует взаимодействия с пользователем. Для сравнения — аналогичная цепочка для iOS стоит $2 миллиона.

Примечательно, что всего год назад Zerodium предлагал в двенадцать раз меньше за Android-эксплойт. Максимальная сумма вознаграждения тогда составляла всего $200 000.

При этом компания, очевидно, приурочила повышение цен к выходу Android 10, релиз которой состоялся буквально несколько часов назад. Представители Google пока никак не прокомментировали решение Zerodium.

В марте Zerodium объявил, что готов выплатить до $500 000 за обнаружение 0-day уязвимостей в облачных технологиях вроде Microsoft Hyper-V и VMware vSphere. Hyper-V и vSphere представляют собой гипервизоры — определенный софт, позволяющий одному хост-компьютеру запустить несколько операционных систем.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru