



Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

Впервые за эксплойты для Android платят больше, чем за 0-day в iOS

Компания Zerodium, занимающаяся скупкой эксплойтов, впервые в истории предлагает больше денег за 0-day в Android, чем за схожие проблемы в iOS. Напомним, что Zerodium покупает, а затем перепродаёт эксплойты властям и спецслужбам.

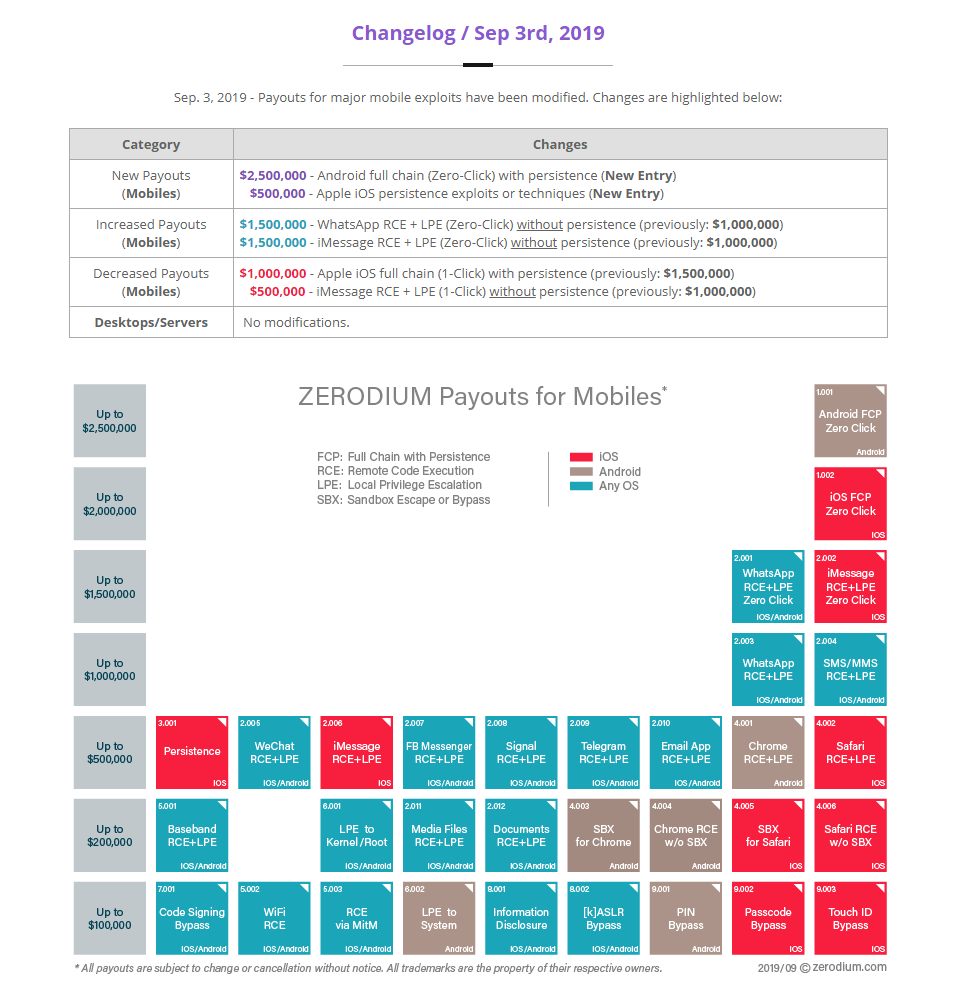
Компания обновила свой прайс-лист 3 сентября. Теперь впервые эксплойты для Android стоят больше, чем iOS-эксплойты.

Исследователи в области кибербезопасности могут заработать до $2,5 миллионов за цепочку уязвимостей в Android, эксплуатация которых не требует взаимодействия с пользователем. Для сравнения — аналогичная цепочка для iOS стоит $2 миллиона.

Примечательно, что всего год назад Zerodium предлагал в двенадцать раз меньше за Android-эксплойт. Максимальная сумма вознаграждения тогда составляла всего $200 000.

При этом компания, очевидно, приурочила повышение цен к выходу Android 10, релиз которой состоялся буквально несколько часов назад. Представители Google пока никак не прокомментировали решение Zerodium.

В марте Zerodium объявил, что готов выплатить до $500 000 за обнаружение 0-day уязвимостей в облачных технологиях вроде Microsoft Hyper-V и VMware vSphere. Hyper-V и vSphere представляют собой гипервизоры — определенный софт, позволяющий одному хост-компьютеру запустить несколько операционных систем.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru