



Microsoft закрыла брешь в Microsoft Remote Desktop для Android

Microsoft закрыла брешь в Microsoft Remote Desktop для Android

Microsoft закрыла брешь в Microsoft Remote Desktop для Android

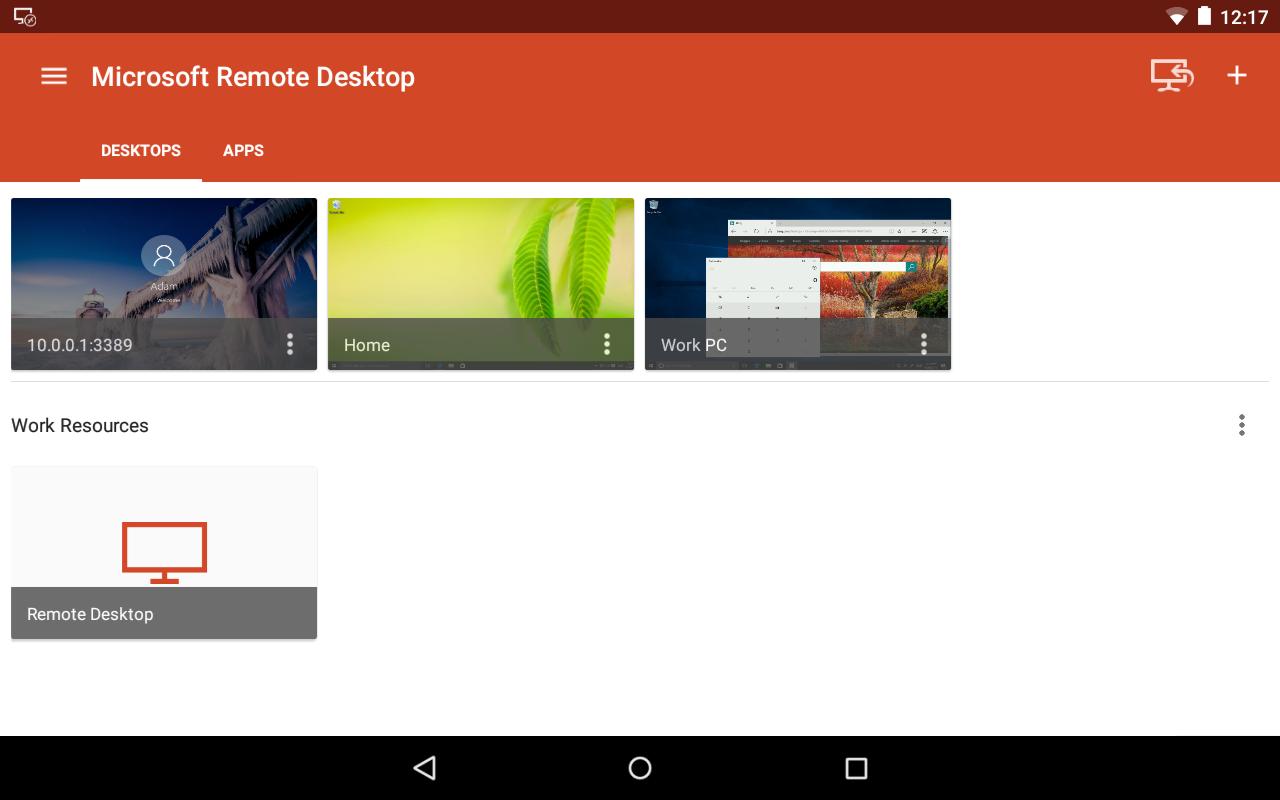
Microsoft устранила уязвимость в приложении Microsoft Remote Desktop для мобильной операционной системы Android. Проблема безопасности описывается как «важная», по шкале CVSS она получила 3,1 балла.

Команда безопасности Microsoft присвоила уязвимости идентификатор CVE-2019-1108. В настоящее время патчи, устраняющие эту брешь, уже доступны для загрузки и установки.

«Эта уязвимость может привести к раскрытию информации — атакующий способен получить доступ к данным, которые впоследствии будут использованы для дальнейшей компрометацию системы», — говорится в сообщении компании из Редмонда.

Для успешной эксплуатации CVE-2019-1108 злоумышленнику потребуется запустить специально созданное приложение в уязвимой системе.

Microsoft скорректировала процесс инициализации памяти RDP-клиентами, таким образом устранив проблему безопасности.

Microsoft рекомендует всем пользователям Android установить последнюю версию Microsoft Remote Desktop. Для этого можно выполнить следующие шаги:

  1. Зайти в магазин Google Play на Android-устройстве.
  2. Зайти в раздел «Мои приложения и игры».
  3. Нажать «Обновить» рядом с приложением Remote Desktop.
Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru