



Microsoft закрыла брешь в Microsoft Remote Desktop для Android

Microsoft закрыла брешь в Microsoft Remote Desktop для Android

Microsoft закрыла брешь в Microsoft Remote Desktop для Android

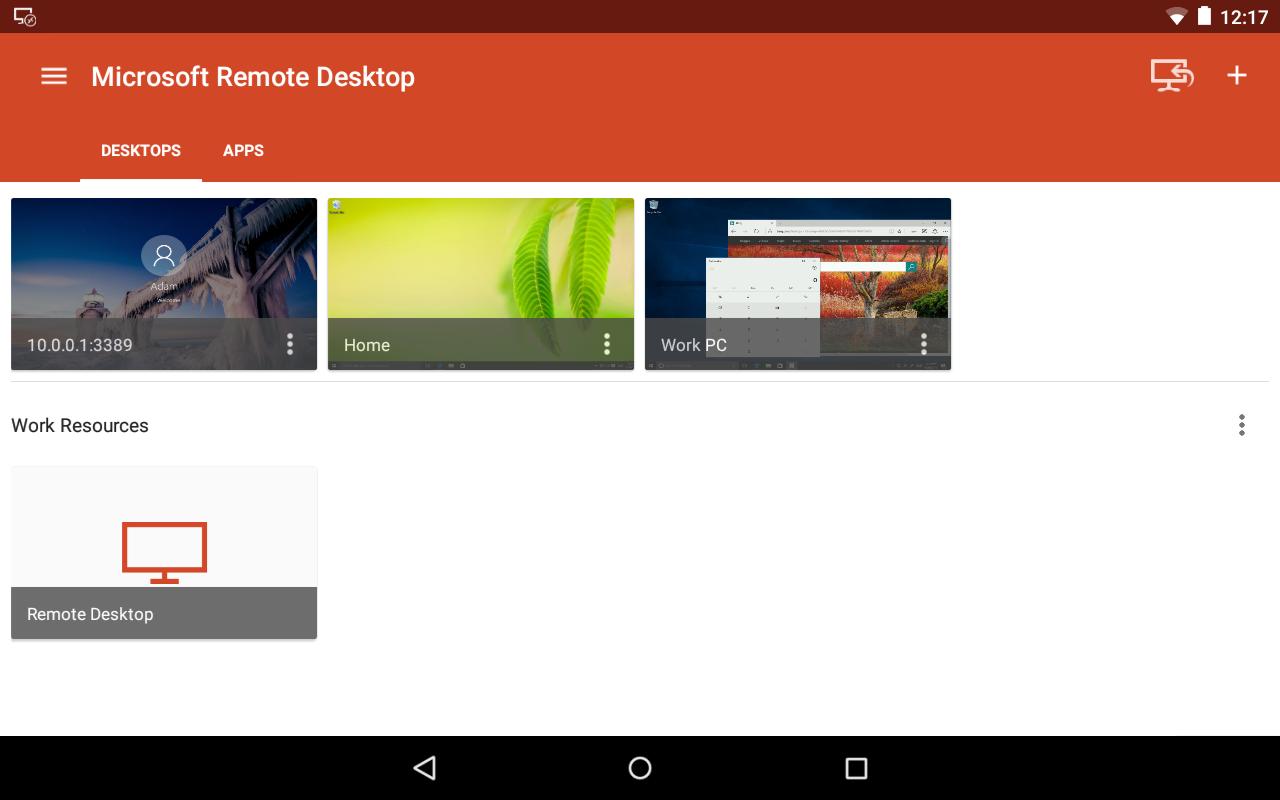
Microsoft устранила уязвимость в приложении Microsoft Remote Desktop для мобильной операционной системы Android. Проблема безопасности описывается как «важная», по шкале CVSS она получила 3,1 балла.

Команда безопасности Microsoft присвоила уязвимости идентификатор CVE-2019-1108. В настоящее время патчи, устраняющие эту брешь, уже доступны для загрузки и установки.

«Эта уязвимость может привести к раскрытию информации — атакующий способен получить доступ к данным, которые впоследствии будут использованы для дальнейшей компрометацию системы», — говорится в сообщении компании из Редмонда.

Для успешной эксплуатации CVE-2019-1108 злоумышленнику потребуется запустить специально созданное приложение в уязвимой системе.

Microsoft скорректировала процесс инициализации памяти RDP-клиентами, таким образом устранив проблему безопасности.

Microsoft рекомендует всем пользователям Android установить последнюю версию Microsoft Remote Desktop. Для этого можно выполнить следующие шаги:

  1. Зайти в магазин Google Play на Android-устройстве.
  2. Зайти в раздел «Мои приложения и игры».
  3. Нажать «Обновить» рядом с приложением Remote Desktop.
Подпишитесь на новости

Студентки ЮФУ сообщили о скрытой съёмке в туалетах и попытках шантажа

Полиция организовала проверку после сообщений о возможной скрытой съёмке в женских туалетах Южного федерального университета в Ростове-на-Дону. Студентки заявили о публикации записей в интернете и попытках шантажа. В администрации ЮФУ сообщили, что скрытых камер и других устройств съёмки в санитарных помещениях не обнаружили.

О проверке и позиции университета сообщает РИА Новости, подробности жалоб приводит «Газета.Ru».

По словам студенток, неизвестные распространяли записи на порносайтах. Одна из девушек рассказала, что её одногруппнице прислали кадр из туалета и потребовали интимные фотографии, угрожая разослать видео знакомым. Некоторые учащиеся обратились в полицию и прокуратуру.

В ЮФУ заявили, что передали сведения о возможных угрозах правоохранительным органам и оказывают им содействие. Студенткам, столкнувшимся с давлением, предложили обратиться в администрацию за поддержкой.

Глава «Лиги безопасного интернета» Екатерина Мизулина сообщила о намерении направить обращения в Генпрокуратуру и Следственный комитет, а также попросить Роскомнадзор ограничить доступ к ресурсам с предполагаемыми записями.

В университете призвали не распространять непроверенные сведения и материалы, которые могут навредить учащимся.

RSS: Новости на портале Anti-Malware.ru